 Newshot
Maisie 喜欢在猫砂盆运行时去碰它。我更希望她在那段时间找点别的事情做。
我的想法是把猫砂盆接入 Home Assistant,加一些按钮,最终用存在传感器在她待在另一个房间、注意力被分散时启动一次清洁循环。等这套东西跑通之后,我大概还会想出更多自动化玩法。首先,我需要一种能和猫砂盆通信的方式。
手机 App 已经知道如何完成我需要的所有操作。我先用 Wireshark 观察它的流量,用 HTTP Toolkit 检查 HTTP 请求,然后反编译了 Android App,以理解那些仅凭流量无法复现的部分。
这最终变成了两个相关的项目。我需要复现用于访问账户和设备数据的签名 HTTP 请求,然后重建用于通过 MQTT 操作猫砂盆的二进制消息。
重建 HTTP 请求
HTTP 流量暴露了账户下的设备、配置、废物抽屉液位,以及猫砂盆使用记录。我还能看到认证是如何工作的。App 登录以获取一个 token,然后在后续请求中把该 token 放进 Authorization 头里。
我最初复现请求的尝试返回了 401 Unauthorized。从抓包中复制端点和请求头并不够。401 并没有指出我复现中具体哪一部分出错了,所以我回过头去对比 App 的请求。
X-UBT-Sign 头一直在变化。仅凭观察抓到的值,我无法推断出它的算法。要生成我自己的请求,我需要看看 App 是如何创建它的。
我用 JADX 反编译了 Android APK,然后在还原出的源码中搜索这个头名称和熟悉的后端字符串:
        grep -R -n -E 'X-UBT-Sign|catbox-server|airrobo-home' \
  furrytail_decompiled/sources
这个头名称给了我一个有用的起点,可以在反编译代码中开始查找。它出现在 sources/com/ubtrobot/infrastructure/a0.java 中,这是一个混淆过的类,其保留的元数据表明它就是来自 HttpInterceptors.kt 的 UrcsSignInterceptor。该拦截器构建签名并将其附加到发出的 HTTP 请求上。它的哈希辅助类 a.b.t 调用了 MessageDigest.getInstance("MD5")。
反编译代码展示了最终请求头的组装和添加到请求的过程。
来自 sources/com/ubtrobot/infrastructure/a0.java:
        long jLongValue = lValueOf != null ? lValueOf.longValue() : System.currentTimeMillis();
String appKey = this.f16792b;
kotlin.jvm.internal.g.f(appKey, "appKey");
kotlin.jvm.internal.g.f(deviceId, "deviceId");
String string = UUID.randomUUID().toString();
kotlin.jvm.internal.g.e(string, "randomUUID().toString()");
String strSubstring = string.substring(0, 10);
kotlin.jvm.internal.g.e(strSubstring, "this as java.lang.String…ing(startIndex, endIndex)");
String str2 = a.b.t(jLongValue + appKey + strSubstring + deviceId) + ' ' + jLongValue + ' ' + strSubstring + " v2";
w.a aVar2 = new w.a(wVar);
aVar2.c("X-UBT-AppId", str);
aVar2.c("X-UBT-DeviceId", deviceId);
aVar2.c("X-UBT-Sign", str2);
这个 key 用于请求签名。Python 实现将毫秒时间戳、app key、nonce 和客户端设备 ID 拼接起来,然后计算 MD5 摘要:
        timestamp = str(int(time.time() * 1000))
nonce = uuid.uuid4().hex[:10]
raw = timestamp + app_key + nonce + device_id
digest = hashlib.md5(raw.encode()).hexdigest()
signature = f"{digest} {timestamp} {nonce} v2"
顺序和格式很重要,因为服务器需要复现出相同的值。这也是为什么仅复制一个抓到的请求头只能让我走到这一步。我的客户端需要为每个请求生成新的签名。
文章标题:逆向工程我的猫砂盆
找到算法之后,还有应用设置需要理清。在实现过程中,一个不匹配的客户端配置产生了“illegal client”(非法客户端)响应。我顺着应用的地域引导流程往下查。在 CountryViewModel 中,它使用嵌入在 APK 里的 app ID 和 key 来配置引导服务器。sources/jb/a.java 中的接口声明了对 /catbox-server/app/areaMap 的请求。
那个请求同样需要签名。嵌入的引导 key 用于签署区域发现请求,其响应会提供区域 app ID、app key 和 API URL。随后区域 key 用于签署登录请求和普通 API 请求。顺着这条链路,我为自己客户端拿到了匹配的美国区设置。
来自 sources/com/ubtrobot/airpet/account/area/CountryViewModel.java:
        v.a aVar = new v.a();
String strM = t.m(application.getApplicationContext());
g.e(strM, "getDeviceId(application.applicationContext)");
aVar.a(new a0("970010044", "<redacted app key>", strM));
aVar.a(sVar);
aVar.f26434d.add(m.a());
v vVar = new v(aVar);
z.b bVar = new z.b();
bVar.f23318b = vVar;
bVar.c("https://jdm-oversea.airrobo-home.com");
来自 sources/jb/a.java:
        public interface a {
    @oh.f("/catbox-server/app/areaMap")
    Object a(zf.c<? super n<ServerResponse<List<AreaRegionUrl>>>> cVar);
}
有几个名字相近的字段需要分清楚:
- X-UBT-AppId 标识应用配置,必须与 app key 匹配。
- X-UBT-DeviceId 是一个稳定的客户端/应用安装标识符。它也会参与签名计算;它不是猫砂盆的序列号。
- Authorization 包含登录返回的账号 token。
- X-UBT-Sign 包含新生成的请求签名,即使账号 token 仍然有效也是如此。
登录请求会另外用 MD5 对账号密码做哈希。其响应包含 token.token,也就是要在 Authorization 中发送的值,以及 token.expireAt,即过期时间(毫秒)。我把这些封装进一个小型异步 HTTP 客户端,它会复用 token、在过期前不久重新登录,并在收到 401 后重试一次。
token 结构在我抓到的成功登录响应中可见。我已对凭据做了打码,并省略了账号详情。
来自 furrytail_login_response.json:
        {
  "token": {
    "token": "<redacted>",
    "expireAt": 1784094899156,
    "refreshToken": "<redacted>"
  }
}
有了这些,我就能把厂商的响应转成有用的 API 端点,比如 /device/waste 和 /device/summary。这给了我做仪表盘所需的数据。而做一个清洁按钮还需要另一层工作。
寻找命令路径
下一个线索来自我在 Wireshark 里没看到的东西。当我在应用里按下 Clean 时,没有与这个动作对应的新 HTTP 请求。
有一瞬间,我怀疑应用是通过蓝牙与猫砂盆通信的。但我也能远程操作猫砂盆,所以蓝牙解释不了整个命令路径。
更仔细地查看应用的启动请求后,我发现了 /v1/ubtechinc-im-manager/im/login。它的响应包含 mqttUserName、mqttPassword、clientId、pubTopic 和 subTopic。这给了我另一种要研究的协议,以及连接所需的凭据和主题。
来自 sources/gf/m.java:
        @o("/v1/ubtechinc-im-manager/im/login")
mh.b<UrcsResponse<MqttInfoBean>> c(@oh.a com.google.gson.m mVar, @oh.i("authorization") String str);
来自 sources/com/ubtrobot/urcs/connection/MqttInfoBean.java:
        public class MqttInfoBean {
    public String clientId;
    public String mqttPassword;
    public String mqttUserName;
    public String pubTopic;
    public String subTopic;
    public String uid;
}
以订阅者身份连接到 broker 后,我再次按下 Clean。这一次我看到一条消息到达。它是二进制格式,这给了我下一个要解决的问题。
文章标题:逆向工程我的猫砂盆
正文: 命令路径使用 MQTT。应用将消息发布到 broker,broker 再将其路由到猫砂盆。MQTT 通过自己的连接承载消息。一条已经打开的连接就可以承载一次发布,因此每次按下按钮既不需要新的 HTTP 请求,也不需要新的连接。这就是 MQTT 采用的发布/订阅模型。
HTTP API 提供 MQTT 会话凭据,而 contacts 端点有助于识别设备的消息用户 ID。
我需要同时跟踪发送消息的客户端和接收消息的猫砂盆。HTTP 端点使用的序列号并不是消息协议所使用的目标字段。
我的封装在运行时获取 MQTT 凭据,并使用设备的消息 ID 来寻址命令。现在我有地方可以发送消息了。但我还需要弄清楚这条消息应该包含什么。
四个字节,若干层封装
一条清洁命令的核心是一个小的 Protocol Buffers 消息:
        message d2c1019_intelligent_dev_airpet_op_rq {
  uint32 op_mode = 1;
  uint32 op_state = 2;
}
对于启动清洁的请求,两个值都是 1。序列化之后,负载只有四个字节:
然而,仅发布这四个字节是不够的。设备期望在它们外面套上一系列封装:
        MQTT payload
└── IM Message
    └── MessageContent ("custom")
        └── google.protobuf.Any
            └── google.protobuf.BytesValue
                └── Command
                    └── RISP frame
                        ├── Header
                        └── Operation payload
要让猫砂盆转一圈,涉及的封装还真不少。
RISP 帧以一个魔法字节 0xDB 开头,后面跟着序列化 header 的长度。该 header 包含设备类别、命令号、负载长度、请求属性和序列号。操作请求使用命令 1019。
该帧还包含分别针对 header 和 payload 的 CRC-8 校验和。实现使用多项式 0x07,最终 XOR 为 0x55。这些细节虽小,但它们是接收方所期望格式的一部分。
该帧被放入一个 protobuf Command 中。序列化后的命令随后被包进 BytesValue,打包进 Any,并放入一个自定义即时通讯消息中。那个外层消息携带发送方、接收方、消息标识符、时间戳和协议版本。
Any 封装需要一些小心。发出的消息包含一个持有序列化命令字节的 BytesValue。把命令直接打包进 Any 会产生不同的消息。仅了解最内层的 schema 只能解决部分问题。
查看运行中的应用内部
反编译代码有助于解释结构,但我也希望能看到应用正在构建的字节。
我添加了一个 Frida 脚本,用于检查序列化路径中的几个点。它 hook 了操作请求、RISP 转换器、命令的 toByteArray 以及外层消息对象的 toByteArray。每个 hook 都会记录该层的字节并返回原始结果。
这让嵌套结构更容易检查。我不必试图一次性理解一个大的二进制负载,而是可以把操作字节与命令封装和最终的 MQTT 消息分开来看。
我还添加了一个 Android 日志捕获脚本和一个 MQTT 订阅者,后者会打印原始负载以及解码后的消息。在 Python 侧,我重建了 protobuf 定义,并据此生成了序列化类。这样代码就可以从命名字段构建消息,而不必维护长长的十六进制字符串。
解码器按同样的层次反向工作,暴露出 RISP header 和已知负载类型。状态响应包含工作模式、工作状态和传感器字段,这些对调试来说比一个无法解释的字节数组有用得多。
接入 Home Assistant
一旦消息构建就位,我就可以通过一个普通的 HTTP 端点暴露该操作:
文章标题:逆向工程我的猫砂盆
curl -X POST http://localhost:8000/device/clean
封装层负责处理 MQTT 登录、构建嵌套消息并发布。重建的命令成功操作了物理猫砂盆,在梳理完所有这些层级之后,这是个令人满意的结果。
该 API 还支持 clear 和 smooth 操作,以及 start、pause、resume 和 stop 状态。Home Assistant 按钮可以调用这些端点,而无需了解任何关于 protobuf 或校验和的知识。
在数据方面,我添加了一个脚本,将数值推送到 Home Assistant 实体中。它把 HTTP 数据(例如废物抽屉百分比和访问历史)与解码后的 MQTT 状态字段结合起来。这为我提供了一个起点,可以将猫砂盆的状态与家中其他设备一起展示。
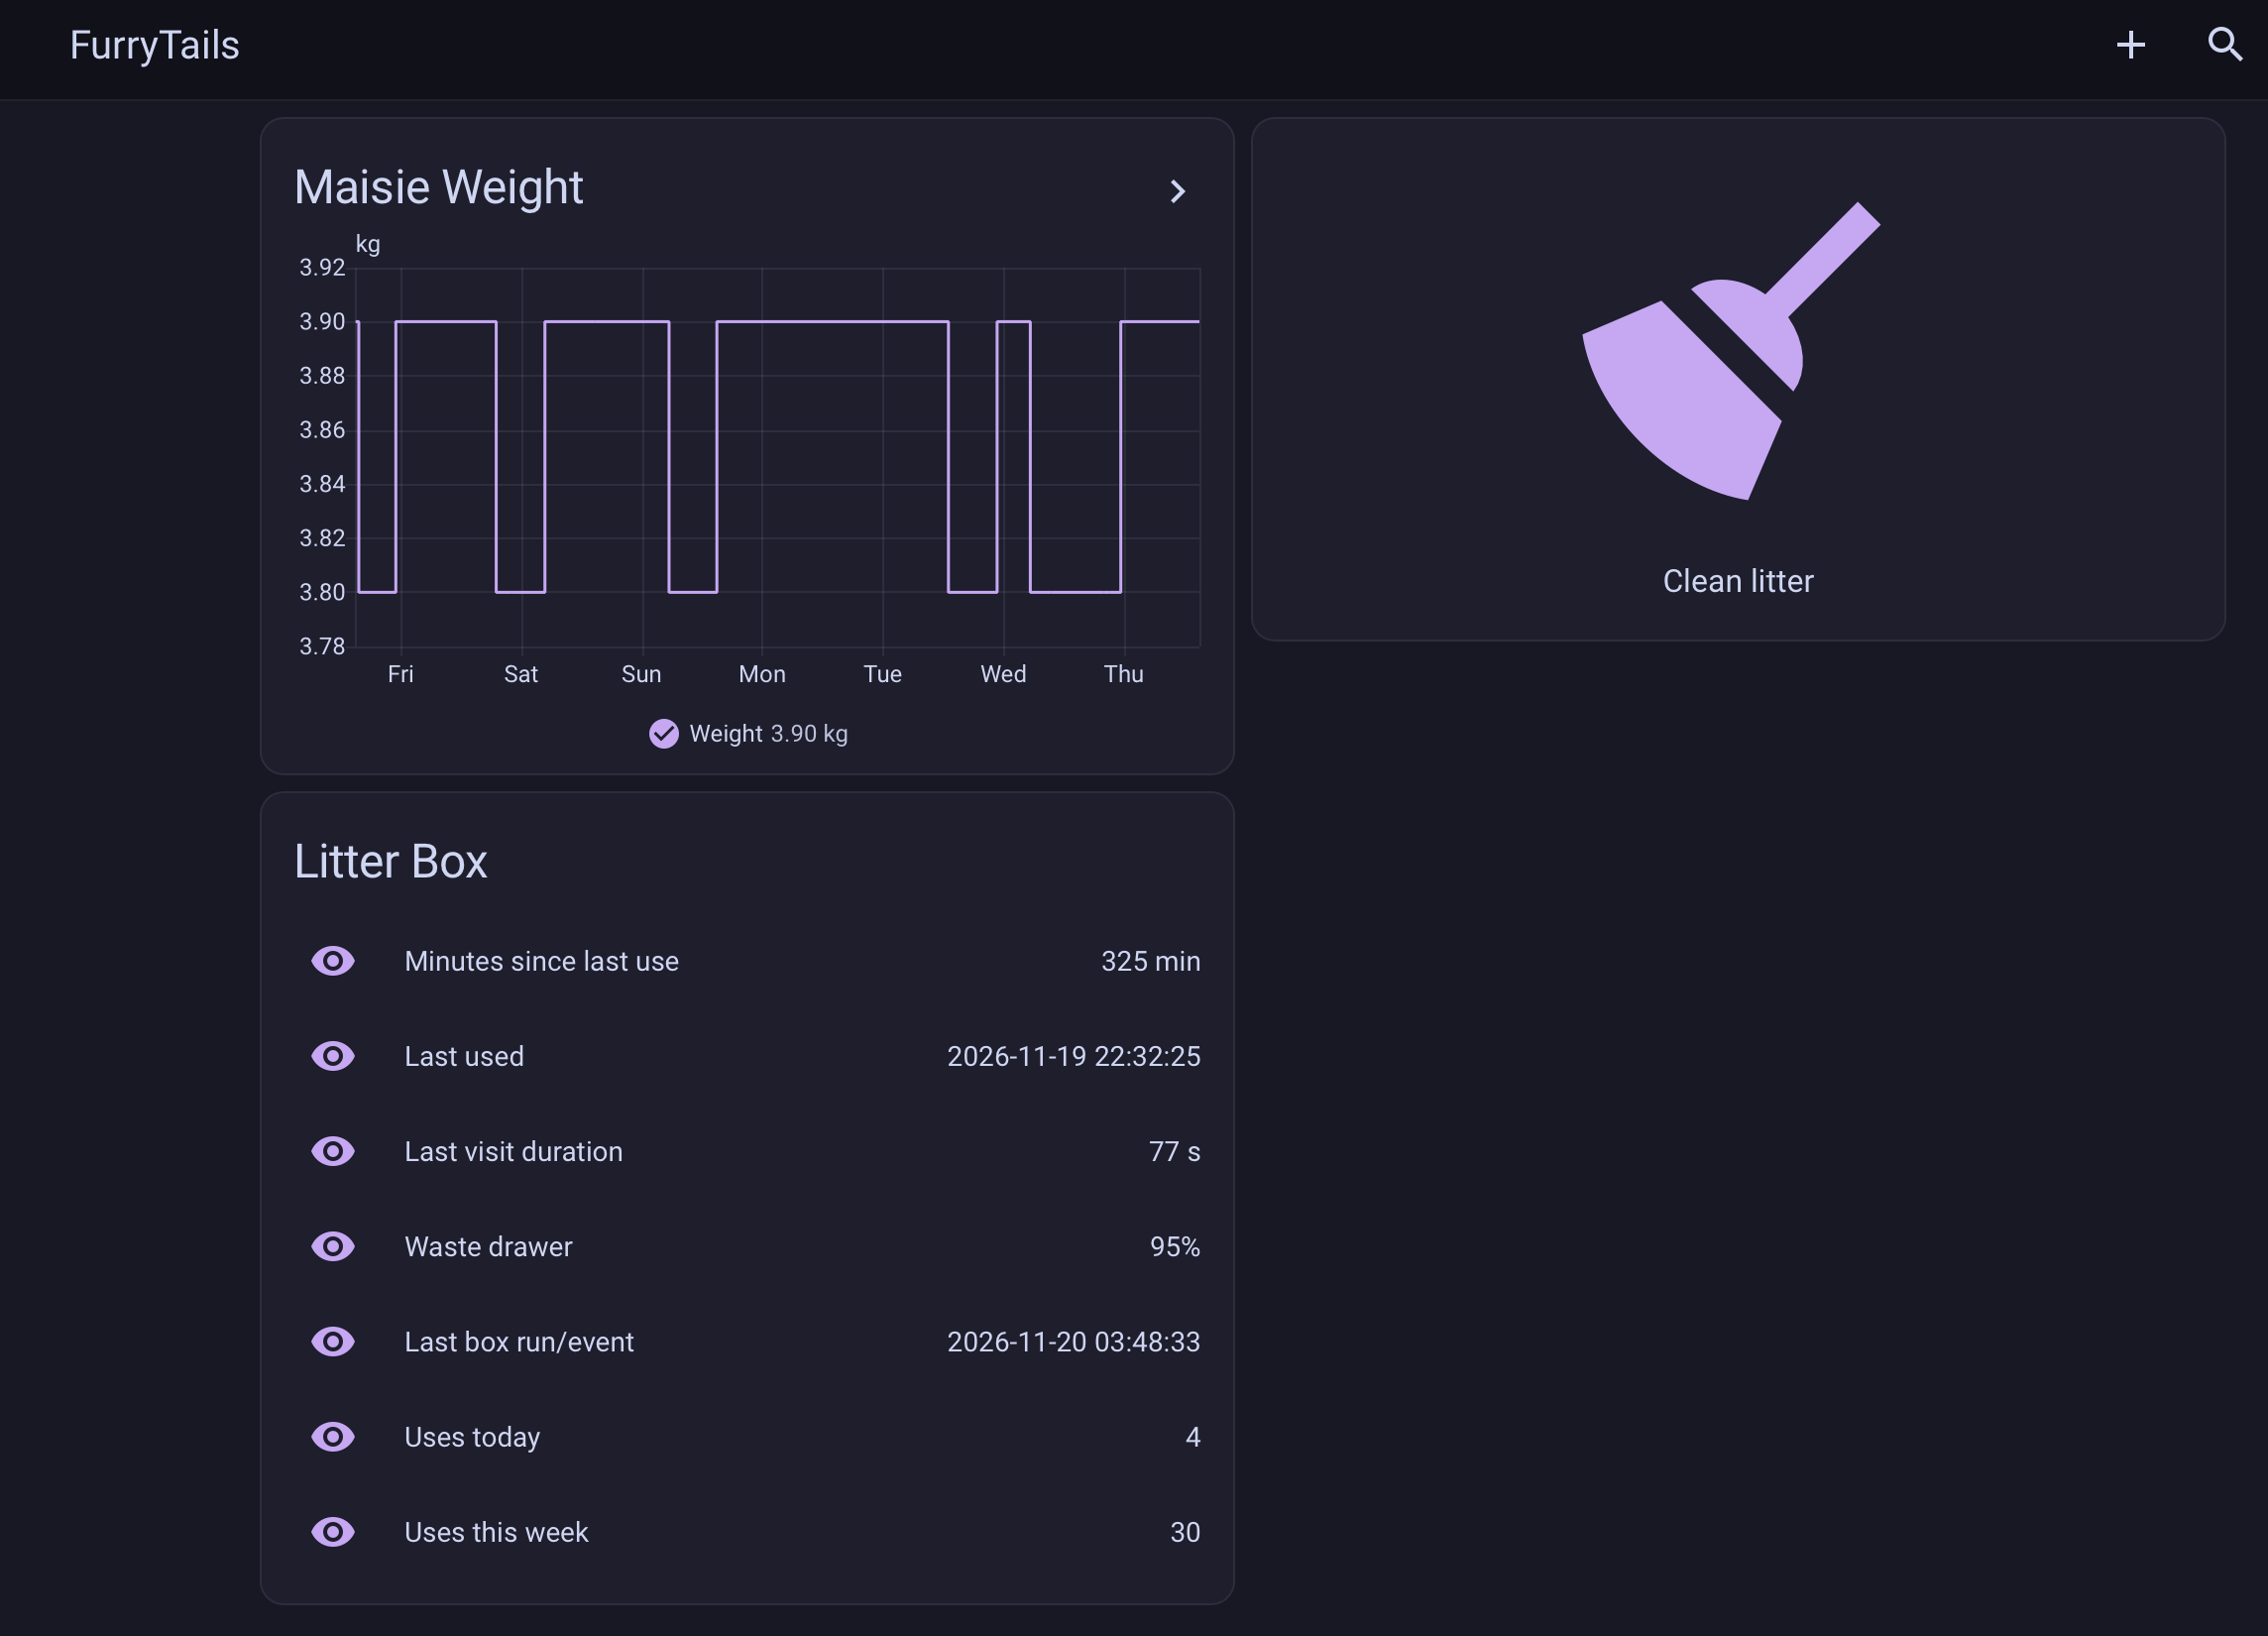
目前仍然依赖厂商的云服务。该服务在本地运行,但它使用厂商的 HTTP API 和 MQTT broker 与猫砂盆通信。我现在拥有的是一个桥接层,让我自己的工具能够使用这些接口。
接下来,我想添加存在传感器,并弄清楚 Maisie 何时在别处忙碌。这正是启动这个项目的初衷。让按钮能够操作猫砂盆是第一个里程碑。决定何时按下它应该会给我带来更多可以着手的事情。
代码在 GitHub 上。