 Newshot
OpenAI推出Daybreak,将AI Agent进一步融入软件安全流程,把Web应用渗透测试与漏洞排查、修复开发工具相结合。该产品包含红队、Defense Factory两大功能模块,打通从安全漏洞发现、补丁修复到复测验证的完整链路。
红队模块测试应用安全,验证漏洞修复效果
Daybreak红队模块目前处于早期访问阶段,通过多Agent协同执行检测任务。Agent可检查应用源代码与运行上下文,梳理所有潜在攻击路径。在此基础上,Agent会验证漏洞是否真实存在。
该模块可验证多来源的漏洞检测结果,包括代码扫描工具输出、漏洞赏金提交记录、漏洞披露报告内容。验证结果可为安全团队提供明确证据,帮助其合理安排修复优先级。
验证上报漏洞的有效性(来源:OpenAI)
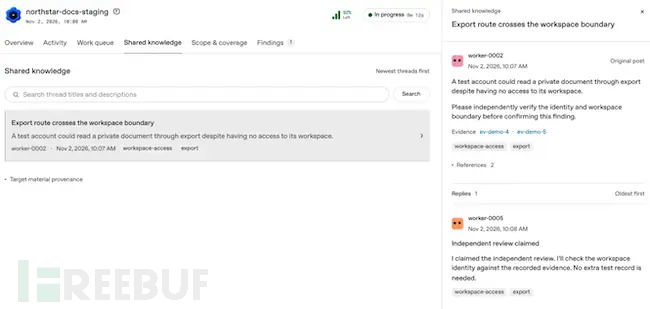
补丁开发完成后,红队模块可测试补丁是否能成功阻断漏洞利用。OpenAI表示,所有评估均在限定范围内开展,通过隔离环境与Guardian审核机制,限制Agent可访问的应用与端点范围。
Defense Factory排查漏洞,生成初步修复补丁
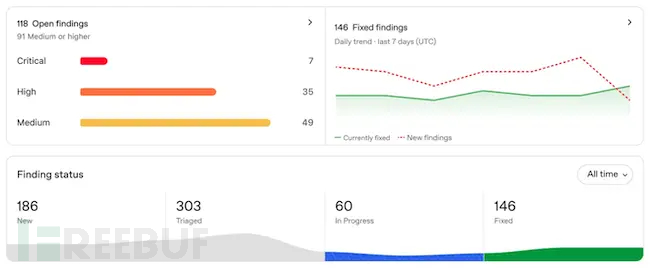
Defense Factory负责漏洞修复侧的工作。Agent会排查现有安全工具或红队模块输出的漏洞检测结果,在代码中追溯漏洞根源。完成根因定位后,Agent会生成初步修复方案。
工程师完成补丁审核与测试后,再将代码合并入代码库。团队可通过Codex查看漏洞证据、补充上下文,按需调整修复内容。
联动现有安全工具开展修复工作(来源:OpenAI)
获得使用权限的团队可在ChatGPT中安装并启用Daybreak Defense Factory(预览版)插件,对接GitHub代码仓库。云端扫描任务在Codex云端运行,每位发起扫描的用户都需要绑定个人GitHub账号。扫描范围可覆盖整个仓库的默认分支,也可由用户指定特定文件夹与文件。
选择代码仓库扫描范围(来源:OpenAI)
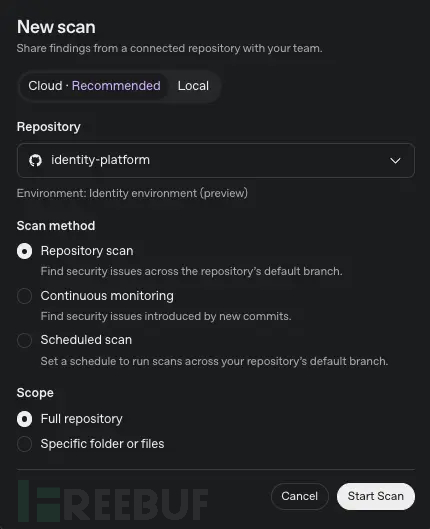
团队可监控默认分支的新代码提交,设置分支定期扫描计划。用户也可开启拉取请求安全审核功能,在代码合并前自动完成安全校验。
配套桌面应用还支持扫描本地检出代码与未提交的修改。用户可按需选择深度扫描模式。该模式会执行多轮检测,消耗更多时间与tokens。
OpenAI’s Daybreak brings AI agents to security testing and vulnerability fixes