 Newshot
文章标题:当前的努力不足以减缓 AI 网络病毒
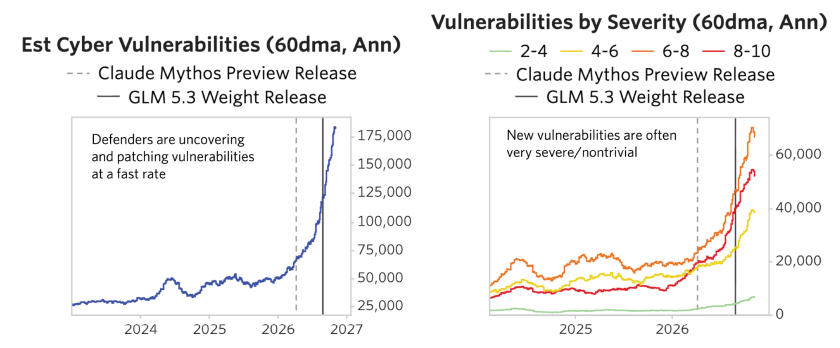
尽管修补漏洞的努力前所未有,AI 仍在帮助攻击者以比防御者修复更快的速度利用漏洞。由于政策应对滞后,我们看到网络疫情恶化的压力正在积聚。
我们并不掌握近期 Microsoft 宕机事件以及多家大型金融机构遭遇的一系列语音钓鱼攻击的全部细节,但我们确实认为,随着本文所描述的“网络攻击指数级增长”持续展开,这类事件很可能成为一种越来越常见的破坏形式。我们认为,即使我们不确定是否有恶意行为者在起作用,关注这样的大规模宕机也很重要,因为等到明确有破坏性攻击穿透关键基础设施时才行动,在市场层面就为时已晚。Bridgewater 对这些不断演变的风险保持高度警惕。我们将以另一篇文章跟进这项工作,探讨我们认为的潜在影响所在——眼下,我们想分享我们目前是如何跟踪和处理网络风险的。
AI 网络风险、利用开源模型进行网络攻击的能力已达到危险水平,我们正在基于未来一年内发生一次足以破坏经济稳定的攻击的三分之一概率来管理资金。AI 赋能的网络战正以有限的管控呈指数级扩散——就像病毒一样。尽管人们在竞相加固软件和互联网,我们仍看到攻击持续加速上升,并且认为网络战的潜在规模并未被充分认识,因为系统性地追踪这些攻击非常困难。鉴于网络战处于指数级轨道,要想对其进行良好推理,就必须走在曲线前面,而大多数决策者甚至对正在发生的事情缺乏良好的可见性——这也是我们对灾难风险感到担忧的部分原因。
迄今为止,管理网络风险的计划依赖于使用同样的工具,在漏洞被利用之前主动识别并修补它们。然而,执行这一计划是一项艰巨的任务,因为过去几十年里产生了大量不安全的、由人类编写的代码,而且其所有权极为分散。而且这种方法本身也伴随着风险,即可能失去遏制或出现对齐失效。
在本报告中,我们审视 AI 网络军备竞赛的现状,以及防御努力是否跟得上步伐。关于这将如何展开,我们有很多不知道的地方,但早期迹象表明,当前的努力不足以阻止破坏性攻击的持续激增。
- 防御努力正在以前所未有的速度发现漏洞,但 bug 仍在从缝隙中漏过。Anthropic 的 Glasswing 和 OpenAI 的 Daybreak 等项目推动了潜在漏洞利用数量的创纪录激增。但防御者必须在每一个安全关键 bug 被利用之前将其修复,而攻击者只需找到一个即可,并且自首批真正具备网络能力的开源模型发布以来,零日漏洞利用(即发现前毫无预警时间的漏洞)大约翻了一番。此外,并非所有公司都有资源或动力投资于这种预防性保护。
- AI 使攻击者能够利用补丁开发完成到被采用之间的狭窄窗口。为开源软件打补丁必然会暴露底层漏洞,而每一个下游用户都必须在攻击者利用该 bug 之前采用修复。AI 让攻击者更容易赢得这场竞赛。已记录的在野活跃利用漏洞数量激增,从披露到被利用的平均时间已从一个月降至 11 天。
文章标题:当前的努力不足以减缓 AI 网络病毒
- 在受冲击最严重的经济体中,政策应对方向正确但力度不足,而在西方,这些应对仍然有限。日本和韩国遭受了一波针对金融机构的破坏性攻击,已开始调动资源。日本已拨款 100 亿日元(约合 6300 万美元)用于网络防御,韩国则出台立法,强制要求设立高管级别的首席信息安全官(CISO),并对屡次违规行为处以罚款。但两者都未能解决一个问题:互联网的很大一部分运行在由资源有限的志愿者和非营利组织维护的开源软件之上。
- 随着 AI 扩大攻击面,这场军备竞赛正在加速。当前沿模型梳理数十年人类编写的代码时,开发者正使用 AI 编程工具添加数以百万计的新代码行,其中许多都带有自身的缺陷。即便 AI 编写的代码在安全性上略胜一筹,其庞大的数量也意味着攻击面的增长速度超过了防御者 securing 它的速度。
若没有立即而有力的协调政策应对,我们认为种种压力正汇聚起来,使网络战疫情从此处开始恶化。从 Glasswing 发布到今年夏天具备网络能力的开源模型问世之间的这段“领先窗口”,是一次性的馈赠,我们不太可能看到它被复制,而其防护效益将随时间推移而减弱。恶意行为者才刚刚开始学习如何利用 AI 发现并利用漏洞,我们怀疑他们在学习曲线上比防御者起步更早,提升空间也更大。威胁行为者尚未广泛部署完全自主的攻击工作流——目前仍有一个人在环路中——但开源模型距离能力水平发生这种转变已经不远了。
我们构建了网络事件的时间序列、将事件与根本原因关联的分类体系,以及漏洞利用的实时追踪管道,以监测正在发生的情况。我们抓取了公开披露、媒体报道和公司备案文件,汇编了过往漏洞利用的历史,并对其进行了调整,以计入不同司法管辖区不同类型行为者典型的报告滞后。我们发现,网络事件的数量以及归因于 AI 的已知网络事件占比均已飙升。在一波重大的软件漏洞、供应链攻击和 AI 赋能的黑客事件之后,网络安全专业人士将过去一个月的漏洞利用称为“黑色十月”。下图显示,自那以来的图景是持续指数级增长,且未来几乎没有减弱的可能。
攻击者与防御者之间的军备竞赛正全速推进
我们正身处一场军备竞赛之中,恶意行为者利用智能体寻找可被利用的缺陷,防御者则利用智能体抢先发现并修补漏洞。尽管模型显著加速了攻防两端的工作,但防御者肩负着更沉重的负担——必须在所有缺陷被利用之前将其修补。
前沿实验室认为,要避免灾难,需要利用所谓的“防御者窗口”,即前沿网络能力显著优于已扩散的开源网络能力的那段时间,来对关键软件进行抗攻击验证。他们创建了相关计划——Anthropic 的 Glasswing、OpenAI 的 Daybreak 和 Google 的 Fairwind——让可信合作伙伴利用前沿网络能力,在广泛使用的软件中识别并修补数量空前的漏洞。提交至通用漏洞披露(CVE)计划——该计划是防御者在补丁/缓解措施制定后为软件漏洞命名和追踪的资源——的缺陷数量已呈爆炸式增长。这是迈向更安全互联网的有意义进展。
不幸的是,防御者面临的任务十分艰巨:他们需要修复所有的漏洞,而不仅仅是大多数,因为任何漏网之鱼都可能被借助 AI 的攻击者系统性地挖掘并利用。美国网络安全和基础设施安全局(CISA)维护着一份流行软件项目中所发现的可利用及已被利用漏洞的命名清单。下图展示了被加入 CISA 已知被利用漏洞(KEV)目录的漏洞利用数量。一个有用的区分是“n-day”与“zero day”;前者的补丁在已知漏洞利用出现之前就已发布,而后者指的是在发现时尚无可用补丁的漏洞利用。零日漏洞利用格外令人担忧,因为顾名思义,防御者在漏洞被利用之前没有任何预警来诊断和修补它。这类漏洞造成的损害可能是无限的。自首批真正具备网络能力的开源模型发布以来,被用于漏洞利用的此类漏洞数量已经翻了一番。

与此同时,AI 也成为代码生产的力量倍增器,以指数级速度增加了需要被保护的软件数量。当前沿的网络专用模型竞相梳理过去 30 年间人类在我们关键软件基础设施栈中写下的所有代码时,开发者们正使用编码模型添加数以百万计的新代码行,其中许多本身就带有漏洞。即便 AI 编写的代码比人类编写的同等代码略微更安全,代码被编写的庞大体量也意味着漏洞利用的攻击面正以快于我们识别和保护新漏洞的速度扩张。
下图展示了近年来 Bridgewater 内部代码生产量的爆炸式增长——我们认为这反映了得益于智能体式 AI,更广泛层面上代码生产所发生的巨变。
当前的政策应对并不充分
近几个月网络攻击增幅最大的那些国家的政府,已在一定程度上开始作出回应:
- 10 月,日本启用了主动网络防御权限,允许当局访问并瘫痪用于严重网络攻击的服务器。根据该法,警方和自卫队可以侵入攻击者的服务器并在损害扩散之前将其禁用,并将在 2026 年 4 月设立一个独立监督委员会。数周后,在数十家公司报告未经授权的访问和可能的客户数据泄露之后,日本推出了一个紧急方案,初始资金为 100 亿日元(约合 6300 万美元),在经济产业省组建了一支“顶尖高手”团队,利用 AI 对抗黑客并寻找弱点;一支公私合作的“网络救援队”负责为受攻击企业进行第一响应;还有一支单独团队帮助脆弱企业加固防御。
- 同样在 10 月,韩国推出了立法,规定 24 小时的事件报告时限、对屡次发生事件的企业按营业额处以最高达销售额 3% 的罚款,以及强制设立高管级别的 CISO。另外,隐私法现将大规模数据泄露的最高处罚提高至销售额的 10%,此前为 3%。
在西方,已经出现了一些有限的赋权防御者的政策举措:
文章标题:Current Efforts Aren't Enough to Slow the AI Cyber Virus
正文:
- 8月,特朗普政府发布了一份总统备忘录,指示设立一个项目,授权经过审查的美国私营公司在联邦控制和监督下,对外国网络犯罪团伙开展网络行动。
- 英国正通过其《网络安全与韧性法案》加强对关键服务及其供应商的安全和报告要求,包括要求在重大网络事件发生后24小时内报告、72小时内提交完整报告。
一些主动举措总比没有好,但这些政策的有效性仍不明确,也未经过检验。此外,尽管这些举措方向上有益,但它们并未解决核心问题——若不采取严肃的政策行动,这些问题将导致网络攻击继续呈指数级增长。第一,互联网的很大一部分依赖于由志愿者和非营利组织维护的开源软件,而这些组织用于发现和修复漏洞的资源和激励有限,使其解决问题的能力成为构建安全的瓶颈。第二,采用解决方案需要所有软件下游使用者的警惕和自律,而AI正在推高响应迟缓的代价。第三,人们依赖实验室自身来确保利用AI的网络防御工作以恰当平衡风险的方式开展——既不过慢,也不过快,避免失控和失准。
本报告由 Bridgewater Associates, LP 编写并为其财产,仅供信息和教育目的传阅。本报告未考虑任何接收方的具体投资需求、目标或承受能力。此外,Bridgewater 的实际投资头寸可能且经常会与本报告讨论的结论不同,原因包括客户投资限制、投资组合再平衡和交易成本等诸多因素。接收方在做出任何投资决定前应咨询自己的顾问,包括税务顾问。本材料仅供信息和教育目的,不构成出售要约或购买本材料所述证券或其他工具的要约邀请。任何此类发行将依据最终发行备忘录进行。本材料不构成个人推荐,也未考虑个别投资者在做出任何投资决定前必须考虑的具体投资目标、财务状况或需求。投资者应考虑本研究中的任何建议或推荐是否适合其具体情况,并在适当情况下寻求专业建议,包括法律、税务、会计、投资或其他建议。对具体公司的任何讨论不应被视为购买或出售任何特定投资的推荐。所讨论的公司不应被视为代表任何 Bridgewater 策略的持仓。不应假设所讨论的任何公司曾经或将会盈利,也不应假设未来做出的推荐将会盈利。
当前的努力不足以减缓 AI 网络病毒
本文所提供的信息并非旨在为做出投资决策提供充分依据,投资决策不应基于模拟的、假设的或说明性的信息,这些信息具有固有的局限性。与实际的业绩记录不同,模拟或假设的结果并不代表实际交易或实际的管理成本,且可能对某些市场风险因素的影响进行了过高或过低的补偿。Bridgewater 不作任何陈述保证任何账户将会或可能实现与所示类似的回报。本研究中提及的投资的价格和价值及其产生的收入可能会波动。每项投资都涉及风险,在波动或不确定的市场条件下,该投资的价值或回报可能会出现重大变化。对冲基金投资复杂、具有投机性且带有高度风险,包括投资者全部投资完全损失的风险。过往业绩并非未来业绩的指引,未来回报无法保证,原始资本可能完全损失。某些交易,包括涉及杠杆、期货、期权和其他衍生品的交易,会产生重大风险,并不适合所有投资者。汇率波动可能对某些投资的价值或价格、或由此产生的收入造成重大不利影响。
Bridgewater 研究使用来自公共、私营和内部来源的数据和信息,包括来自 Bridgewater 实际交易的数据。来源包括 AERIC INC、BCA、Bloomberg Finance L.P.、Candeal、Carbon Arc、CEIC Data Company Ltd.、Ceras Analytics、China Bull Research、Citibank、Clarus Financial Technology、CLS Processing Solutions、Consensus Economics Inc.、Consumer Edge、CRU Group、DTCC Data Repository、Ecoanalitica、Energy Aspects Corp、Enverus、EPFR Global、Eurasia Group、Evercore ISI、FactSet Research Systems、The Financial Times Limited、Finaeon, Inc.、FINRA、GaveKal Research Ltd.、GlobalSource Partners、Goldman Sachs、Harvard Business Review、Haver Analytics, Inc.、IEA、Institutional Shareholder Services (ISS)、The Investment Funds Institute of Canada、ICE Derived Data (UK)、Investment Company Institute、Institute of International Finance、JP Morgan、JTSA Advisors、LSEG Data and Analytics、MarketAxess、Metals Focus Ltd、MSCI, Inc.、National Bureau of Economic Research、Neudata、Organisation for Economic Cooperation and Development、Pensions & Investments Research Center、Pitchbook、Political Alpha、Renaissance Capital Research、Rhodium Group、RP Data、Rubinson Research、Rystad Energy、S&P Global Market Intelligence、Sentix GmbH、SGH Macro、Shanghai Metals Market、Smart Insider Ltd.、Swaps Monitor、Tradeweb、United Nations、US Department of Commerce、Visible Alpha、Wells Bay、Wind Financial Information LLC、With Intelligence、Wood Mackenzie Limited、World Bureau of Metal Statistics、World Economic Forum 以及 YieldBook。
虽然我们认为来自外部来源的信息是可靠的,但我们不对其准确性承担责任。来自第三方提供商的与财务和非财务特征相关的数据可能不准确或不完整。Bridgewater 在其研究过程中考虑的数据和因素可能会随时间而变化。
本信息并非针对或意图向位于任何司法管辖区的任何个人或实体分发或供其使用,若在该等司法管辖区内此类分发、发布、提供或使用将违反适用的法律或法规,或将使 Bridgewater 在该等司法管辖区内承担任何注册或牌照要求。本材料的任何部分未经 Bridgewater® Associates, LP 事先书面同意,不得 (i) 以任何形式通过任何手段复制、影印或仿制,或 (ii) 再分发。
文章标题:当前的努力不足以减缓 AI 网络病毒
本文所表达的观点仅代表 Bridgewater 截至本报告日期的看法,如有变更,恕不另行通知。Bridgewater 可能对本文讨论的一项或多项头寸和/或证券或衍生品持有重大财务权益。负责编写本报告的人员所获报酬基于多种因素,其中包括其工作质量和公司收入等。