 Newshot
Signal 认真对待保护你的隐私
隐私是我们的使命;这是我们存在的原因,我们竭尽所能保护它。
这意味着我们正在限制内置在移动操作系统中的最新 AI 代理,防止它们可能捕获和存储你的 Signal 数据。
我们已经在 Windows 上不得不这样做过一次。去年,我们使用截图拦截来阻止 Microsoft 的 Recall AI 在 Windows 11 操作系统上默认截取并存储你的 Signal 消息截图。1 现在我们将在 iOS 27 以及我们能检测到 AI 助手试图读取你的 Signal 屏幕的 Android 版本上采取类似措施,以限制内置的代理系统。2
问题与 Windows 上的 Microsoft Recall 类似:Google 和 Apple 正在将代理能力深度集成到他们的操作系统中,例如 Google Gemini 的 Gemini Intelligence 和 Siri AI 的屏幕感知。这是一个重大举动。Google(Android)、Apple(iOS/macOS)和 Microsoft(Windows)生产三大消费者操作系统(OS),它们构成了第三方开发者——比如 Signal——构建其应用并使其运行的环境。换句话说,这三大操作系统是 Signal 和其他应用必须游弋其中的海洋;它们决定了应用生态系统的生存条件。眼下,这些代理式 AI 集成正在改变这一环境,使其对隐私日益充满敌意。这对 Signal 以及我们负责任地履行使命的能力构成了生存威胁。
为了获取关于你的信息,这些操作系统 AI 代理会“扫描”你屏幕上的信息。在此过程中,你的 Signal 数据被捕获,然后提供给这些代理系统,以便它们回答你的问题并执行你的指令。
最终结果是,操作系统中的这些 AI 能力正在削弱 Signal 独立保证隐私的能力。十多年来,这一保证一直由我们久经考验、值得信赖的开源代码库和我们经过形式化验证的加密协议支撑。这些已经过世界上一些顶尖安全专家和黑客的审查,并被证明是稳健的。现在,为了服务于 AI 代理能力,你的敏感数据正在被捕获、存储,并可被操作系统级 AI 代理当时使用的任何本地数据库或远程服务器访问。一旦数据被捕获,这一切就超出了 Signal 的控制范围,并危及对话中所有参与者的隐私。
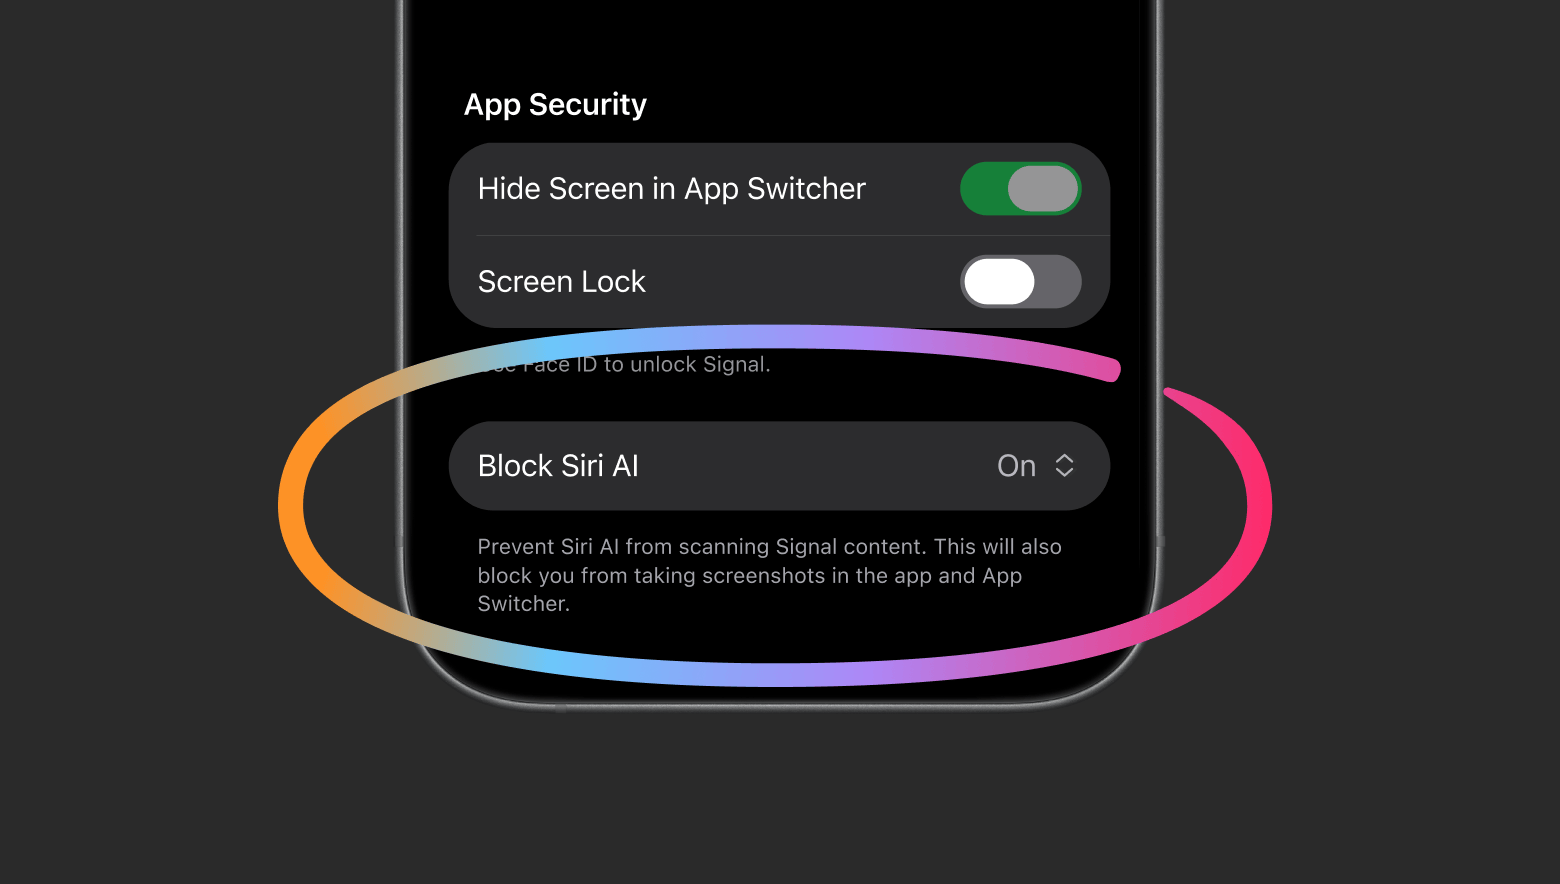
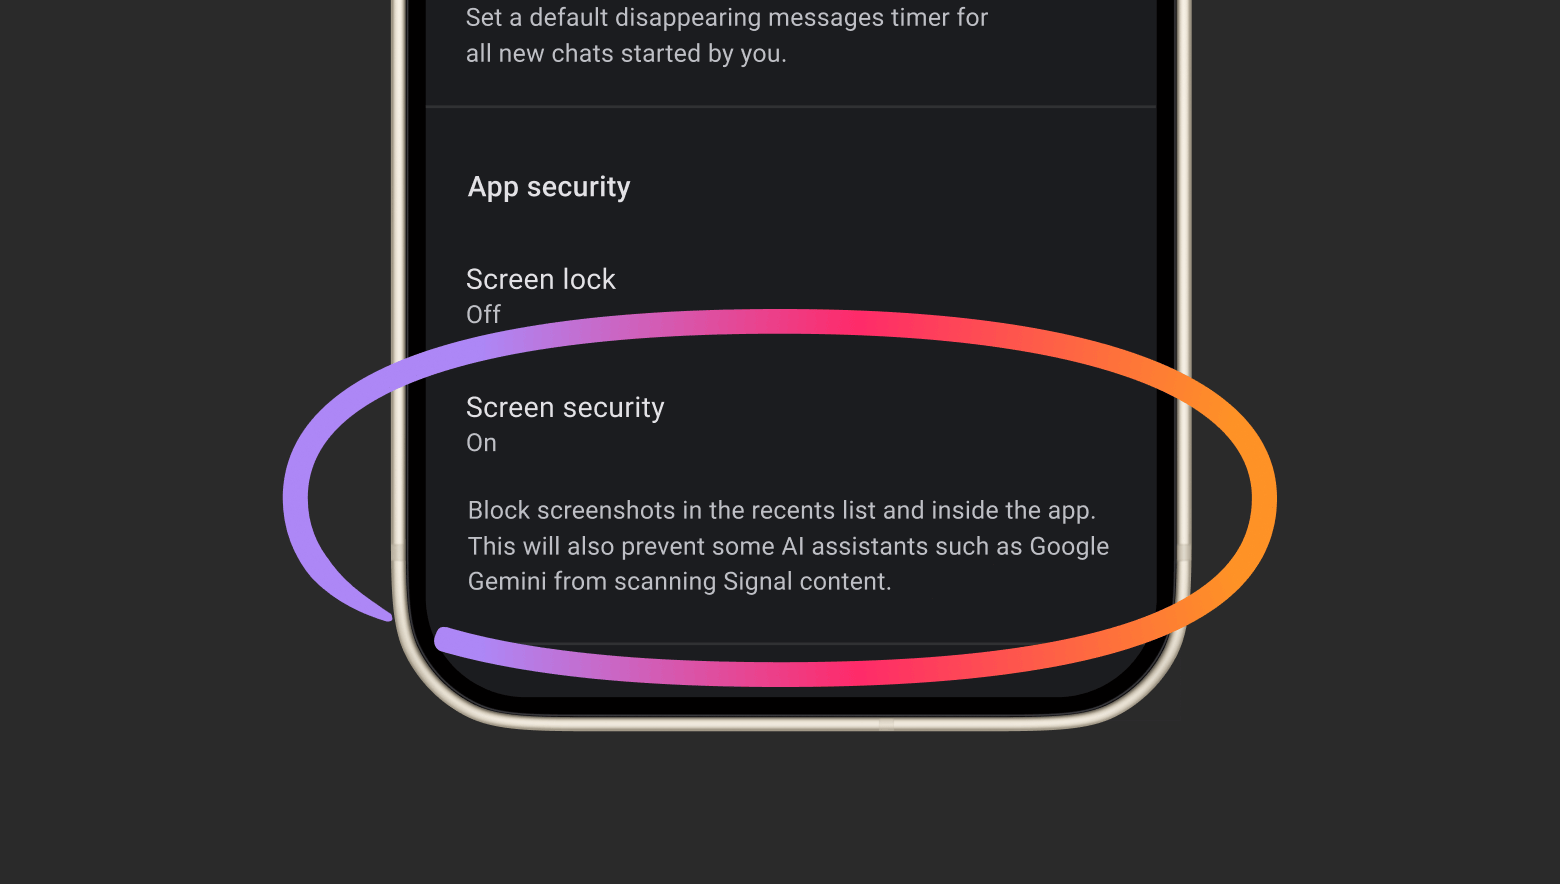
因此,我们通过在 iOS 27 上阻止应用内截图,以及在 Android 上 AI 助手试图捕获屏幕数据时加以阻止,来阻止此类捕获。2
希望具备截图能力的人可以在 Signal 应用设置中禁用此保护。然而,这样做可能会将你(以及你的联系人)的 Signal 内容暴露给这些 AI 代理,并破坏我们的隐私保证。我们的补救措施也不完整——尽管我们正在竭尽所能,但限制截图并不能解决 AI 代理可能访问应用数据的其他更隐蔽的方式,例如通过文件系统检索用户设备上已有的内容。
Signal 严肃对待保护你的隐私
我们想把话说得非常清楚:Signal——以及其他应用开发者——缺乏强有力的工具来阻止 AI 智能体破坏应用层隐私,这是一个严重的问题。即使我们能够检测并阻止 AI 数据访问,Google、Apple、Microsoft 等公司也没有为开发者提供在不严重损害核心用户体验的前提下轻松限制此类 AI 数据访问的方法。这也是我们目前无法在 macOS 上实施这些保护措施的原因。3
我们还苦于严重缺乏关于这些 AI 智能体实际如何运作的文档。过去几个月里,我们投入了大量开发者的时间和精力,在 Android 和 iOS 上进行取证调查,试图弄清这些 AI 系统访问应用数据时究竟发生了什么。没有更好的文档和清晰的技术规范,Signal 将越来越难以向依赖我们的数百万用户提供强有力的隐私和安全保障。
我们继续呼吁主要的消费级操作系统公司——Apple、Google 和 Microsoft——提供简单的技术工具和准确的文档,让像 Signal 这样的开发者有办法阻止 AI 智能体访问敏感的应用数据。我们特别呼吁这些公司提供两项常识性的补救措施,以保护数百万用户所依赖的隐私:
- 开发者应当拥有一种简单且文档完善的方式,让其应用退出 AI 数据访问和处理,包括(但不限于)屏幕读取、文件系统访问、通知、API 及其他操作系统框架,同时不损害应用的核心功能。
- 操作系统公司应当围绕这些 AI 智能体的运作方式,特别是关于数据访问和处理方面,创建更好的文档和技术规范。机密计算方案并非完整的解决方案,也无法解决这些核心关切。特别是,这些方案仍然将决定隐私保障程度(如果有的话)的权力留在这些提供商手中。
我们还看到,越来越需要能够阻止第三方智能体(如 Meta 的 Muse)利用用户在设置过程中被鼓励授予的深度权限来访问应用数据的工具。在许多情况下,这些智能体正在利用无障碍设置——这些设置本意是让真实用户充分利用其应用和服务,而不是充当为 AI 智能体提供访问权限的万能钥匙。
除了采取这些技术措施来阻止捕获之外,我们还在整个生态系统中进行对话,以明确利害关系。业界有大量工作要做,以改善 AI 智能体在操作系统中的运作方式,以及它们如何、是否捕获和处理私人数据。我们谨慎乐观地认为,一些主要的操作系统提供商,如 Google 和 Apple,正在与我们接触,探讨这些系统应如何更好地与 Signal 这类隐私敏感应用对接。我们希望很快能就此话题分享更多内容,也希望这些公司认识到对生态系统的危险,并与我们和其他方合作,创建能在整个行业切实保护隐私的标准化方案。
最后,我们想承认,我们并非唯一认识到这些危险的人,我们感谢盟友推动类似的改变。我们都需要认识到,当前 AI 智能体与操作系统的整合,在没有这些常识性补救措施的情况下,对应用层的隐私构成了生存性威胁,也威胁到像 Signal 这样的独立开发者保护你敏感数据的能力。Signal 是煤矿中的金丝雀,但这影响整个生态系统,应当激励任何关心这些基本权利的人。
文章标题:Signal 认真对待保护你的隐私
正文: Signal Technology Foundation 是 Signal 应用的非营利组织母体,Signal 应用受到全球数百万用户的信任。我们通过开源隐私技术保护言论自由,并实现安全的全球通信。Signal Technology Foundation 是一家美国 501(c)(3) 免税组织。
- Microsoft Recall 每隔几秒捕获你的屏幕,通过光学字符识别从截图中提取文本,然后用这些个人数据填充一个可搜索的设备本地数据库,以便让 AI 系统对其进行查询——这可能暴露并无限期保留你的 Signal 数据,包括阅后即焚消息。↩
- 除了 Google 在 Pixel 设备上提供的发行版之外,Android 还有多个版本。对于许多厂商,如果截图功能已被禁用,我们就没有可靠的方法来检测何时有人尝试截图。与其选择一个糟糕的用户体验(截图直接停止工作,让用户困惑),我们决定转而专注于检测 AI 助手何时尝试访问屏幕。当检测到这类访问时,我们会自动启用 Signal Android 中的“屏幕安全”设置。↩ ↩2
- 细心的读者会注意到,除了无法覆盖所有 Android 设备之外,我们也没有在 macOS 上阻止 Siri AI。这是因为我们无法在 macOS 上可靠地阻止截图。面对缺乏明确记录的 API 来让我们实现截图保护,我们没有可用的工具来完成这项工作。虽然 macOS 上存在针对持续屏幕捕获的保护措施,但我们无法将其应用于截图(而大多数智能体系统正是通过截图从 Signal 这类应用中获取数据)。尝试在 macOS 上实现截图阻止,让我们发现了一片令人困惑的决策雷区,这些决策将用户隐私置于风险之中,包括一些 API 已被弃用,取而代之的屏幕保护方案仅适用于流媒体和其他受 DRM 保护的内容。我们希望 Apple 尽快解决这一问题。目前,我们对 macOS 27 用户的唯一建议是将 Signal 添加到“系统设置 > Siri”中的“排除的应用”部分,以保护消息内容不被 Siri AI 主动访问。↩
Tweet Facebook