 Newshot
Translation(model translation, not the source's own text)
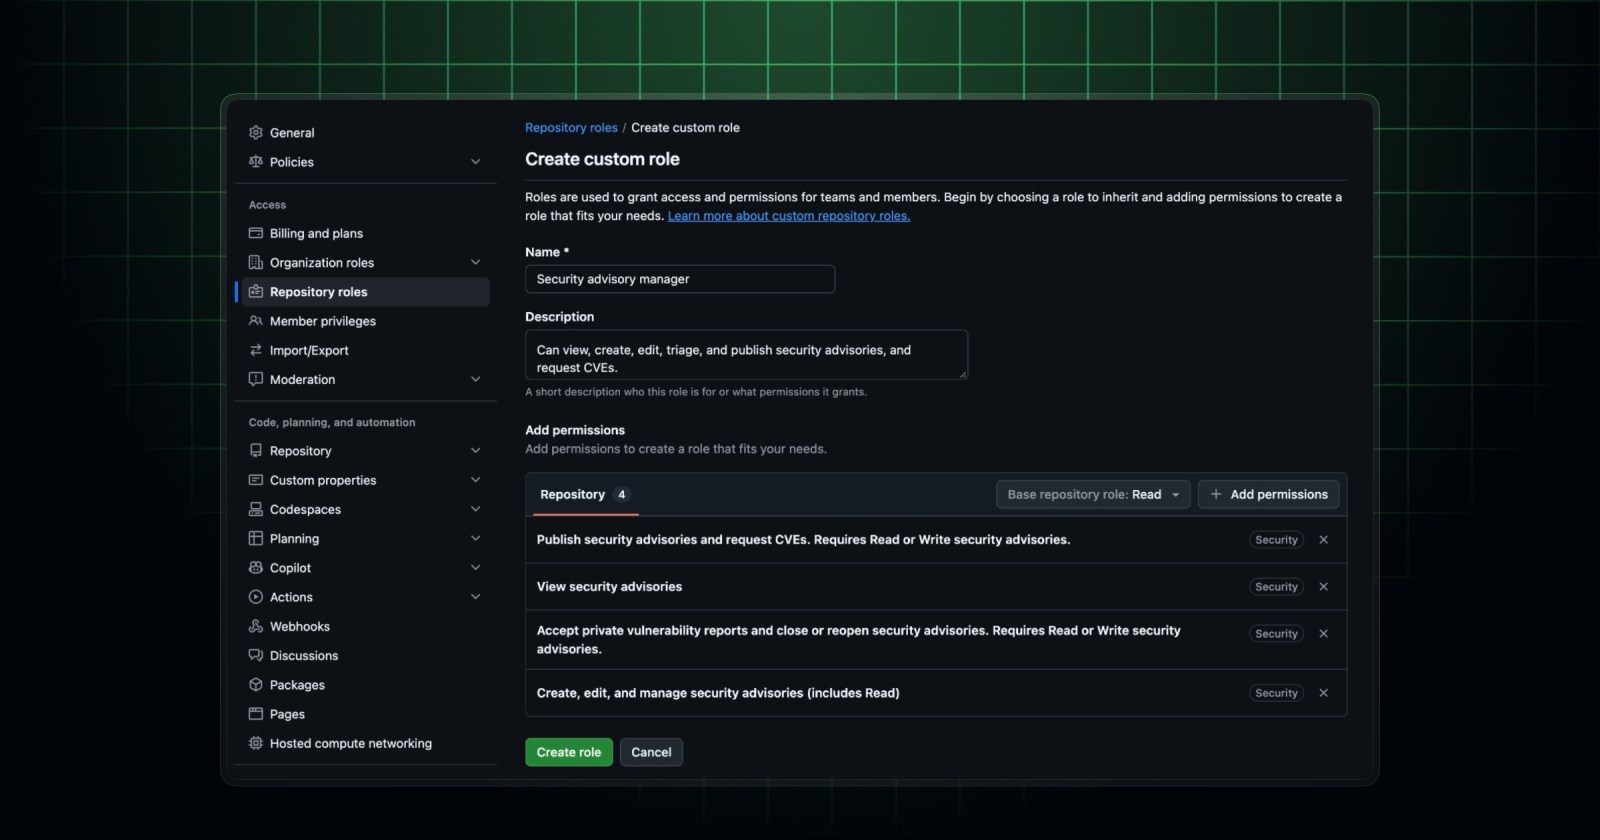
组织所有者现在可以通过自定义仓库角色,让人们参与仓库安全公告的相关工作,包括私密漏洞报告。你不再需要把他们设为仓库管理员,或授予他们组织范围的安全经理角色。
创建或编辑自定义仓库角色时,Security 下有四个新的权限可用:
- View security advisories:查看安全公告草稿、其状态和评论。
- Create, Edit, and Manage security advisories:包含 View 中的全部内容,外加创建和编辑公告、评论、管理协作者,以及创建临时私有复刻。
- Accept private vulnerability reports and close or reopen security advisories:需要 View 或 Create, Edit, and Manage。
- Publish security advisories and request CVEs:需要 View 或 Create, Edit, and Manage。
只在他们需要的仓库上将该角色分配给用户和团队。这些权限同时适用于仓库安全公告和私密漏洞报告,因此你可以让团队访问他们维护的仓库,而不会在整个组织范围内暴露公告。
有几点需要了解:
- 从临时私有复刻合并更改仍然需要仓库管理员或安全经理。
- 拥有这些新权限中任何一项的人无法删除临时私有复刻。
- 机密评论仅对拥有 Create, Edit, and Manage 且同时具有该仓库写入权限的人可用。
此功能面向支持自定义仓库角色的方案(包括 GitHub Enterprise Cloud)的组织提供。要开始使用,请参阅 GitHub Docs 中的 Repository security advisories。