 Newshot
文章标题:AWS CVEs 2024-2026:是 AI 在发现漏洞,还是 AI 在编写漏洞?
正文: 这一切始于周一深夜的一个简单问题:过去三年里,AWS 发布了多少个 CVE?
我本以为这会是一个快速的统计。也许一年几十个。我可以边喝抹茶边扫一眼就数完(开个玩笑,抹茶太难喝了……)。
2024 年有 15 份安全公告。2025 年有 32 份。2026 年有 184 份,而这一年还没结束。
这简直是一根曲棍球棒。而随之而来的问题,正是我们行业里每个人现在都在问的。
这种情况之所以发生,是因为 AI 发现了更多漏洞,还是因为 AI 编写了更多漏洞?
于是我去深入挖掘了。是的,我也意识到了其中的讽刺意味:我用了 AI agent 来完成其中很大一部分挖掘工作。(更多内容在最后)
我查看了什么
这里的真相来源是 AWS Security Bulletins 页面。我提取了从 2024 年 1 月到公告 2026-184(2026 年 11 月 16 日)期间发布的每一份公告。总共是 231 份公告,覆盖 298 个唯一 CVE。
对每一份公告,我收集了:
- 公告 ID、范围、内容类型和发布日期。
- 它列出的每一个 CVE(有些只在正文中提到,不在标题中,顺便说一句,谢谢了)。
- AWS 致谢的报告者是谁。
- 来自 CVE List V5 的官方 CVE 记录,包括其预留日期和发布日期。
- 漏洞存在于何处,以及研究人员自己的撰文及其披露时间线。
有一件事我是吃了苦头才学到的。我原以为 CVE ID 被预留的日期能大致告诉我漏洞是什么时候被报告的。并非如此。AWS 自己签发的大部分 CVE ID 都是在发布前一天内预留的(它自己签发的 257 个中有 193 个如此,中位间隔为一天)。所以那个日期完全不能说明漏洞实际是什么时候被发现的。
真正的时间线只能来自研究人员本人。而这些时间线令人大开眼界。Miggo 于 2024 年 4 月 6 日报告了 ALBeast。CVE 直到 10 月 21 日才出现。Rhino Security Labs 为他们的 IAM 用户名枚举 CVE 等了四个月。Wiz 于 2025 年 8 月 25 日报告了 CodeBreach,AWS 两天后就修复了,而外界直到 2026 年 1 月才得知。
在我找到的研究人员撰文中,从报告到公开的时间是两到七个月。
自 2024 年以来 AWS 发布了多少个 CVE?
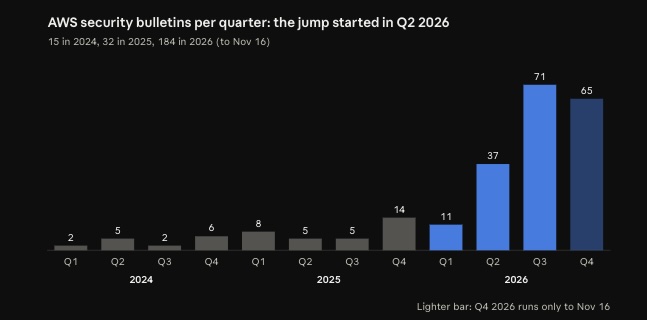
有两点很突出。
第一,2024 和 2025 都是小年,即便 2025 翻了一倍。然后 2026 年初也没什么动静。1 月和 2 月加起来只有四份公告。曲线直到第二季度才出现断裂,而且此后一直没有放缓。仅 2026 年 10 月就有 41 份公告。这比整个 2025 年还多。
第二,并不是某一个产品把数字拉高的。是的,新的 AI 开发者工具(MCP servers、Kiro、Amazon Q、Amazon Bedrock AgentCore 和 Strands Agents 框架)从 2024 年的零份公告增长到 2026 年的 50 份。但老牌数据库驱动从 1、2 变成了 26。CDK、SAM 和 SDK 这类开发者工具从 0、6 变成了 30。有人在把整个目录翻个遍。
是 AI 在发现 AWS 的漏洞,还是在编写它们?
我不断听到三种解释,而且它们听起来都很有说服力。
- AI 在发现漏洞。安全研究人员现在有了能读取整个代码库、全天候 24 小时探查的 agent。更多的眼睛,不知疲倦的眼睛,更多的 CVE。
- AI 在编写漏洞。团队用 Kiro、Amazon Q、Claude Code 之类的工具以两年前没人跟得上的速度交付代码。更快的代码,更多的漏洞。
- AWS 只是告诉我们的更多了。这个无聊的答案。而有时候无聊的答案就是正确的。
公告本身对这三种解释都有证据。
在发现漏洞这一端,2025年有13份公告致谢了外部报告者,2026年则有102份。而且致谢名单首次直接点名了AI:Anthropic出现在三份公告中(Firecracker、FreeRTOS-Kernel,以及又一次FreeRTOS-Kernel——最后一份公告中Claude本身被点名),此外还有AISLE研究团队,以及pwn.ai、Corsen AI等AI安全初创公司。这些全部发生在2026年。在AWS自家页面之外,Node.js Brotli漏洞的CVE记录将OpenAI Codex Security列为发现者。
在披露这一端,AWS在2024年为其自身公告中45%的CVE进行了编号分配,2025年为79%,2026年为92%。AWS如今甚至为示例代码和一份安装指南这类东西签发CVE。这一转变在数量激增之前一年就开始了,所以它能解释曲线的一部分,但无法单独解释2026年的跃升。
那么在编写这一端呢?公告本身无法告诉你。公告说明的是什么坏了,而不是谁(或什么)写的。
所以回答这个问题的唯一办法,就是去看代码。
用git blame把CVE追溯到提交
大部分受影响的代码是开源的,这意味着证据就摆在git里。所以计划(理论上)很简单:
- 找到修复每个CVE的提交
- 查看修复所改动的行,对它们运行git blame,找到引入漏洞代码的提交
- 检查这两个提交是否有AI痕迹
第2步大致是这样的:
        # the lines the fix touched, blamed in the commit just before the fix
git blame -w --line-porcelain -L 120,148 <fix_commit>^ -- src/server.py
至于痕迹,我寻找的是AI工具在被允许的情况下会留下的东西:Co-Authored-By: Claude尾注、“Generated with Claude Code”页脚、Kiro、Amazon Q、Copilot、Cursor或Codex的合著者行,以及像copilot-swe-agent这样的机器人账号。
为此我克隆了111个由AWS维护的仓库。找到修复提交是最难的部分。有些CVE记录直接指向某个提交或PR。很多只指向某个发布版本,所以我不得不在两个发布标签之间搜索与漏洞匹配的提交。在无法确定的地方,我放弃了猜测。有35个我宁可丢弃也不假装确定。
最终,我把298个CVE中的109个一路追溯到了引入它们的提交。不是全部,但样本足够大,可以说明一些问题。
AWS的CVE背后是AI生成的代码吗?
在我追溯到的109个CVE中,恰好有两个来自带有明确AI标记的代码。
- CVE-2026-120497,AI-DLC(AI-Driven Life Cycle)可追溯性工具中的一个存储型XSS
- CVE-2026-107322,Agent Plugins的Aurora DSQL插件中的一个OS命令注入
两个漏洞提交都带有Co-Authored-By: Claude尾注。两者都写于2026年。而我最喜欢的一点是:两个修复也同样由Claude合著。AI写了漏洞,AI修了漏洞。这几乎有种诗意。
但109个里有两个,大致就是随机情况下会预期到的数量。这些仓库中只有约3%的提交带有AI标记,所以带标记的代码还没多少机会产生漏洞。这什么也说明不了。
更大的意外是代码的年龄。在2026年发布的79个已追溯CVE中,有40个位于2025年之前编写的代码里。最古老的可以追溯到2013年。典型漏洞在被修复之前,已经在代码中潜伏了约2.3年。
稍微想一下。2013年写的代码不可能是AI写的。2019年没人在vibe coding。那些漏洞是人写的、被人漏掉的,直到现在才被发现。
这看起来更像是发现能力变强了,而不是编写质量变差了。
那些光鲜的新AI工具(MCP服务器、Kiro、agent SDK)中的CVE则讲述了一个略有不同的故事。几乎所有这些都可追溯到一个大型初始提交。比如feat: AWS API MCP Server或feat(MySql): Add MCP support for Aurora MySQL。其中大多数落地于2025年,且没有一个带有AI标记。
但这并不意味着它们是人写的。
魔鬼藏在细节里。Kiro、Amazon Q 或 Copilot 的行内补全在提交记录中完全不留痕迹。缺少标记不能证明任何事。那只是一个下限,仅此而已。
AI 辅助编码更快,会产出更多 CVE 吗?
那么,如果这些标记不可信,什么可信?
我的直觉是提交节奏。如果一个仓库突然开始产出比以往多得多的提交和人均代码量,那一定是有什么变了。而在 2025 和 2026 年,这个“什么”往往就是一个 AI agent。
于是我做了测量。对 57 个仓库,我统计了 2022 年以来的每一次人类提交(排除了 bot),并按季度查看活跃作者数、人均提交数和人均新增行数。我排除了 lockfile、vendored 代码和生成代码,以及任何超过 5,000 行的单次提交,以免依赖升级或 SDK 迁移扭曲数字。(SSM Agent 有一次提交新增了 2100 万行。那不是任何人写的,既不是 AI 也不是人类。)
当某仓库 2026 年的人均新增行数至少达到其 2023-2024 年平均值的 2 倍,且其总提交数或人均提交数也至少高出 1.5 倍时,我就把它标记为出现了速度跃升。对于没有历史记录的新仓库,我用同样的倍数对照成熟仓库的中位数。
结果如下。
成熟仓库并没有加速。人均每季度新增行数的中位数从 2023 到 2026 年依次为 535、287、300 和 446。没有上升趋势,2026 年仍低于 2023 年。42 个成熟仓库中只有 8 个在 2026 年越过了我的阈值,其中只有大约一半看起来是真正的变化。其余的都从极小的基数起步,忙碌几周就足以越过阈值。
新的 AI 时代仓库则完全不在一个量级。2026 年,人均产出与成熟仓库中位数的对比:
| 仓库 | 产出相对成熟仓库中位数 |
|---|---|
| aws/agentcore-cli | 17.4x |
| awslabs/aidlc-workflows | 16.6x |
| agentic-community/mcp-gateway-registry | 12.9x |
| awslabs/loom | 6.1x |
这些仓库的作者平均每季度约 20 次提交。其他所有人只有 3 到 4 次。
而且速度确实与 AI 使用情况吻合。出现速度跃升的仓库,2026 年 AI 标记提交的中位数为 1.5%。其余仓库为 0%。在 aidlc-workflows 中这一比例是 20%。
到此为止,假设看起来成立。然后我去看了 CVE。
这些快速仓库并没有产出更多 CVE,至少目前还没有。只统计来自 5,000 行及以下提交(这样比例两边才匹配)的漏洞,它们自 2025 年以来每 10 万行有 0.26 个 CVE,其余仓库为 0.58。但它们的大部分代码写于 2026 年,被发现的时间更短。对此进行调整后,差距几乎消失(每 10 万行-年为 0.58 对 0.69)。而且这也建立在很小的数字上:8 个 CVE 对 14 个。
放大来看,结论依然成立。在越过我阈值的 8 个成熟仓库中,只有 3 个在 2025 年以来编写的代码中有 CVE:
- aws-efs-csi-driver:人均季度产出从 98 行增至 408 行(4.2 倍),提交数从每年 120 次增至估计的 192 次。零 AI 标记提交。两个 CVE:一个 mount 选项注入,一个未经验证的 access point 所有权。
- aws-load-balancer-controller:人均季度产出从 246 行增至 1,022 行(4.2 倍),提交数从每年 150 次增至估计的 407 次,人数不变。零 AI 标记提交。一个 CVE:跨命名空间流量拦截。
- projen:人均季度产出从 290 行增至 1,163 行(4.0 倍),同时团队从 17.5 名活跃作者缩减到 13.5 名。其 2026 年提交中有 6.2% 被标记为 AI 提交,是八个仓库中最高的。一个 CVE:路径遍历和 OS 命令注入。
三个仓库合计四个 CVE。projen 是唯一一个速度、更小的团队和明确的 AI 使用同时出现的仓库。而即便在那里,也只有一个 CVE。
文章标题:AWS CVEs 2024-2026:是 AI 在找漏洞,还是在写漏洞?
正文: 真正突出的是大提交。这一点在 AI 出现之前也是如此。在 2025 年之前,我测量的 57 个仓库中,所有提交只有 4.6% 超过 1,000 行,但在引入 CVE 的提交中,有 56% 是这么大的提交。自 2025 年以来,超过 1,000 行的提交占总数的 6.5%,但在引入 CVE 的提交中占 72%。大提交在问题提交中的占比大约被放大了 11 倍。当一个全新产品通过一个巨型提交落地时,没有人会认真审查数万行代码。无论是人还是机器。
而这也正是问题所在。一次大的代码投放,在 git 里看起来完全一样,无论它是 agent 写的,还是一个团队在内部花了六个月构建、然后一次性推送到 GitHub。如果你曾在大公司工作过,你就知道这种情况会发生。而且经常发生。
为什么 2026 年有这么多 AWS CVE?
以下是我的看法(当然,纯属个人观点)。
目前,这种爆发主要关于发现,而不是编写。三件事同时发生了:
- 看的人多了很多。外部致谢一年内增长了近 8 倍,AI 辅助研究首次出现在致谢中。
- 可看的东西多了很多。MCP 服务器、Kiro、Amazon Q 和 agent 框架从 2024 年的零公告增加到 2026 年的 50 个。这占今年所有公告的 27%。仅 MCP 服务器就占了 21 个。
- AWS 披露得更多了。它现在几乎为所有东西发布自己的 CVE,包括示例代码。这对透明度有好处,对画图不太友好。
但我不认为 AI 编写的代码就能脱责。远非如此。
还记得新代码被发现的速度有多快吗?对于 2025 年以来编写的代码中的漏洞,从提交到公开 CVE 的典型间隔约为 9.5 个月。而在我克隆的 111 个仓库中,AI 标记的提交才真正在 2026 年起步,从 2025 年初的基本为零增长到 2026 年底约占所有提交的 6%,但其中几乎全部来自两个 AI 优先项目(Kiro Crew 和 AI-DLC)。把它们排除在外,这一比例不到 2%,但仍然从零有所增长。
所以,agent 现在正在编写的代码,其计时才刚刚开始。所有这些快速交付的代码的账单还没有到。我猜它会在 2027 年开始显现。
团队现在应该如何审查 AI 生成的代码?
那么在此期间你应该怎么做?
- 把速度当作审查信号。如果一个仓库或一个团队突然比去年多交付 10 倍的代码,那么这些代码就应该受到 10 倍的审查,无论它是谁(或什么)敲出来的。
- 对大型代码投放要非常警惕。数据在这一点上很清楚。巨型初始提交正是漏洞所在之处。
- 标记你的 AI 提交。如果你的工具可以添加 co-author trailer,就让它们加。未来的你,那个做事件复盘的人,会感谢你。
- 如果你构建 MCP 服务器或 agent 工具,假设你就是目标。研究人员显然已经这么认为了。(我今年早些时候写过关于 agentic 供应链风险的文章。)
本分析的局限性
我向自己承诺过要对局限性保持诚实,所以它们如下:
- 这是一个样本。我将 298 个 CVE 中的 109 个追溯到了代码。具体到 AI 工具,是它们 57 个 CVE 中的 21 个。Kiro IDE 是闭源的,所以它的 CVE 完全无法追溯。
- 缺少标记不能证明任何事。内联 AI 补全在 git 中不留下任何痕迹。我关于 AI 编写代码所说的一切都是下限。
- 节奏是代理指标,不是证据。速度跃升可能来自一个 agent、一个新团队、一次重组或一次大型内部代码投放。
- 上游代码不在范围内。Linux kernel、runc、containerd 等出现在公告中,但它们不是 AWS 代码,所以我没有动它们。
- 公告是 AWS 选择发布的内容。曲线的一部分是 AWS 发布得更多,而不是更多漏洞存在。
文章标题:AWS CVEs 2024-2026:是 AI 在发现漏洞,还是在编写漏洞?
正文: 现在,我要兑现一开始承诺的坦白。这项分析是我和一个 AI agent 一起完成的。它抓取了公告、克隆了仓库、运行了 blame 并计算了数字。我提出问题,在第一个答案不够好时提出质疑(“光有标记还不够,看看提交节奏”),然后再次质疑,又一次质疑,并对该相信什么做出判断。我让 AI 检查、再检查、三检查。我想,这恰恰就是整篇文章所讨论的那种协作。
完整数据集——每一份公告、每一个被追踪的 CVE 及其修复提交和引入提交、每个仓库的节奏数字——都在一个电子表格里。想要一份的话,请在 Linkedin 上联系我。去挑毛病吧。
我计划在 2027 年年中再运行一次这个分析。如果我是对的,那正是 AI 编写的漏洞开始显现的时候。
我非常想听听你的想法或评论,所以请随时在 Twitter 或 LinkedIn 上联系我。