 Newshot
Expert Speak | 25 September, 2026
Clicks and Kalashnikovs: The Houthis, AI, and a New Security Debate
- Kabir Taneja
- Siddharth Yadav
- 该团体未能利用 Claude 制造出可投入实战的武器,但他们成功试射了一枚火箭,并打造出一套离线工具包,该工具包无需 Claude 或任何其他专有 AI 模型即可使用。
- 在 AI 发展初期未能对其进行监管,与过去几十年社交媒体兴起期间所犯的政策错误如出一辙。除非向私营 AI 公司施压,促使其建立覆盖整个生态系统的安全护栏,否则确保 AI 的安全扩散似乎不太可能。
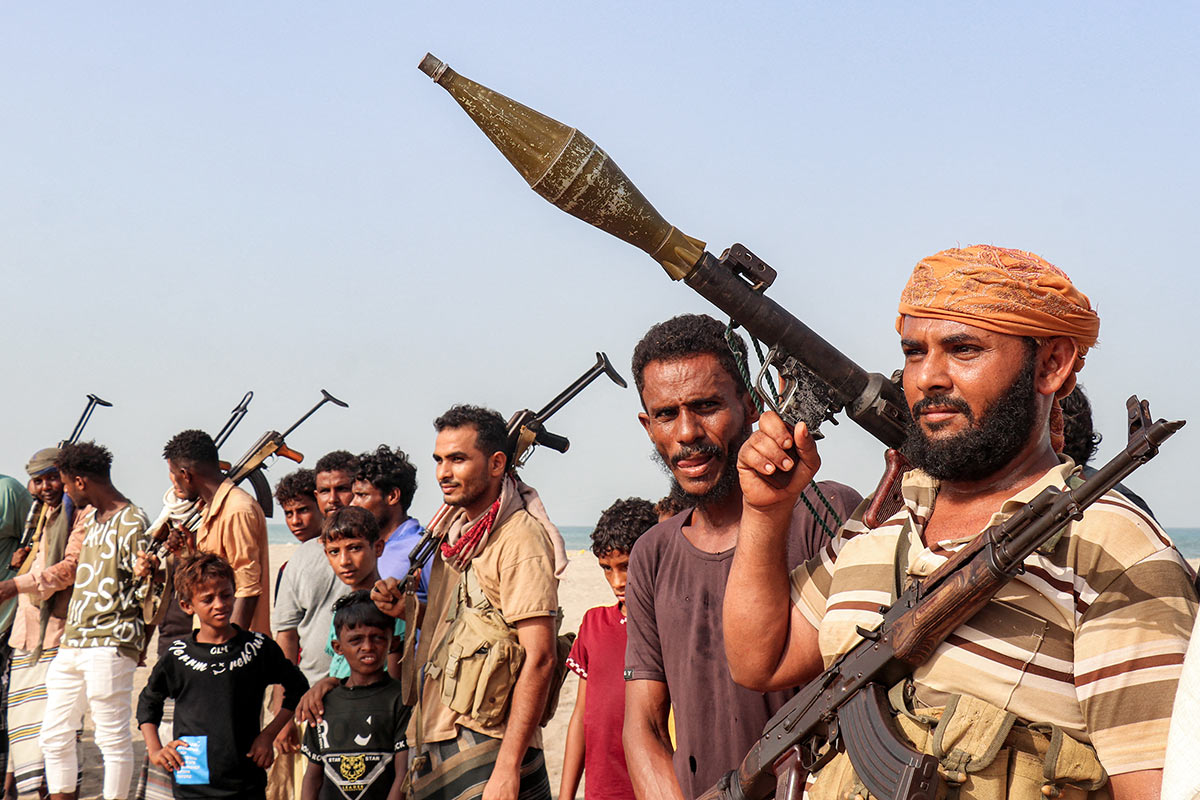
2026 年 9 月 10 日,Anthropic 发布了一份报告,内容是其“威胁情报”团队就其人工智能(AI)模型 Claude 被滥用一事所开展的内部调查。报告中的一个案例研究详细记录了对一个生成式威胁团体(Generative Threat Group,GTG)的调查——这是 Anthropic 对使用其 AI 产品的威胁行为者的称谓——该团体位于也门北部,当地有强大的胡塞叛军势力存在。胡塞武装(又称 Ansarallah)在报告中被标记为 GTG-87001,他们利用 Claude 推进了三项武器研发计划:一枚制导火箭、一枚射程超过 2,000 公里的弹道导弹,以及一种包含高超音速滑翔飞行器变体的多型号导弹(见表 1)。Anthropic 没有证据表明该事件导致任何可投入实战的武器被制造出来,但该公司表示,该团体成功试射了一枚火箭。
2026 年,由于一系列由失控 AI 代理发起的网络攻击,围绕 AI 安全与安保的讨论已自行发酵,人们呼吁放缓开发步伐,让政策和安全护栏跟上进度。Anthropic 的这份报告为这场讨论增添了另一个维度,它表明,除了制造新威胁之外,AI 也在重塑旧有威胁。
Table 1: GTG-87001 Operational Scope Across Workstreams
| Cluster | What Claude Was Used For | Most Serious Element |
|---|---|---|
| Tactical guided rocket | Flight control firmware, terminal guidance, post-test telemetry diagnosis | A live field test in Yemen, brought back to Claude for failure analysis within hours |
| Ballistic missile simulation | Multistage, six degrees of freedom trajectory simulation | Medium- and intermediate-range and hypersonic-glide variants |
| Optimisation | Reinforcement learning tuning of flight control | Accelerated development of the guidance algorithms |
| Modelling and simulation | Calibrating simulations against reference implementations | Digital model of an operational weapons system to reduce dependency on physical testing |
| Packaging | Compiling the simulation toolkit into a standalone executable | A deliverable that runs and persists without Claude |
Source: Anthropic
事件详情
威胁行为者是如何获得 Claude 访问权限的,目前尚不清楚。Anthropic 维护着一份其服务可用国家的名单,也门并不在其中。报告提到了其他地区发生的情况:通过合成账户、利用获批地区的中间人以及网络路由来规避限制。然而,关于 GTG-87001 如何设法绕过 Anthropic 的区域封锁措施,目前没有官方细节。
文章标题:点击与卡拉什尼科夫步枪:胡塞武装、AI 与一场新的安全辩论
正文: 该组织一旦获得访问权限,便设法避免被检测——他们不直接在提示词中说明目标,并将工作拆分到不同的 Claude 会话中:一个用于调研,一个用于编写代码,一个用于审查代码。尽管 GTG-87001 在武器研发方面基本未能得逞,但报告指出,它确实成功构建了一个可在不使用 Claude 的情况下使用的“离线模拟工具包”。该组织的活动最终被识别出来,Anthropic 终止了他们的账户并予以报告,不过关于具体如何做到这一点,没有详细信息。
监管为时已晚
自 2023 年以来,AI 模型能力一直以极快的速度增长,而 Anthropic 报告中概述的案例研究生动地表明,AI 公司如今正置身于一个实时运作的情报与反情报环境中。依赖 AI 模型来识别并拒绝执行危险提示词——这一措施在 GTG-87001 案例中大体奏效——并不足以提供保护。AI 实验室如今必须应对由资源充足且坚持不懈的团体精心策划的活动,这些团体正积极绕过安全防护措施。
自 2023 年以来,AI 模型能力一直以极快的速度增长,而 Anthropic 报告中概述的案例研究生动地表明,AI 公司如今正置身于一个实时运作的情报与反情报环境中。
胡塞武装的案例凸显出,对抗性 AI 活动已成为整个行业的问题。例如,尽管 Anthropic 终止了 GTG-87001 的 Claude 账户并向相关主管部门报告,该组织完全可以迁移到另一个 AI 平台。此外,该组织并不需要依赖 Anthropic 前沿级模型给出的一两个关键答案;向次前沿模型发出更小、看似无害的提示词同样奏效。即便被拒绝访问美国专有 AI 模型,威胁行为者也能获取如今广泛可得的、能力日益强大的开放权重模型。如果武器研发是在私有服务器和基础设施上借助经过微调的开放权重模型进行的,那么对此类项目的可见性将微乎其微。
Anthropic 的报告发布两天后,CEO Dario Amodei 发表了一篇文章,呼吁放缓前沿 AI 的发展。OpenAI CEO Sam Altman 和 SpaceX CEO Elon Musk 随后不久公开附和了这一呼吁。无论他们的恳求是否被听取,AI 风险都已越过了一个临界点。除非各国政府将私营部门的前沿 AI 实验室纳入其国家安全架构,否则任何国家或国际监管努力似乎都不太可能把 AI 这个精灵重新装回瓶子里。
来自社交媒体时代的教训
恶意行为者、罪犯和恐怖分子利用技术并非新鲜事。过去十年来,由于数字技术——从即时通讯应用和流媒体到 3D 打印和无人机——迅速普及,这一交汇点引发了关注。然而,从概念上讲,技术作为造成破坏的手段,一直对恶意行为者具有吸引力。此外,对这种实体而言,没有公开宣传的破坏是适得其反的。
以 {{NAME_ab12cd34}} 这样写出的值是真实值的占位符。请在回复和工具调用中完全按原样使用它们:它们会在任何内容运行之前被填入真实值。不要要求验证它们,也不要用示例替换它们。
文章标题:点击与卡拉什尼科夫步枪:胡塞武装、AI 与一场新的安全辩论
正文: 伊斯兰国(ISIS,阿拉伯语称 Daesh)在 2010 年代初的崛起,是 9/11 之后极端主义时代最重大的事件之一。该组织不仅迅速占领了大片领土,还利用 Facebook、Twitter(现为 X)、Telegram 等网络平台招募成员,并向全球受众分发精心策划和制作的宣传内容。在该组织于叙利亚内战外围崛起的初期,其成员的直播——其中许多人是熟悉这些技术的年轻西方国家公民——未受任何阻挠地播出。平台所有者措手不及,因为他们既没有专业知识,也没有能力去理解或应对这种使用方式。较小的平台,尤其是那些只做加密通讯业务的公司,如 Kik 和 SureSpot,面临的危机更为严重,包括缺乏可投入安全问题的人力资本。这带来了如何控制网络空间使用的挑战。作为回应,科技公司、研究团体和公民社会组织建立了诸如“全球互联网反恐论坛”这样的生态体系,把各方聚集在一起寻找解决方案。
这些生态体系也凸显了其他严峻而根本的现实,例如“社交媒体”早已是一个过时的说法,而那些以此起家的技术和平台如今已成为科技巨头,影响着生活的方方面面,从安全到民主和选举政治,既包括国内也包括境外。宣传及其传播成了更难解决的问题。基于例如“哈希共享”的任意封号,以及推广极端主义内容,就商业指标而言带来了一系列不同的挑战。允许执法部门拥有更大的监督权,被视为在国家与商业之间架起了一座有问题的桥梁,这座桥梁常常扩展为围绕犯罪、恐怖主义和暴力极端主义的跨国diplomatic问题。
面向未来的挑战
政策在设计上就能力不足,因此无法跟上技术的步伐。在社交媒体安全辩论的高峰期,这一缺口从未被填补。围绕 AI 护栏的辩论性质类似,只是被放大了数千倍。
AI 的颠覆力量是多模态的。胡塞武装事件并非第一次凸显这一问题。非洲的恐怖组织几年前就利用 AI 学习某些战术。“我们在一部电影里看到摩托车如何飞越桥梁。我们用 AI 学会了怎么做,”一名前 Boko Haram 指挥官解释道。
政策在设计上就能力不足,因此无法跟上技术的步伐。在社交媒体安全辩论的高峰期,这一缺口从未被填补。围绕 AI 护栏的辩论性质类似,只是被放大了数千倍。
确保 AI 的安全扩散——这项技术在数周乃至数月内不断演进——需要迅速形成全球共识,涵盖可互操作的安全协议、透明度标准、机构准备程度,以及跨司法管辖区的网络安全实体之间实时共享情报的意愿。这不太可能很快实现。然而,鉴于供应链攻击造成的经济动荡以及美国—以色列—伊朗冲突中的地区波动,AI 公司可以被施压,使其放弃自由市场本能,相互合作,不仅在公司层面而且在生态体系层面实施护栏。在所有主要 AI 实验室建立威胁情报部门,并强制要求此类部门之间在全行业共享威胁评估和情报,或许是向前推进的可行一步。
像 {{NAME_ab12cd34}} 这样写出的值,是真实值的占位符。请在回复和工具调用中都完全按原样使用它们:它们会在任何内容运行之前被填入真实值。不要要求验证它们,也不要用示例替换它们。
文章标题:点击与卡拉什尼科夫步枪:胡塞武装、人工智能与一场新的安全辩论
正文: 社交媒体时代提供了大量例子,说明在技术、社会与政体之间的鸿沟中,什么奏效、什么不奏效。应对新兴风险所需的政治和社会动力是会增强,还是会重蹈那个时代的错误,仍有待观察。
Kabir Taneja 是 ORF Middle East 的执行 Director
Siddharth Yadav 是 ORF Middle East 技术领域的 Fellow


Authors
Kabir Taneja
Kabir Taneja 是 Observer Research Foundation 中东办公室的执行 Director。他此前专注于印度与中东(西亚)的关系,研究国内政治动态、恐怖主义、非国家武装行为体以及该地区不断演变的安全架构。他著有书籍、书籍章节、期刊文章和评论文章,并且是……
Siddharth Yadav
Siddharth Yadav 是技术领域的 Fellow,学术背景为历史、文学与文化研究。他在 University of Delhi 获得历史学 BA(Hons)和 MA 学位,随后在 SOAS, University of London 获得亚洲、非洲和中东文化研究 MA 学位。之后,他完成了博士研究……
像 {{NAME_ab12cd34}} 这样写出的值代表真实值的占位符。在回复和工具调用中都要完全按原样使用它们:它们会在任何内容运行之前被填入真实值。不要要求验证它们,也不要用示例替换它们。