 Newshot
在云里租一台服务器,账单里附带一件事:你在里面是独处的。你的 VM 是你的,邻居的 VM 是他们的,虚拟机监控器维持着这条界线。我们在一台普通的 DigitalOcean droplet 上打破了这条边界,并到达了物理主机以及其上每一个其他租户的 VM。
最先返回的是主机自己的内核版本横幅,一个在客户机内部任何地方都不存在的字符串。然后是机器的其余部分:约 127 GB 的主机 RAM,供我们读取和写入;在共享主机上,那块内存属于任何其他在那里运行 VM 的人。
在 DigitalOcean 上,我们演示了读取。写入则在我们自己的一台裸金属 AMD 服务器上展示,我们的 VM 把 32 个选定字节写入了活动的主机内核页。对主机内存的任意写入是代码执行的基本要素。
所需的只是每个云客户已经拥有的东西:一台 VM 以及其中的 root。
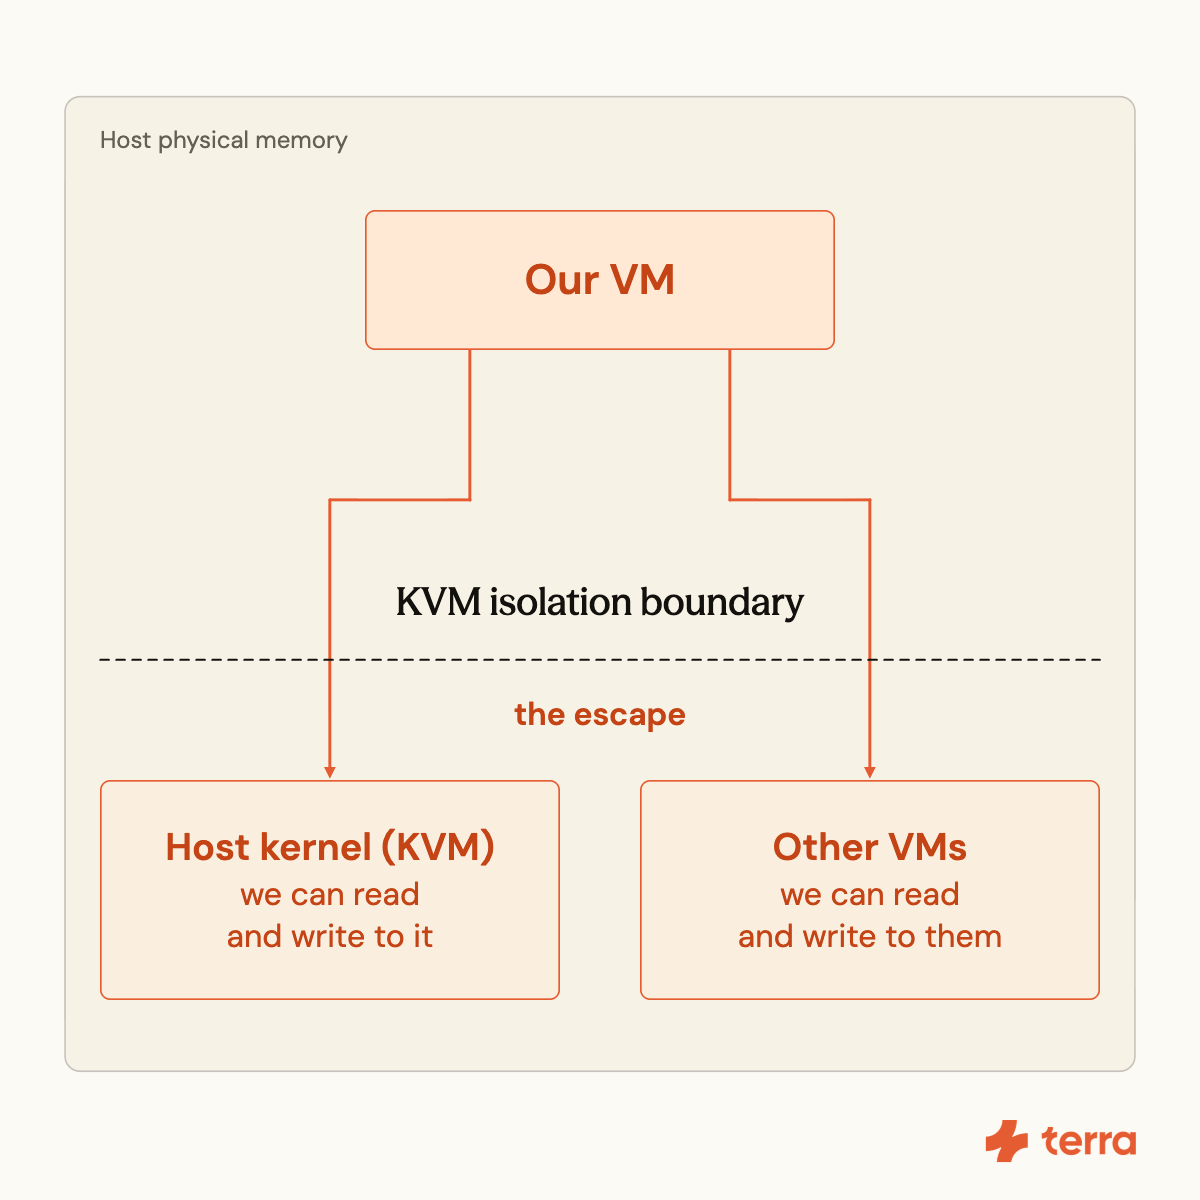
这个 bug 在 KVM 中,KVM 是内建于 Linux 内核的虚拟机监控器,出现在启用了嵌套虚拟化的 AMD CPU 上。它在内核中停留了将近四年,并且是由一个安全修复打开的。
那么,一台 VM 如何到达从未分配给它的内存?
KVM 如何将 VM 限制在它自己的内存中
这里有三个参与者。我们的 VM 是我们租用的 droplet。KVM 是主机 Linux 内核内部的虚拟机监控器。处理器是运行我们 VM 代码的物理 AMD 芯片。VM 也有自己的页表,但这个故事只跟随 KVM 的嵌套页表:它把我们 VM 所见的物理地址转换为宿主真实内存中的地址。KVM 在主机内核内存中构建该表,在我们 VM 触及不到的地方。处理器在需要转换且尚未缓存时读取它。
我们 VM 控制块中的指针指向 KVM 表的起始页。处理器拆解的是我们 VM 想要使用的物理地址,而不是那个指针。对于普通内存页,四组九位分别在顶层、第二层、第三层和底层各选择一个条目。每个被选中的条目给出下一个表页的主机地址;底层条目给出主机内存页,其余十二位选择其中的位置。KVM 构建该表,但由处理器做出这些选择。它把指针所指的那个页当作顶层。
这个 bug:KVM 中的一条代码路径忘记更新那个指针。bug 触发后,指针仍然指向一个不再保存页表的页,因为 KVM 释放了它。处理器仍然继续跟随该指针,因此内核将该页重新分配用于什么,什么就成为我们 VM 内存映射的顶层。这是一次释放后使用。
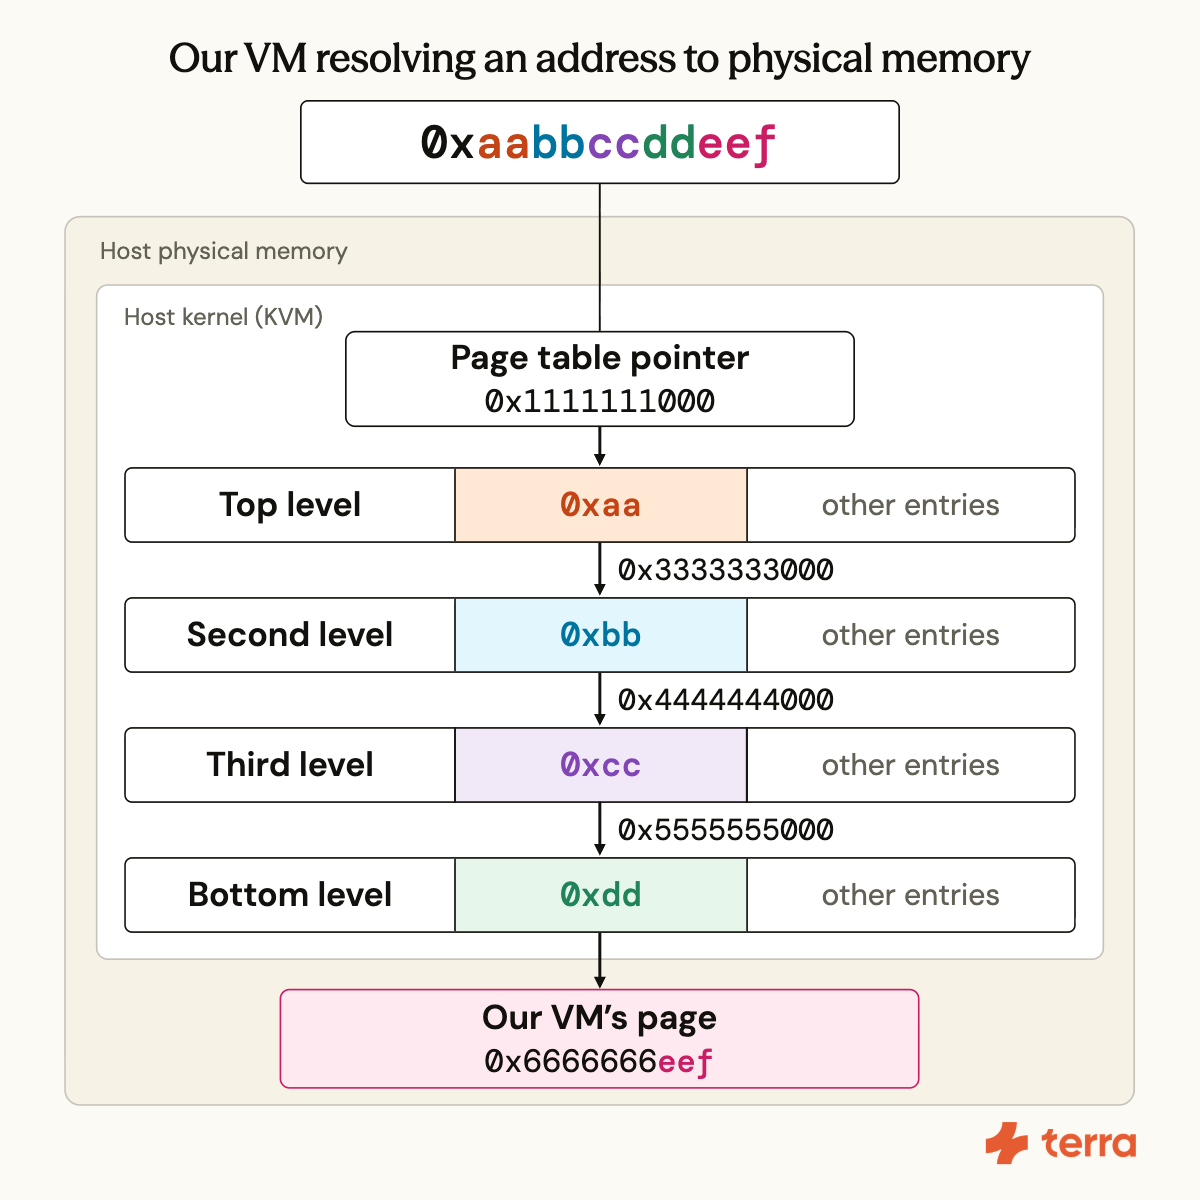
接下来的图放大出错的层级。在第 2 步中,一个大页条目在到达底层之前停止了查找。
这个 bug:一次重置留下指向已释放页的指针
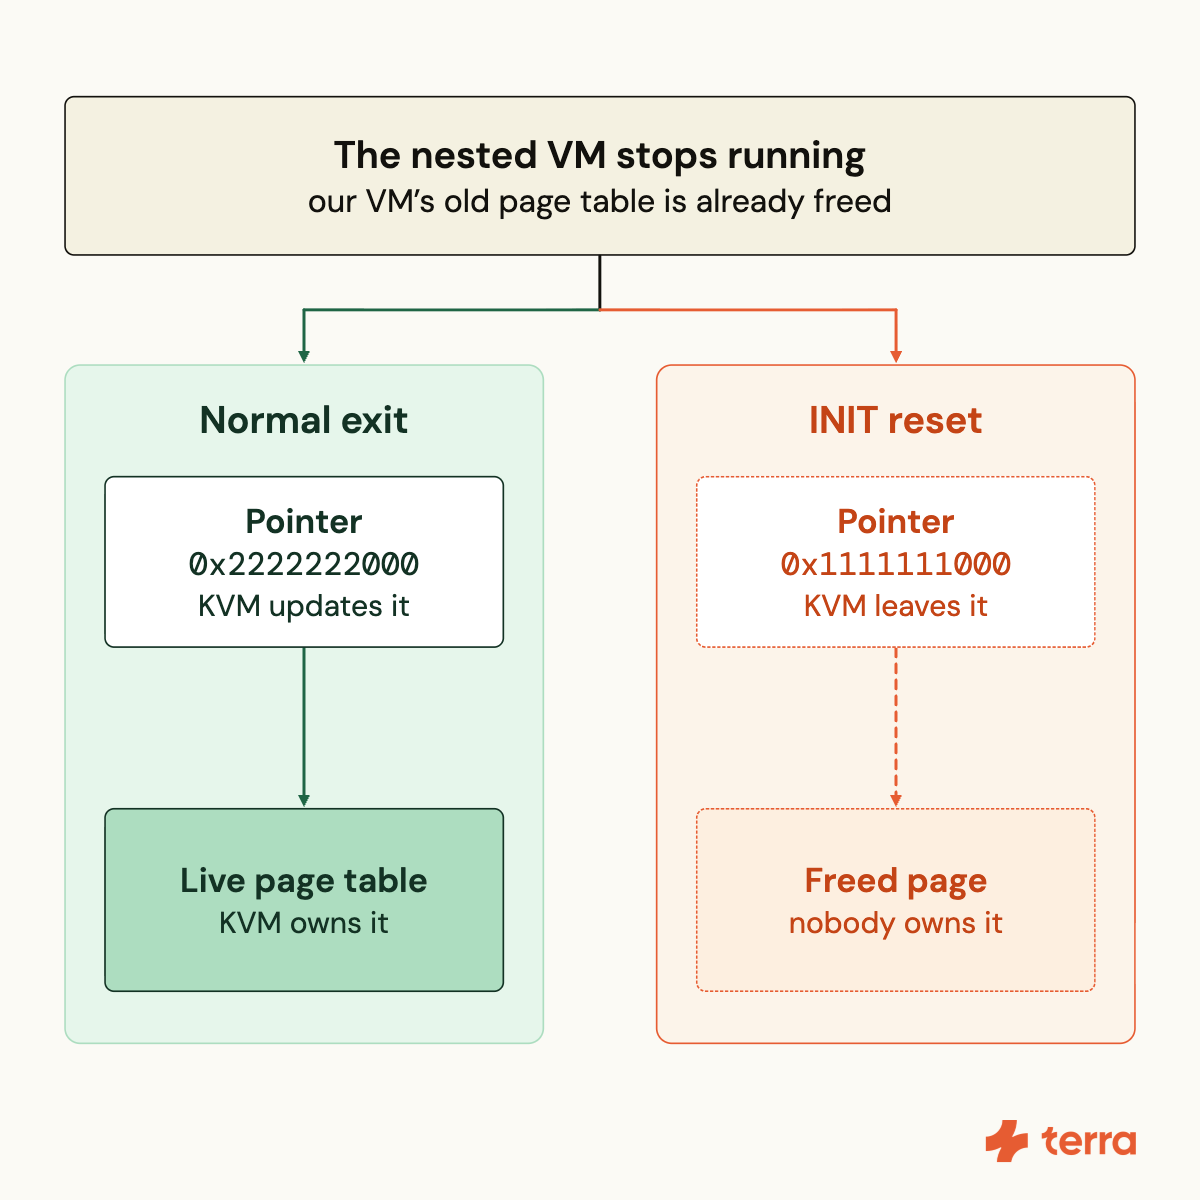
有些云允许 VM 运行自己的 VM,即嵌套 VM。该功能称为嵌套虚拟化。于是 KVM 保留两个控制块,一个用于我们的 VM,一个用于嵌套 VM,各自有自己的页表指针。我们自己编写嵌套 VM,并在关闭分页的情况下运行它,这就是为什么 KVM 不能把我们的页表交给它,而是为它构建第二个页表。每次嵌套 VM 以正常方式退出回到我们的 VM 时,KVM 都会更新我们 VM 的指针,使其在我们 VM 再次运行之前指向我们 VM 的活动页表。
CVE-2026-99312: KVM 客户机到宿主机逃逸
还有另一条出路:一个名为 INIT 的重置信号。当 INIT 将某个虚拟 CPU 从嵌套 VM 中拉出时,KVM 会跳过正常的退出路径,并让我们 VM 的指针继续持有它此前持有的地址。KVM 还有第二道本可拦截这一情况的安全网,即在处理重置时完整重建内存映射。它只在此前分页已开启时才执行该重建,而它读取的设置是嵌套 VM 的设置,我们已经将其关闭。因此,两条路径都不会刷新该指针。
这就是那个 bug:某条退出路径忘记更新指针。我们把它变成 use-after-free。当嵌套 VM 运行时,我们更改自己 VM 的内存映射,这使 KVM 丢弃我们 VM 的页表,并释放位于其顶部的页。然后,我们 VM 的第二个虚拟 CPU 发送 INIT。KVM 不更新指针,因此它用一个指向已释放页的指针恢复我们 VM 的运行。接下来就是我们如何利用它。
第 1 步:KVM 将被释放的页重新分配为底层页表
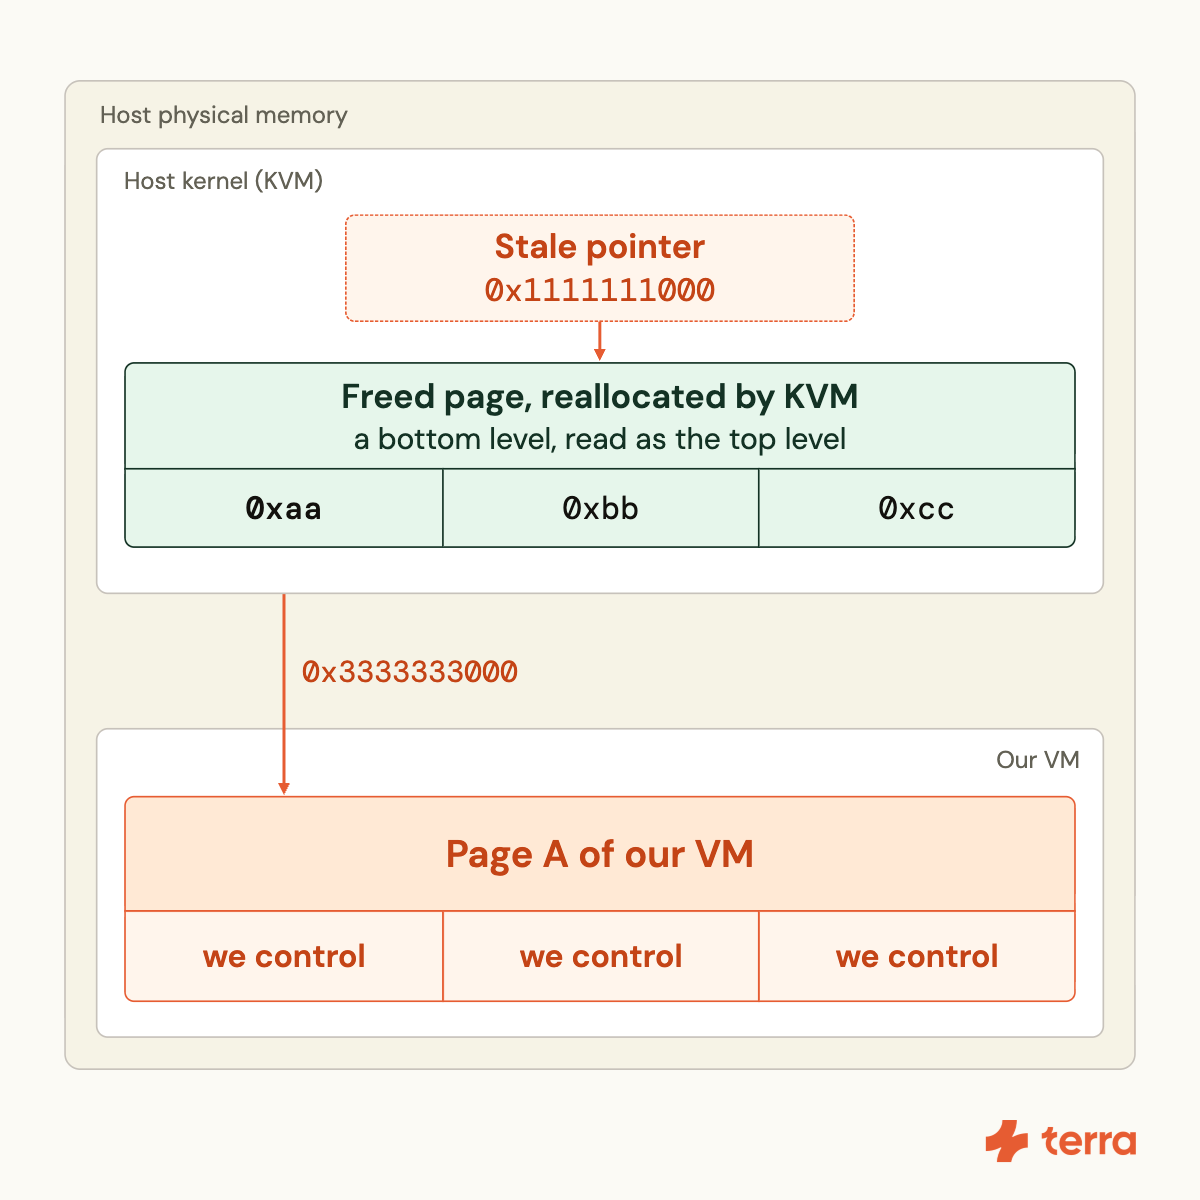
我们访问自己 VM 中 KVM 尚未映射的内存。KVM 必须为此分配一个页表页,而它刚刚释放的页是很可能被重新拿回来的候选:同一个 CPU 释放了它,所以它位于该 CPU 空闲列表的顶部附近。KVM 将它重新分配为我们 VM 的一张全新底层表,并用我们 VM 各页的宿主地址填充它。这个页再次成为一张活跃的页表,由内核构建并拥有。
这是错误的层级。陈旧指针仍然指向它,因此处理器把一张底层表当作顶层来读取。它在那里取出一个表项并沿其继续,期望到达第二层。这些表项是完全正确的底层表项,每一个都是我们 VM 某一页的宿主地址,因此处理器落到了我们的一块普通内存中。
所以我们从不触碰 KVM 的表。我们最终控制的页是它下面的那一页:我们自己的数据页,处理器现在将其读取为页表的第二层,而其中的表项我们可以随意写入。
这一步是一场竞态,可能会失败。在云主机上,每次启动你只有一次真正的尝试机会。在我们运行完整利用链的大型 droplet 上
第 3 步:为所有宿主机内存伪造页表
我们现在知道其中两个页面的真实宿主机地址。这足以构建一张属于我们自己的完整页表。
一个页面存放表结构。其中的条目指向宿主机物理内存中我们想要的任何位置。另一个页面证明 oracle 生效了:它出现在我们预测的地址上。
从那一刻起,我们虚拟机的代码通过我们编写的页表运行,每次内存访问都落在我们指定的位置。
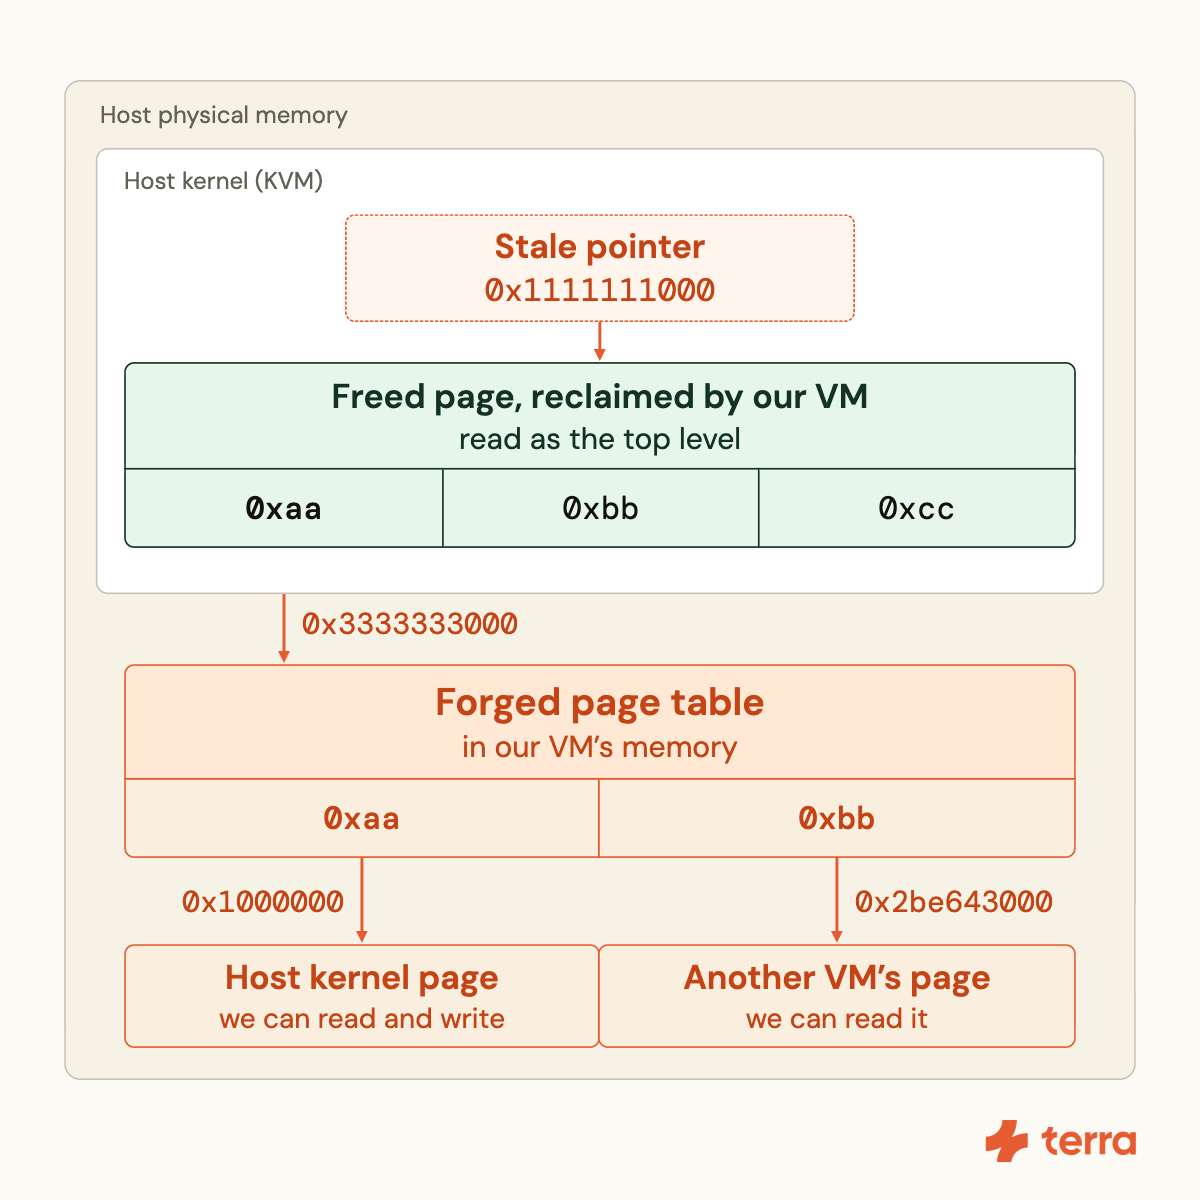
在 DigitalOcean 上,我们把页表指向约 127 GB 的宿主机 RAM,并映射为只读。返回了 hypervisor 的内核版本横幅,这是任何 droplet 都绝不应该看到的字符串。
为了演示写入而不危及他人的基础设施,我们使用了一台我们控制的裸金属 AMD 服务器。我们的虚拟机将选定的字节写入宿主机内核页面。宿主机内核中的一个 witness 模块拥有该页面,并报告有自身以外的对象更改了它。
影响:一次读取就能触达宿主机上每个租户的内存。写入更糟。对宿主机内核内存的任意写入,正是你在宿主机本身上获得代码执行的方式。
一个安全修复打开了这个漏洞
2022 年,KVM 有一个不同的漏洞:当一次重置将虚拟 CPU 从嵌套虚拟机中拉出时,它继续在嵌套虚拟机的控制块上运行,而该控制块随后被释放。该漏洞 CVE-2022-3344 的修复,在释放任何东西之前,将其切回运行嵌套虚拟机的那个虚拟机的控制块。
那修复了控制块。它没有修复其中的页表指针。切换发生了,但没有人刷新该指针,于是我们虚拟机的控制块重新投入使用,仍然指向我们的内存映射更改已经释放的页面。那个 2022 年的修复现在至少需要两个后续修复,其中之一就是这次逃逸。
在 PatchSlop 中,我们发现 3.2% 的内核 CVE 是由另一个 CVE 的修复引入的。这个漏洞也是以同样的方式引入的。
披露时间线
- 2026-10-21。报告给 Linux KVM 维护者。
- 2026-11-02。修复合并到主线,并于 2026-11-09 在 v7.4-rc2 中首次打上标签。
- 2026-11-17。在稳定版 7.3.5 以及 6.18.64 和 6.12.118 长期内核中发布。
缓解措施
我们调查的许多云提供商不受影响,原因只有一个:他们没有在 AMD 上启用嵌套虚拟化。
- 在 AMD 上运行 KVM 宿主机?请更新到包含该修复的内核。
- 还不能更新?将 kvm_amd 模块的 nested 参数设为 0。这会关闭嵌套虚拟化,并完全关闭此路径。
访问 Terra Security 了解更多。