 Newshot
文章标题:来自网站驱动的元素选择器的 uBlock Origin 通用 XSS
正文: 本月早些时候,我发现了一个 uBlock Origin 的一键通用 XSS 问题(MV2 Firefox 版本,尽管 MV3 版本 uBO Lite 也存在一个类似但问题较小的问题),恶意网站可以诱骗该扩展添加任意的受信任过滤器。受信任过滤器可以将 JavaScript 代码注入页面,因此恶意网站可以在另一个网站上创建受信任过滤器,并在任何站点的上下文中运行任意 JS。该问题现已修复;你可以阅读 GitHub 安全公告了解更多细节。
GPT-5.6 Sol 完成了发现该问题的大部分艰苦工作。我推测过滤器注入可能会导致某种 UXSS,所以我让它去检查,它找到了这个问题。随后我检查并验证了它提出的问题。本文中的所有文字均由我本人撰写;Claude 编写了 PoC 的大部分代码。
问题
uBlock Origin 有一个元素选择器,你可以通过右键点击页面来调出它。你可以使用它在不离开页面的情况下创建一条过滤器规则来屏蔽页面上的某个元素。
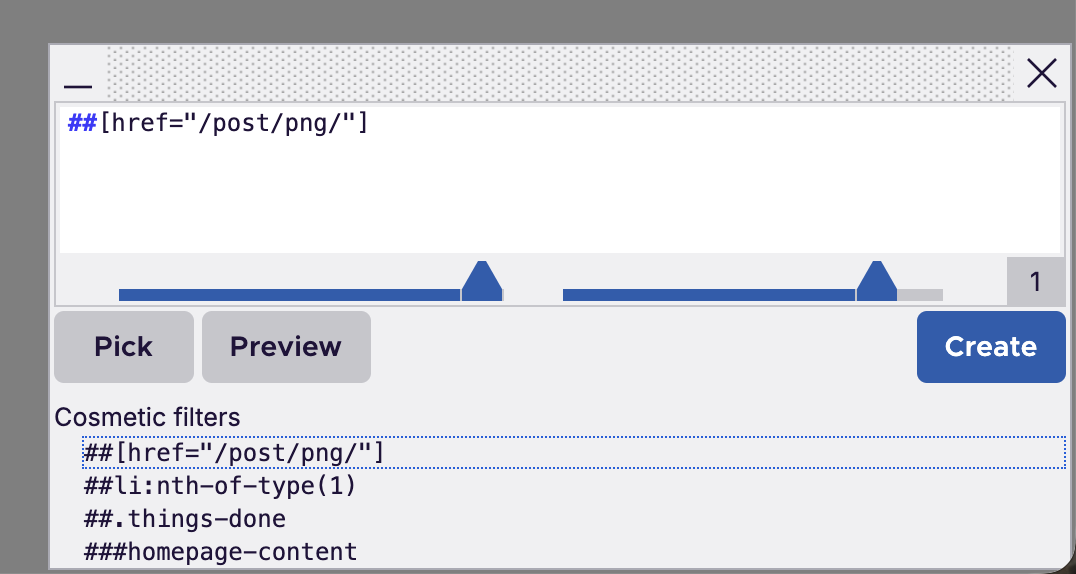
元素选择器的实现方式是注入一个指向类似 moz-extension://76b2331a-894c-4d25-8b89-fcce37e79cc4/web_accessible_resources/epicker-ui.html 这样的 URL 的 iframe。该页面可以与扩展后台脚本通信,并告诉它添加过滤器。
基本上,这里的攻击是:
- 找出元素选择器的 URL
- 创建我们自己的不可见(opacity 0)iframe 来嵌入它
- 驱动选择器在其中放入我们想要的过滤器
- 定位这个不可见 iframe,诱骗用户按下不可见的“创建”按钮
找出元素选择器 URL
在 Firefox 上,我们唯一需要找出的信息是扩展内部 UUID,它在每次安装时都是随机的。
在默认设置下,uBO 有一条 lootdest.*##+js(no-fetch-if, adsbygoogle, war:googlesyndication_adsbygoogle.js) 过滤器规则(来自 uAssets),它会 hook fetch。在 fetch hook 内部,它会向 moz-extension://<extension UUID>/web_accessible_resources/googlesyndication_adsbygoogle.js 发起一个 XHR 请求,并返回该响应作为 fetch 的响应体,而不是真正发起请求。该过滤器规则的目的是用一段具有正确 API 但不做任何事的虚拟脚本替换来自广告服务器的 JS 网络请求。
但攻击者网站自身可以 hook 从 no-fetch-if hook 内部发起的 XHR,从而提取出随机的扩展 UUID。
        const origOpen = XMLHttpRequest.prototype.open;
XMLHttpRequest.prototype.open = function(m, url, ...a) {
    const e = /^moz-extension:\/\/[^/]+/.exec(url);
    if (e) {
        e[0] // <- 含有扩展 UUID!
    }
    return origOpen.call(this, m, url, ...a);
};
然后攻击者网站可以运行 fetch('/adsbygoogle.js').catch(() => {}); 来触发该过滤器,并让其被 hook 的 XHR 执行。请注意,泄露扩展内部 UUID 的方式有好几种;并不只有这一条过滤器规则。
创建一个 iframe
然后你就可以用它来为元素选择器创建 iframe。给定页面中的一个 iframe 元素,你只需将其 src 设置为 moz-extension://${origin}/web_accessible_resources/epicker-ui.html。
向它发送消息
现在我们可以驱动元素选择器了。我们可以创建一个 MessageChannel,并执行 iframe.contentWindow.postMessage({ what: 'epickerStart' }, '*', [ch.port2]); 将其发送给选择器 iframe。然后我们与它通信:它向我们发送一个 start 消息,我们向它发送一个带有过滤器的 showDialog 消息和一个 resultsetDetails 消息1,以启用创建按钮并设置 opt。
通常,选择器会限制你可以输入的过滤器,并且不允许你添加 scriptlet 过滤器。但我们可以用一种技巧来添加任意过滤器。我们在第二条消息中设置了一个 opt 字段,它通常是要匹配的网络请求类型(比如 image),如果设置了,就会用 $ 追加到过滤器后面,比如 $image。但由于我们控制它,我们可以在其中放入一个换行符,使其变成 "image\ngoogle.com##+js(trusted-rpnt, script, ...)",从而注入一个任意的受信任过滤器,该过滤器会注入脚本。2
主要问题就在这里——元素选择器不应该接受来自攻击者的消息。修复方案之一是使用一个秘密密码,真正的元素选择器从内容脚本获取该密码,并由元素选择器在初始 postMessage 中发送。
获取点击
我没有费心去实际实现这一点,但恶意网站可以在嵌入的元素选择器上方覆盖内容,或者通过将 iframe 的 opacity 设置为 0 使其不可见。因此,只要网站能让用户点击页面,它就可以为任意域名添加任意的受信任过滤器。
由元素选择器添加的过滤器始终被视为受信任的(至少在下一次重新编译之前),这就是为什么它可以添加受信任过滤器。如果用户之后更改了他们的自定义过滤器,就会导致重新编译,从而清除过滤器的信任状态。但在实践中,攻击者可以直接立即打开受害者的网页,所以这帮助不大。
- 最初,我是在回复选择器发来的 dialogSetFilter 消息时发送那条消息的,但事实证明,你可以直接立即发送它,而不必等待回复。 ↩︎
- 假设所显示的过滤器是网络过滤器。 ↩︎