 Newshot
简短回答:HTTP/3 不经过 HTTP 代理,因为它运行在 QUIC 之上,而 QUIC 运行在 UDP 之上。大多数 HTTP 代理,例如 Burp Suite,都构建在基于 TCP 的 HTTP 之上,因此它们永远看不到它。要拦截 HTTP/3,你需要一个能够中继 UDP、并且能充当 QUIC 中间人的代理。之后,工作就围绕流和头部压缩展开:请求不再是文本,而是 QUIC 流上的字节,并用 QPACK 压缩。
在本文中,我们拦截来自 curl 和 Microsoft Edge 的真实 HTTP/3 流量。然后我们使用一个小型实验服务器查看每一个字节,这样 QUIC 和 QPACK 部分就容易跟上。
目录
- HTTP/3 带来了哪些变化
- 为什么你常用的代理设置不起作用
- 真实流量 1:curl
- 真实流量 2:浏览器流量
- 实验:查看每一个字节
- 难点:QPACK 动态表
- 重放:发送你自己的 HTTP/3 请求
- 需要了解的局限
关于工具的一点说明:原始流量,而非 HTTP
本文使用 InterceptSuite,所以你应该知道它是什么、不是什么。它不是为 HTTP 构建的。它是为原始网络流量构建的:TCP、TLS、UDP、DTLS 和 QUIC。因为它可以拦截 UDP 和 QUIC,所以它也能处理 HTTP/3。但它不自带 HTTP 解析器,对 HTTP/3 也是如此。核心展示的是原始字节。
为了把这些字节当作 HTTP 来读取和编辑,InterceptSuite 提供了扩展 API,并且有一个官方开源的 HTTP/3 扩展,可以把 QUIC 流和 QPACK 头部解码成文本。你可以阅读代码、修改代码,或者提交修复。下面截图中的解码来自该扩展,而不是核心。
HTTP/3 带来了哪些变化
如果你只用过 HTTP/1.1 或 HTTP/2,有三件事不同。
- 它运行在 QUIC 上,而不是 TCP 上。HTTP/3(RFC 9114)是承载在 QUIC(RFC 9000)之上的 HTTP。QUIC 数据包在 UDP 数据报内传输。TLS 1.3 是 QUIC 握手的一部分(RFC 9001),因此没有单独的“先 TCP 再 TLS”步骤。
- 客户端必须知道服务器支持 HTTP/3。HTTP/3 的 ALPN 名称是 h3。服务器可以通过 Alt-Svc 响应头来通告它,DNS HTTPS 记录也可以通告它(RFC 9460)。因此浏览器通常先通过 TCP 发出第一个请求,然后转向 QUIC。
- 一切都是流。一个 QUIC 连接承载许多流。流 ID 的最低两位告诉你它是什么(RFC 9000,第 2.1 节):
| 流 ID 以……结尾 | 含义 |
|---|---|
| 0(二进制 00 ) | 客户端发起,双方都可以发送 |
| 1(二进制 01 ) | 服务器发起,双方都可以发送 |
| 2(二进制 10 ) | 客户端发起,只有客户端发送 |
| 3(二进制 11 ) | 服务器发起,只有服务器发送 |
在 HTTP/3 中,每个由客户端发起的双向流都是一个请求及其响应(流 0、4、8 等)。单向流用于维护:一个控制流和两个 QPACK 流。它们的类型是流上的第一个字节:0x00 控制流,0x02 QPACK 编码器,0x03 QPACK 解码器(RFC 9114,第 6.2 节和 RFC 9204,第 4.2 节)。
还有一个对拦截很重要的细节。QUIC 连接的最初几个数据包(Initial 包)使用任何人都可以根据连接 ID 计算出来的密钥保护,因此它们并没有真正的保密性(RFC 9001,第 5 节)。这就是为什么被动观察者仍然可以在握手中看到服务器名称之类的内容。握手之后的所有内容都用来自 TLS 1.3 交换的密钥加密。除非你是两端之一,否则你无法读取它。想要读取 HTTP/3 的代理必须成为两端之一。
为什么你常用的代理设置不起作用
HTTP 代理使用 CONNECT 打开隧道。在 HTTP/3 中,CONNECT 仍然会建立到 TCP 连接的隧道(RFC 9114,第 4.4 节)。要通过 HTTP 隧道传输 UDP,有另一种方法,CONNECT-UDP(RFC 9298),而大多数工具和应用并不使用它。
SOCKS5 可以中继 UDP。对应命令是 UDP ASSOCIATE(RFC 1928)。但很多客户端从不使用它。例如,Chromium 网络文档指出,在 Chrome 中,SOCKSv5 仅用于代理基于 TCP 的请求,无法中继 UDP(Chromium 代理文档)。因此,把浏览器指向 SOCKS5 代理并不会让它的 QUIC 流量经过该代理,你也就没有在测试 QUIC 路径。
这样一来,要让 QUIC 流量进入代理,实际可行的方式有两种:
- 由应用(或某个库)自己实现 SOCKS5 UDP。本文后面的实验客户端就是这样做的,因此你可以确切看到代理接收到了什么。
- 从应用外部重定向应用流量,这样应用无需知道代理的存在。我们对 curl 和 Edge 采用的就是这种方式。ProxyBridge 会自行完成这一重定向。InterceptSuite 也有一个 Redirect 标签页,它构建在 ProxyBridge 之上,并在应用内部生效。
关于这与 mitmproxy 的对比,请参阅 QUIC 拦截一文。
设置:Redirect 标签页
打开 Proxy,然后进入 Redirect,点击 Add,输入程序名(例如 curl.exe),将动作保留为 Proxy,然后保存。接着点击 Start Redirect。状态栏会显示 Redirecting through the proxy at 127.0.0.1:4444,该程序的 TCP 和 UDP 流量都会经过 InterceptSuite,而无需更改程序中的任何设置。
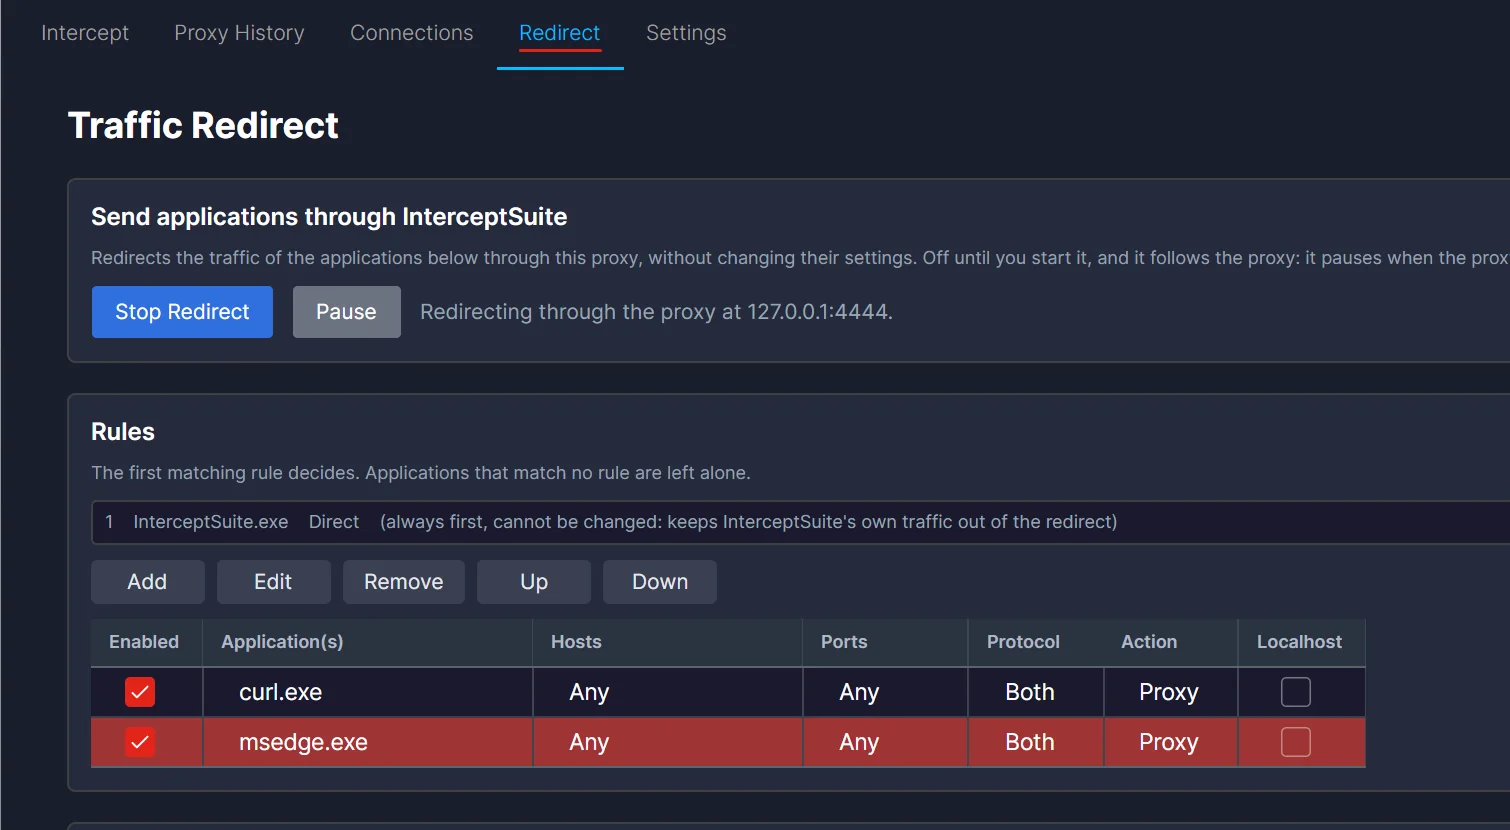
规则还可以限制目标主机和端口。由第一条匹配的规则决定,不匹配任何规则的程序不受影响。请记得在机器上信任 InterceptSuite CA,如快速开始中所述。
真实流量 1:curl
curl 是很好的首个测试对象,因为它简单,并且完全按照你的指示执行。它需要支持 HTTP/3 的构建版本。本示例在 Windows 上运行。Windows 自带的 curl(此处为 8.21.0)不支持 HTTP/3:curl -V 的特性列表中没有 HTTP3。因此我们安装了第二个支持 HTTP/3 的 curl 构建版本:
winget install cURL.cURL
新构建版本(8.23.0)在 curl -V 中列出了 HTTP3、ngtcp2 和 nghttp3。测试前请以同样方式检查你的版本,并确保运行的是新的 curl(安装后打开新终端)。
curl --http3-only -sS -D - https://cloudflare-quic.com/cdn-cgi/trace
--http3-only 让 curl 只使用 HTTP/3,不使用其他协议,因此它不会悄悄回退到 TCP。开启 Redirect 规则后,curl 在没有任何代理选项的情况下正常工作,其输出显示 HTTP/3 200。无需 -k,因为 curl 使用了 Windows 信任存储,其中已安装 InterceptSuite CA。
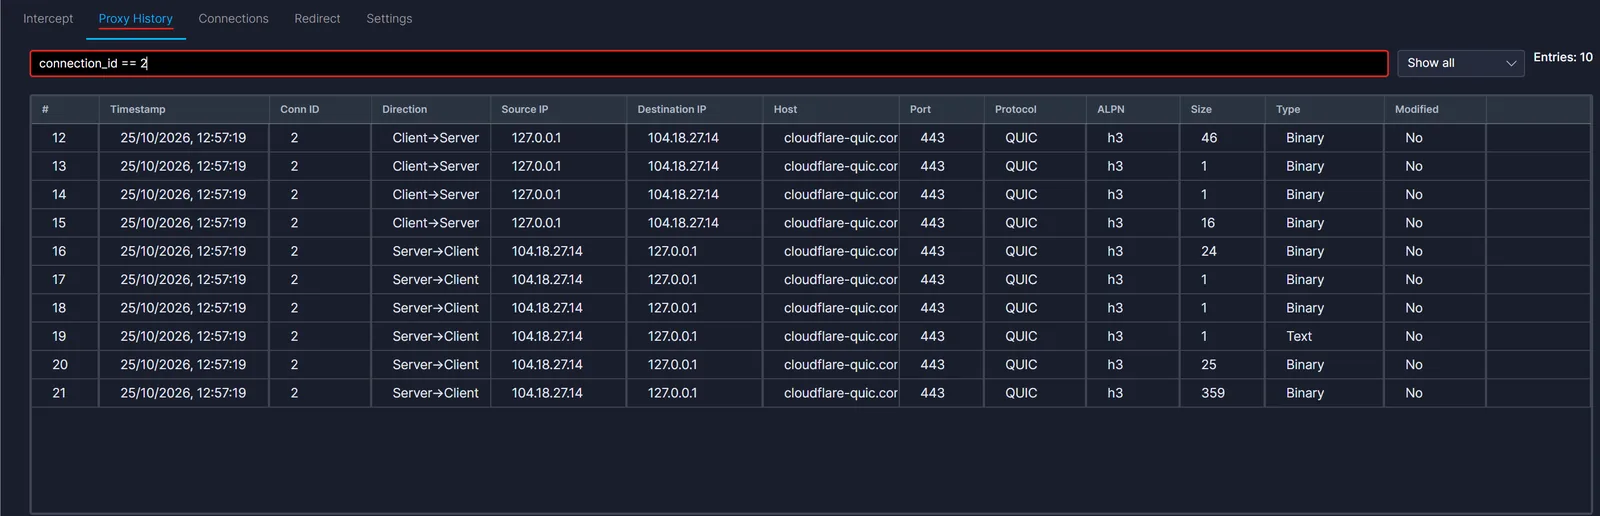
在 Proxy History 中,该连接显示为 QUIC,主机为 cloudflare-quic.com,ALPN 为 h3:
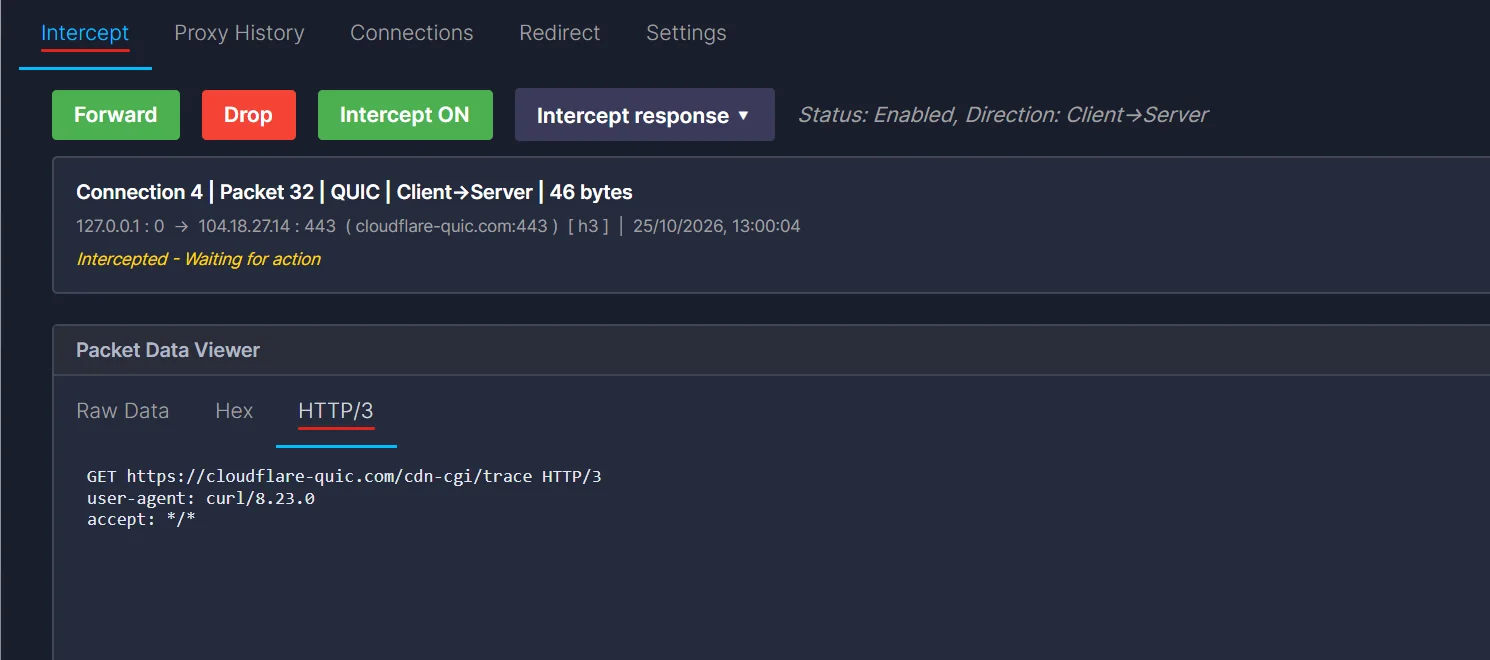
第一个客户端数据包(46 字节)就是请求。在 HTTP/3 标签页中,它显示如下:
现在打开 Intercept ON,再次运行 curl,并在请求被保持时修改它。将 user-agent: curl/8.23.0 替换为 user-agent: edited-by-proxy,然后按 Forward:
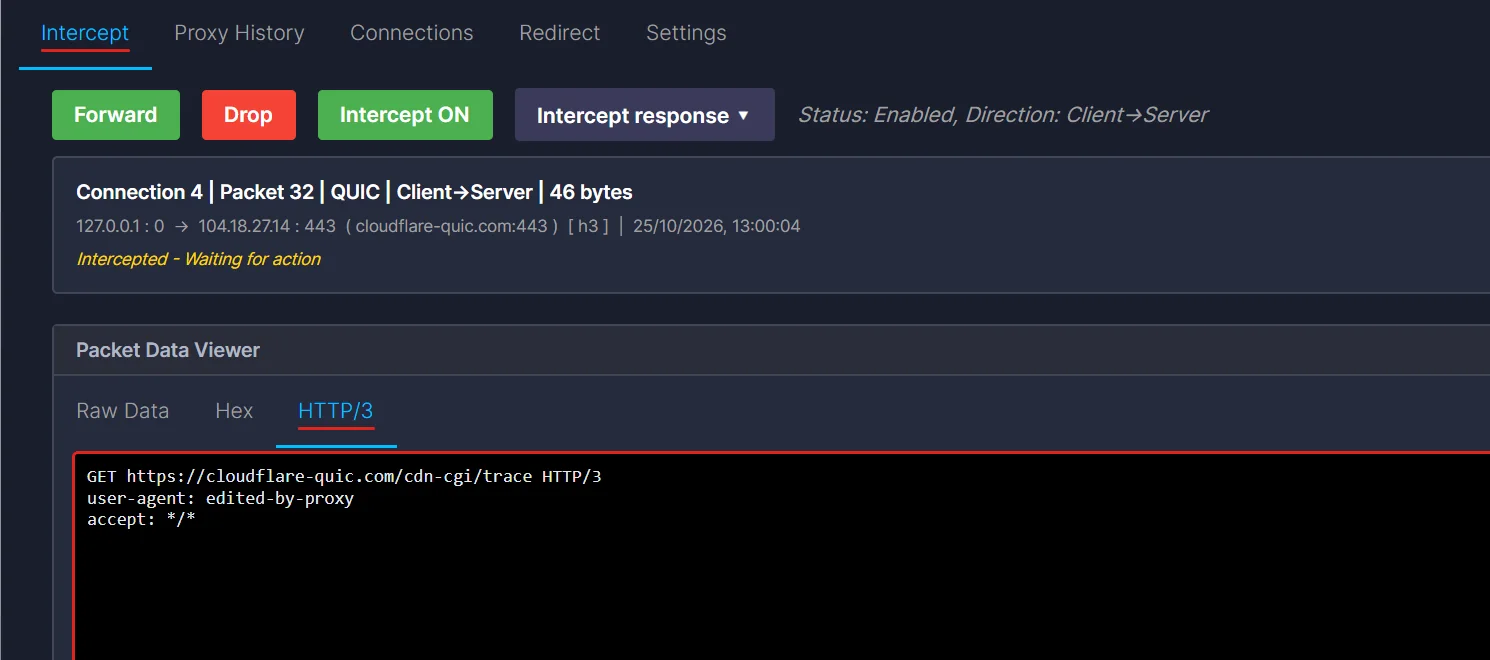
测试站点会回显它所看到的内容。第一次运行显示 uag=curl/8.23.0。修改后的运行显示:
uag=edited-by-proxy
因此服务器收到了修改后的头,而 curl 对此一无所知。响应同样可读:
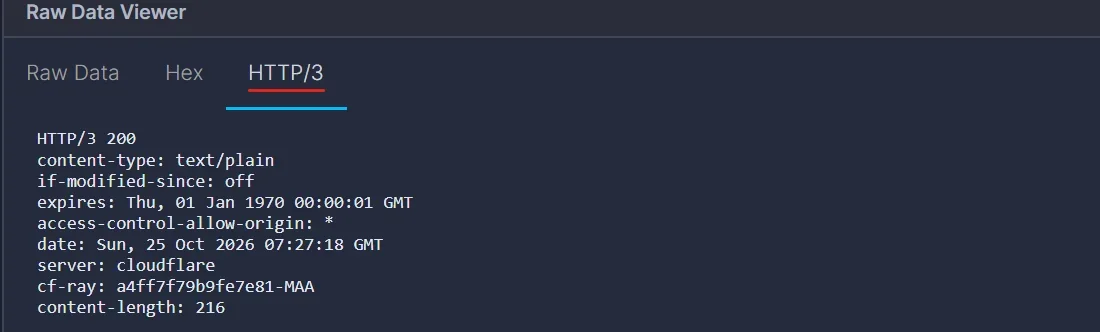
看看来自客户端的 curl 的 SETTINGS 帧:
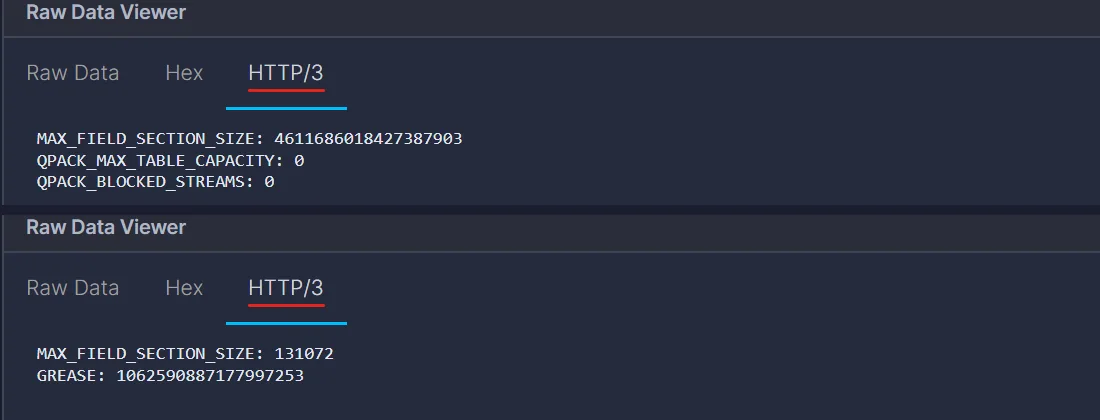
QPACK_MAX_TABLE_CAPACITY: 0 表示 curl 完全不使用 QPACK 动态表。这就是为什么每个 curl 请求都易于读取和编辑。我们稍后会看到相反的情况。
真实流量 2:浏览器流量
浏览器更难处理,原因有两个。
- ECH(Encrypted Client Hello)。真实站点名称隐藏在握手内部。代理只能看到 CDN 的公开名称,因此会为错误的名称签发证书,浏览器会拒绝该证书。
- Chromium 不会在本地添加 CA 的情况下运行 QUIC。即使 Windows 信任该 CA,Chromium 也会拒绝使用链到用户安装的 CA 的证书的 QUIC。
解决办法是用三个标志启动浏览器:
        msedge.exe --disable-features=EncryptedClientHello,UseDnsHttpsSvcb
           --ignore-certificate-errors-spki-list=<hash>
           --origin-to-force-quic-on=*
- --disable-features=... 关闭 ECH,并阻止浏览器读取 HTTPS DNS 记录,而 ECH 密钥正是来自这些记录。
- --origin-to-force-quic-on= 让 Edge 立即尝试 QUIC,而不是等待 Alt-Svc 头。 表示所有主机。对单个站点使用 host:443。
- --ignore-certificate-errors-spki-list=<hash> 信任由 InterceptSuite CA 签名的 QUIC 连接。使用此标志,而不要使用 --ignore-certificate-errors。
<hash> 是 CA 公钥的 base64 SHA-256。你可以从自己的 CA 文件计算它:
openssl x509 -in intercept-ca.pem -pubkey -noout | openssl pkey -pubin -outform der | openssl dgst -sha256 -binary | openssl enc -base64
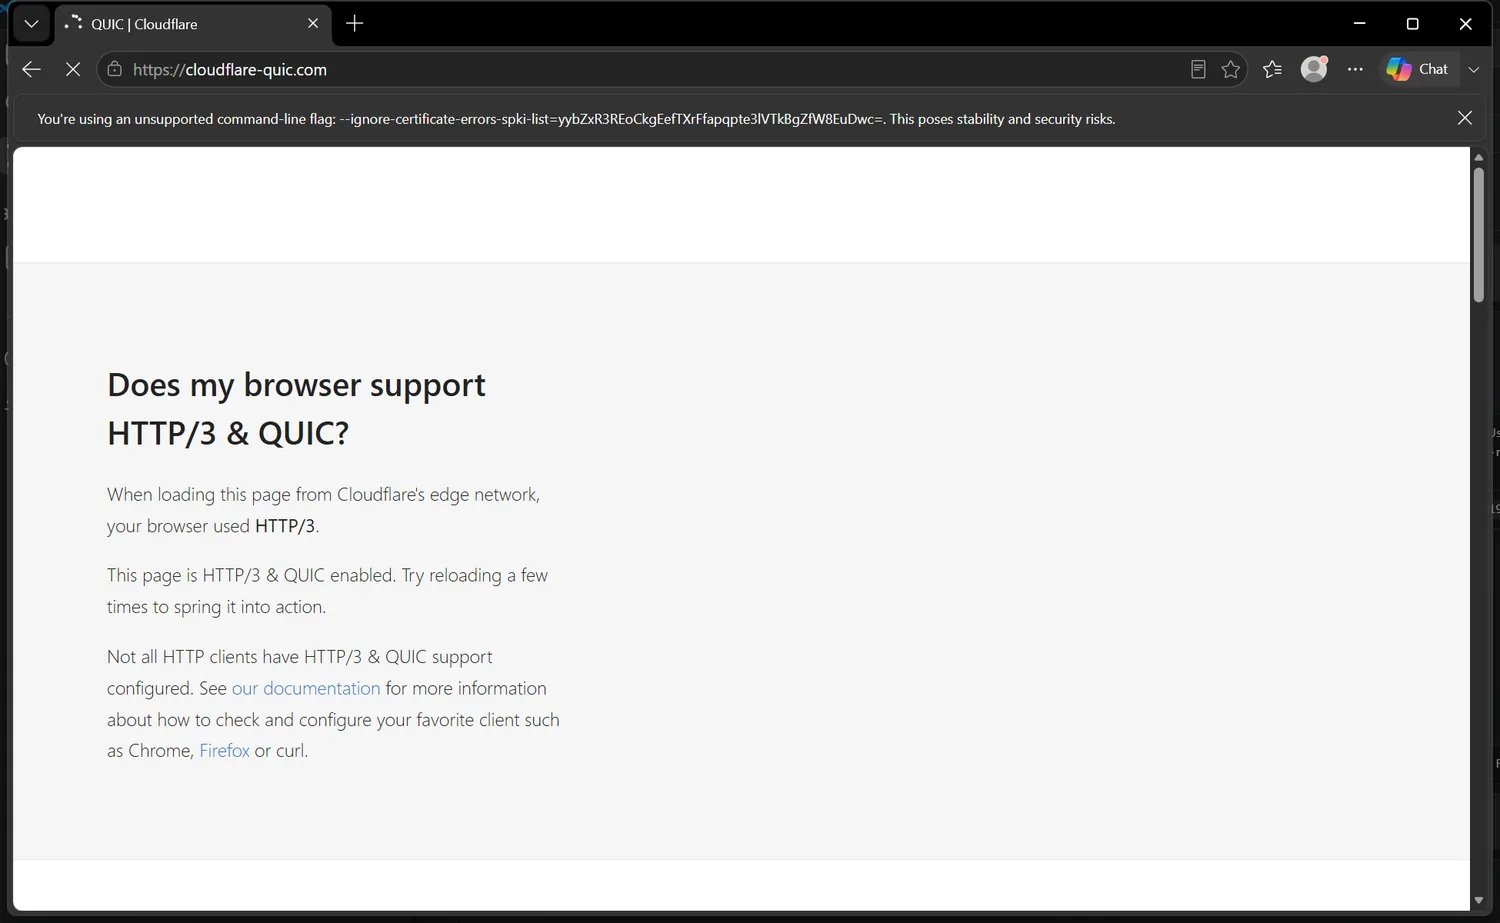
Edge 会显示一个栏,提示该标志不受支持。这是预期行为,也是为什么你应该使用测试配置文件而不是日常使用的配置文件。启动前关闭所有 Edge 窗口,否则这些标志会被忽略。
在启用针对 msedge.exe 的 Redirect 规则的情况下,打开 https://cloudflare-quic.com/。页面显示“your browser used HTTP/3”:
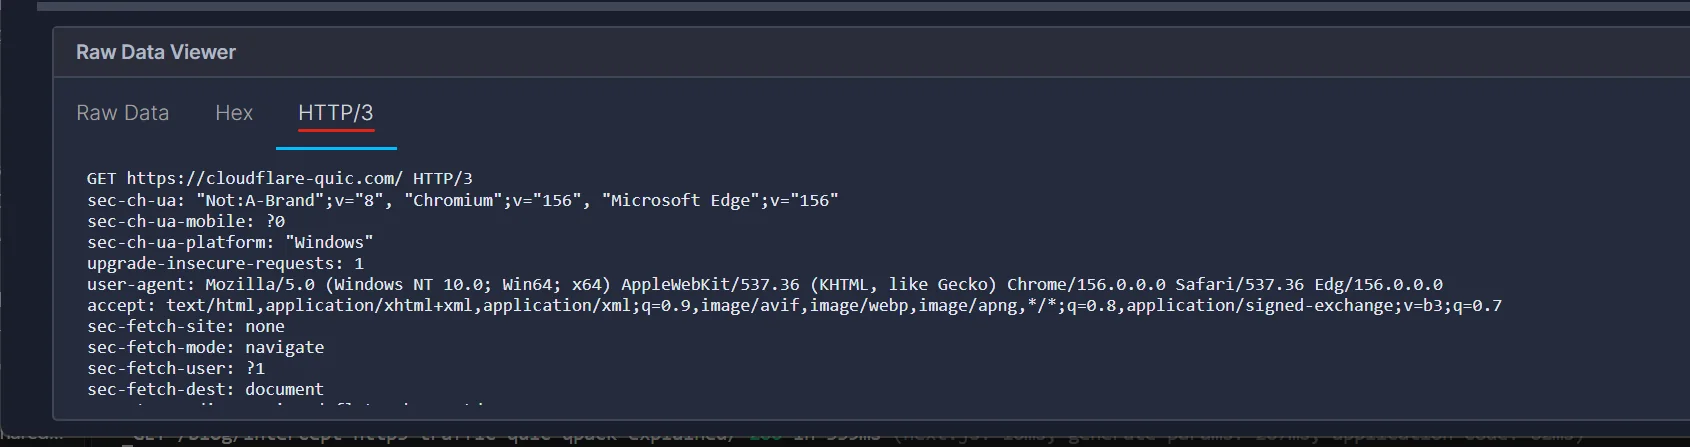
在 InterceptSuite 中,同一次访问是一个 ALPN 为 h3 的 QUIC 连接。来自 Edge 的请求,由扩展解码:
以及响应,其中包含站点用于宣告 HTTP/3 的 alt-svc: h3=":443" 头:
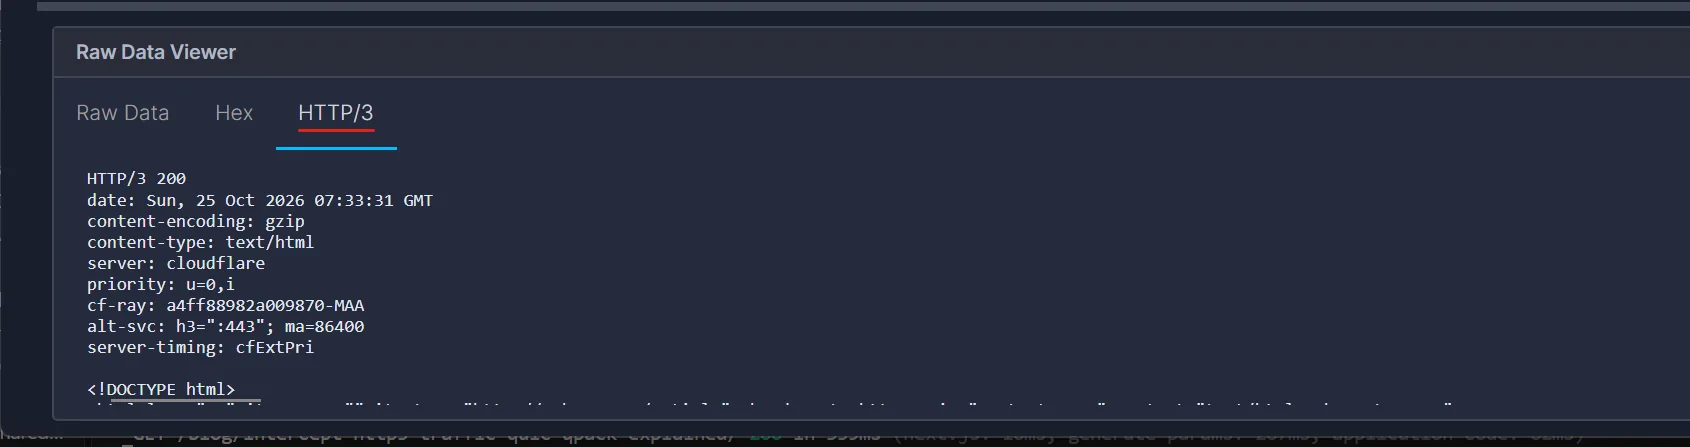
这里的响应体是 content-encoding: gzip。扩展会将其解压以供显示,因此响应体显示为 HTML。
Edge 的 SETTINGS 与 curl 的非常不同:
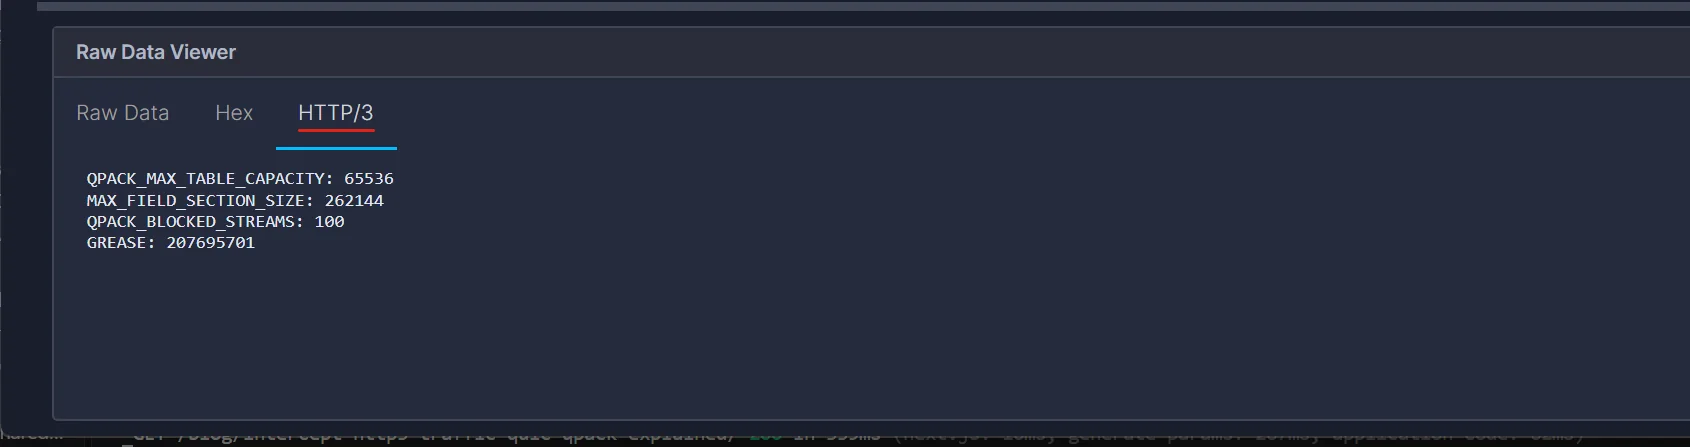
Edge 提供 64 KB 动态表和最多 100 个阻塞流,因此在第一个请求之后,Edge 可以将头作为表引用来发送。下面的 QPACK 部分解释了这对读取和编辑意味着什么。
SOCKS5 如何承载 UDP
UDP ASSOCIATE 分两部分工作。
- 客户端向代理打开一个普通 TCP 连接,进行 SOCKS5 问候,并发送命令 03(UDP ASSOCIATE)。代理回复一个地址和一个端口。这就是 UDP 中继。
- 客户端向该中继地址发送 UDP 数据报。每个数据报以小头部开始,然后是真实载荷。
头部,来自 RFC 1928 第 7 节:
RSV (2 bytes) | FRAG (1) | ATYP (1) | DST.ADDR (variable) | DST.PORT (2) | DATA
文章标题:如何拦截 HTTP/3 流量:QUIC 与 Qpack
正文: 该关联的生命周期与请求它的 TCP 连接一样长。如果该 TCP 连接关闭,UDP 关联也随之结束(RFC 1928,第 6 节)。在编写自己的客户端时,这一点很容易被忘记。
InterceptSuite 在 127.0.0.1:4444 上监听基于 TCP 的 SOCKS5,在 127.0.0.1:4445 上监听 UDP 中继(见快速开始)。对 UDP ASSOCIATE 的回复指向 127.0.0.1:4445。
实验环境:看清每一个字节
真实服务器让人很难看清发生了什么,所以这里搭一个小型实验环境。两端都使用 Python 和 aioquic。
- 服务器:一个运行在 127.0.0.1:4433 上的小型 HTTP/3 服务器,使用自签名证书。它用 JSON 回复,重复它收到的内容(方法、路径、一个自定义头部和正文)。它还会打印收到的内容,这样你就能看到实际到达了什么。
- 客户端:一个 HTTP/3 客户端,通过 SOCKS5 UDP 中继发送它的数据报。aioquic 不了解 SOCKS5,所以客户端自己封装数据报。这就是全部诀窍:
        class Shim(asyncio.DatagramProtocol):
    """Wraps each QUIC datagram in the SOCKS5 UDP header."""
    def sendto(self, data, addr=None):
        hdr = b'\x00\x00\x00\x01' + socket.inet_aton(SERVER[0]) + struct.pack('!H', SERVER[1])
        self.t.sendto(hdr + data, self.relay)

def datagram_received(self, d, addr):
        if d[0:3] != b'\x00\x00\x00' or d[3] != 1:
            return
        self.proto.datagram_received(d[10:], SERVER)   # strip the 10 byte header
实验客户端跳过了证书检查。对实验环境来说这没问题。真实应用必须信任代理的 CA 证书,否则它在看到伪造的证书时会关闭连接。相关步骤见安装 CA 证书。
实验客户端发送了一个请求:
        POST /login   (body: user=alice&pw=hunter2)
user-agent: h3-lab-client/1.0
accept: application/json
authorization: Bearer eyJhbGciOiJIUzI1NiJ9.demo.token
cookie: session=abc123def456; theme=dark
x-demo: first
代理看到的内容:一个请求对应十行
以下是客户端连接、发送请求并关闭之后的 Proxy History。
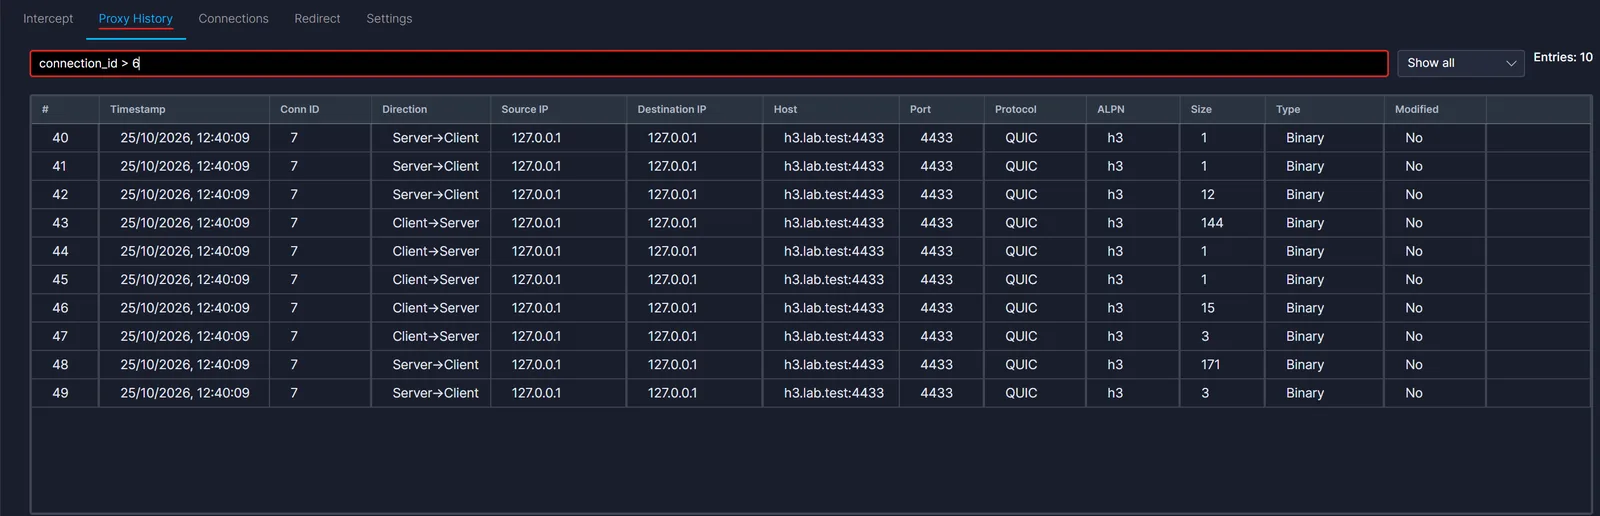
host 列显示 h3.lab.test。这是来自 TLS 握手的服务器名称。ALPN 列显示 h3。Protocol 列显示 QUIC。
大多数人没有预料到的是行数。一个请求产生了 10 条记录,而不是 2 条。每一行都是来自某个 QUIC 流的一块数据,按代理看到它的顺序排列。那些小的都是 HTTP/3 的日常管理数据:
| 方向 | 大小 | 字节 | 是什么 |
|---|---|---|---|
| 双向 | 1 | 03 | 流类型字节:QPACK 解码器流 |
| 双向 | 1 | 02 | 流类型字节:QPACK 编码器流 |
| 双向 | 12(服务器)、15(客户端) | 00 04 09 01 50 00 07 10 08 01 21 01 | 控制流:类型 00 ,然后是一个 SETTINGS 帧 |
| 双向 | 3 | 3F E1 1F | QPACK:将动态表容量设为 4096 |
| 客户端到服务器 | 144 | 以 01 开头 | 请求:一个 HEADERS 帧,然后是一个 DATA 帧 |
| 服务器到客户端 | 171 | 以 01 开头 | 响应:HEADERS,然后是 DATA |
客户端的控制流比服务器的长三个字节:末尾的 0D 01 08,这是一个 MAX_PUSH_ID 帧。
在这里过滤很有帮助。过滤框能识别 connection_id == 3 和 size > 100 这样的写法。可用字段有 src_ip、dst_ip、port、direction、protocol、size、modified、connection_id、type、data、host 和 alpn。
SETTINGS 帧
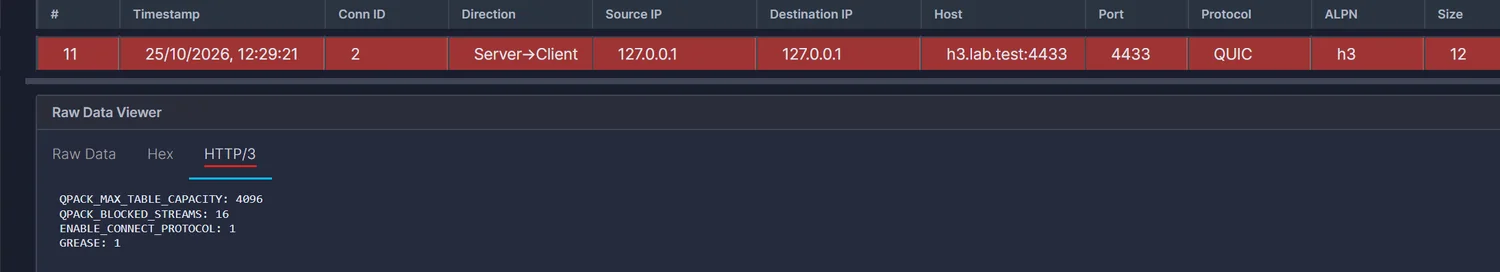
加载 HTTP/3 扩展后,控制流条目会以文本形式显示:
写成 {{NAME_ab12cd34}} 形式的值是真实值的占位符。在回复和工具调用中都要按原样使用它们:在任何内容运行之前,它们会被填入真实值。不要要求验证它们,也不要用示例替换它们。
对照字节来读:
        00            stream type: control
04 09         frame type SETTINGS, length 9
01 50 00      setting 0x01 (QPACK_MAX_TABLE_CAPACITY) = 4096
07 10         setting 0x07 (QPACK_BLOCKED_STREAMS)    = 16
08 01         setting 0x08 (ENABLE_CONNECT_PROTOCOL)  = 1
21 01         a reserved ("GREASE") setting
50 00 这部分是一个 QUIC 可变长度整数。前两个比特(01)表示它使用两个字节,其值为 0x1000,即 4096。这一点在后面很重要,因为 QPACK 的动态表默认是关闭的。两个 QPACK 设置项默认都为零(RFC 9204,第 5 节)。这台服务器把它打开了,并允许 16 个被阻塞的流。
读取请求
现在来看请求本身。这是被扣留的请求数据包的原始视图:
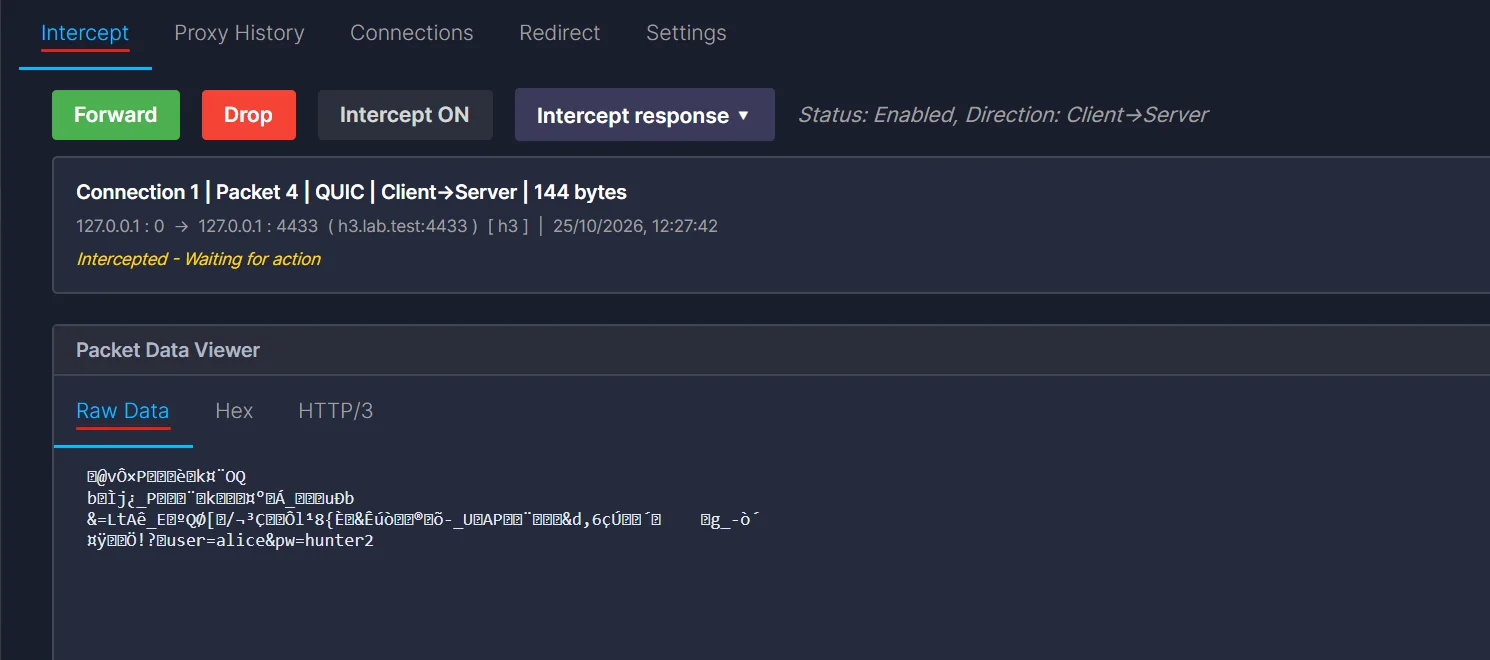
你能看到正文(user=alice&pw=hunter2),因为正文没有被压缩。头部是不可读的。这就是 QPACK。它是 HTTP/3 的 HPACK 表亲(RFC 9204),它做三件事:
- 一张静态表。99 个预定义的头部字段,例如 :method GET 或 content-type application/json。整个头部会变成一个小数字。
- 对不在表中的字符串使用 Huffman 编码。QPACK 原封不动地使用 HPACK 的 Huffman 表。
- 一张动态表。一张在连接期间不断增长的表。两端使用两个 QPACK 流(02 和 03)来填充它。我们会回头再讲这个。
Extension 仓库中的 HTTP/3 扩展会把这一切解码成文本。在同一个数据包上打开 HTTP/3 标签页:
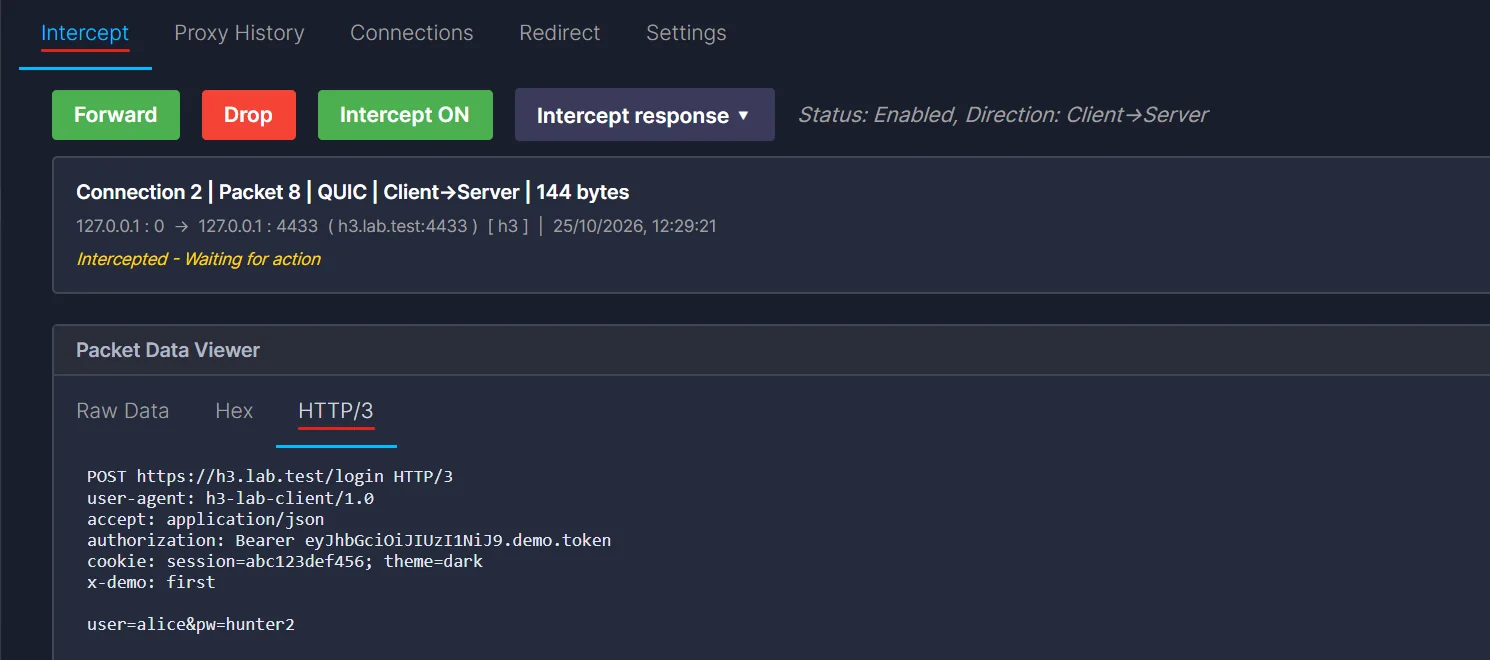
InterceptSuite 的核心把 HTTP/3 显示为原始字节。解码后的视图来自这个扩展。该扩展是一个普通的 Python 文件,你可以阅读它。它的 _decode 函数会解析 QUIC 可变长度整数、HTTP/3 帧,然后用静态表和 Huffman 解码器解析 QPACK 块。
在传输中编辑请求
打开 Intercept。默认情况下它会扣留客户端到服务器的数据包。还有一个针对反方向的 Intercept response 选项。
当客户端发送其请求时,请求数据包会被扣留,队列会显示 1 packet(s) waiting。在 HTTP/3 标签页中修改两处:x-demo 头部和正文。
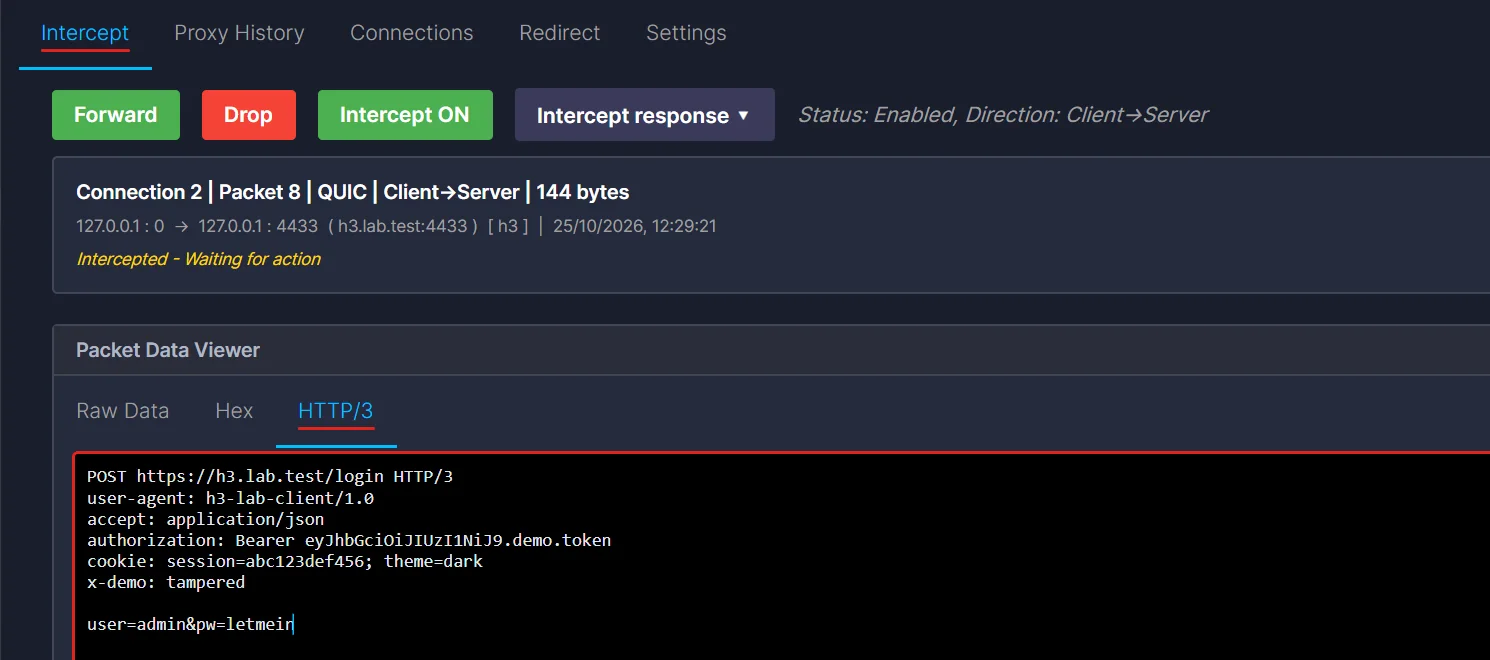
然后按 Forward。服务器打印出了:
SERVER got POST /login x-demo= tampered body= b'user=admin&pw=letmein'
所以服务器收到了编辑后的请求。客户端从服务器得到了正常的 200 响应,而它自己那份请求从未被改动。
在 Proxy History 中,该行显示 Modified: Yes,查看器可以显示 Original 和 Edited 两个版本:
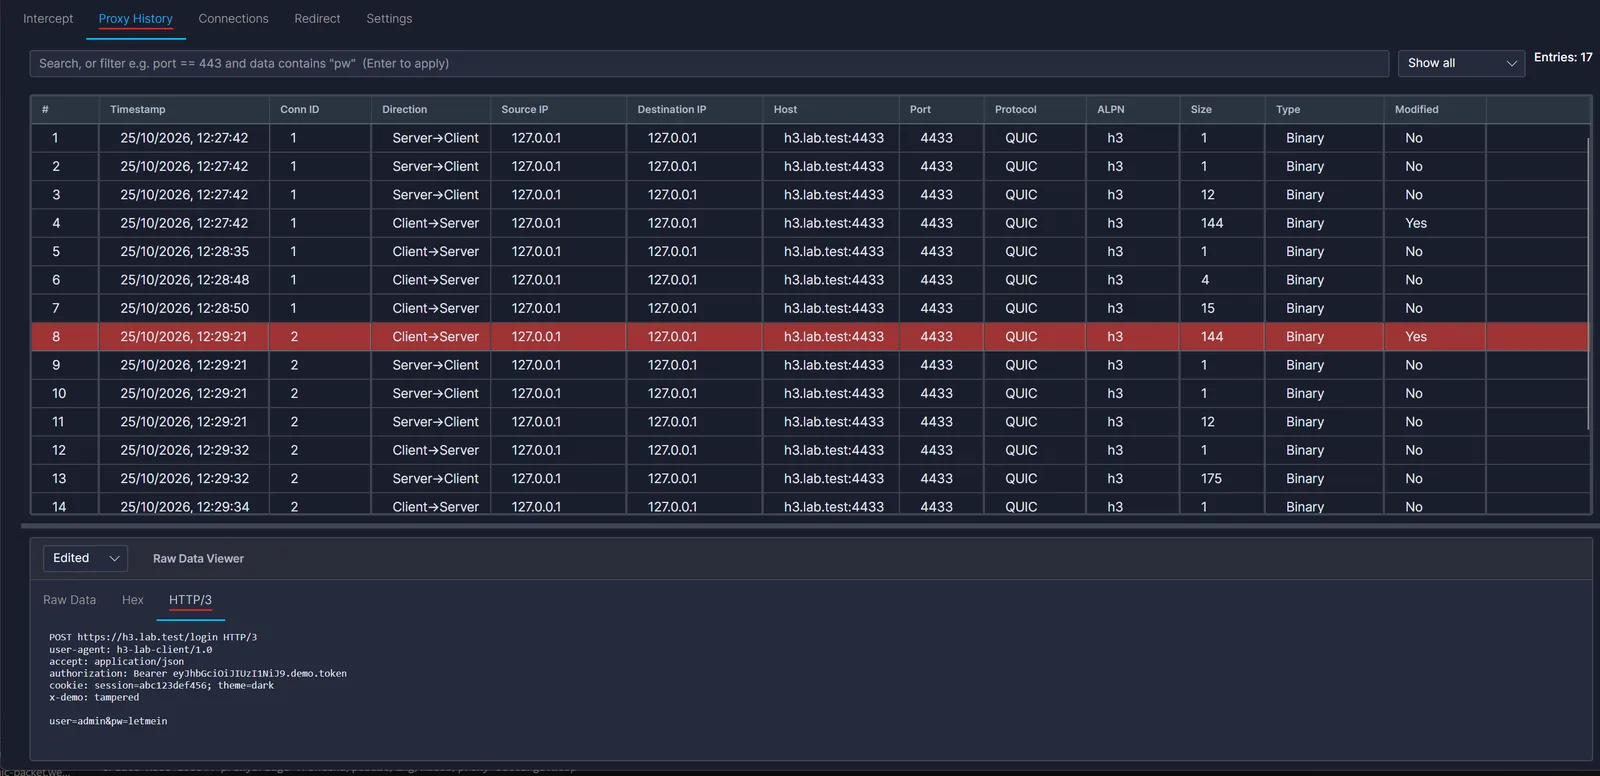
实际操作中有两个要点:
- 每个块都会被扣留,不只是请求。小的流数据包(02、03、控制流)也会被逐个扣留。在你转发请求之后,队列中仍有条目。按 Forward 直到队列为空。
- 你的客户端有自己的超时。如果你编辑花费的时间太长,客户端可能会放弃并关闭连接。要快速编辑,或者在你测试的客户端中调高超时。
编辑时字节会发生什么
该扩展不会修补旧的字节。它会构建一个新的 HEADERS 帧。从源码来看,规则是:
- 头部使用仅静态表和纯文本(非 Huffman)字符串重新写入。Required Insert Count 被设为零。这意味着新的头部块不依赖动态表。
如何拦截 HTTP/3 流量:QUIC 与 Qpack
- 如果正文发生变化,它会构建一个新的 DATA frame。如果请求带有 content-length 头,它也会更新这个数字。如果有 content-encoding,它会再次压缩新的正文。
- 帧长度会重新计算,因此 HTTP/3 分帧保持有效。
- 如果无法安全地执行(例如正文是二进制、被截断,或在后续条目中继续),它不会做任何更改。它绝不会发送构建到一半的字节。
难点:QPACK 动态表
这是需要小心处理的部分。到目前为止,所有内容都解码得很顺利。现在在同一连接上发送更多请求(相同的头,不同的路径),然后再看看。
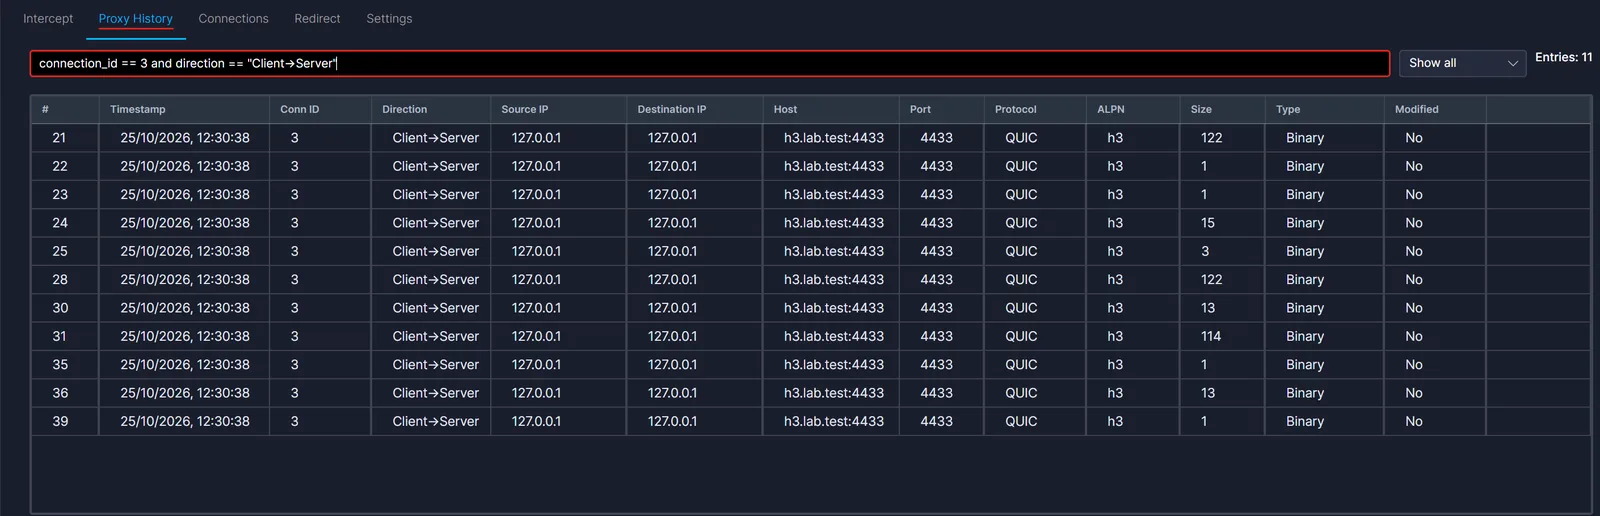
大小说明了问题。请求 1 和 2 各为 122 字节。请求 3 为 13 字节。并且在某个时刻,客户端 QPACK 编码器流上出现了一个 114 字节的条目。
以下是请求 3 的 13 个字节,即它们在链路上的原样:
01 0B 08 86 D1 D7 10 11 12 13 14 15 16
- 01 0B 是一个 HEADERS 帧,长 11 字节。
- 08 86 是 QPACK 块前缀:Required Insert Count 和 Delta Base。Required Insert Count 不为零意味着这个头块需要动态表中的条目。
- D1 和 D7 是静态表中的两个条目(:method GET 和 :scheme https)。
- 10 11 12 13 14 15 16 是七条“带 post-base 索引的索引字段行”指令。每一条都指向动态表中的一个条目。该请求表示“使用条目 0 到 6”,仅此而已。
这些条目在哪里?在编码器流上那个 114 字节的条目里。它的前几个字节是 C0 88 9D 95 E8 1C 6B A4 A8 4F,表示“插入 :authority,值采用 Huffman 编码”(该值解码为 h3.lab.test)。客户端只发送了一次长头值,之后每个请求只发送数字。这是个好设计。也正是它让拦截变得更困难。
看看 HTTP/3 标签页对请求 3 显示的内容:
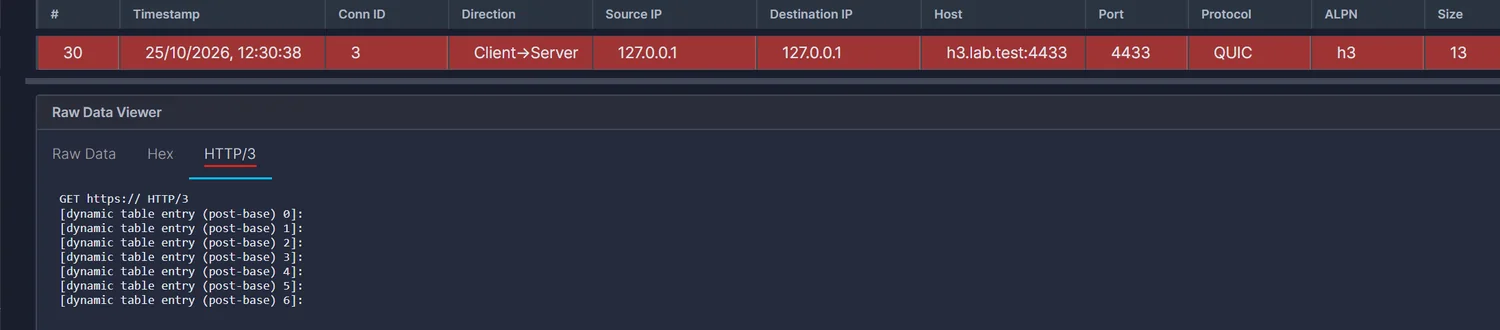
        GET https:// HTTP/3
[dynamic table entry (post-base) 0]:
[dynamic table entry (post-base) 1]:
...
[dynamic table entry (post-base) 6]:
路径、主机、cookie 和 token 都不见了。这不是显示层的 bug,而是 QPACK 的本质。这些条目的值是在更早的时候、在另一条流上发送的。单条历史记录并不包含它们。该扩展一次只解码一个条目,并且不保留连接的 QPACK 表,所以只能显示占位符。
服务器的响应也做了同样的事。在几次响应之后,它的头块开始使用动态表,HTTP/3 标签页显示了正文,但其中两个头只显示占位符:
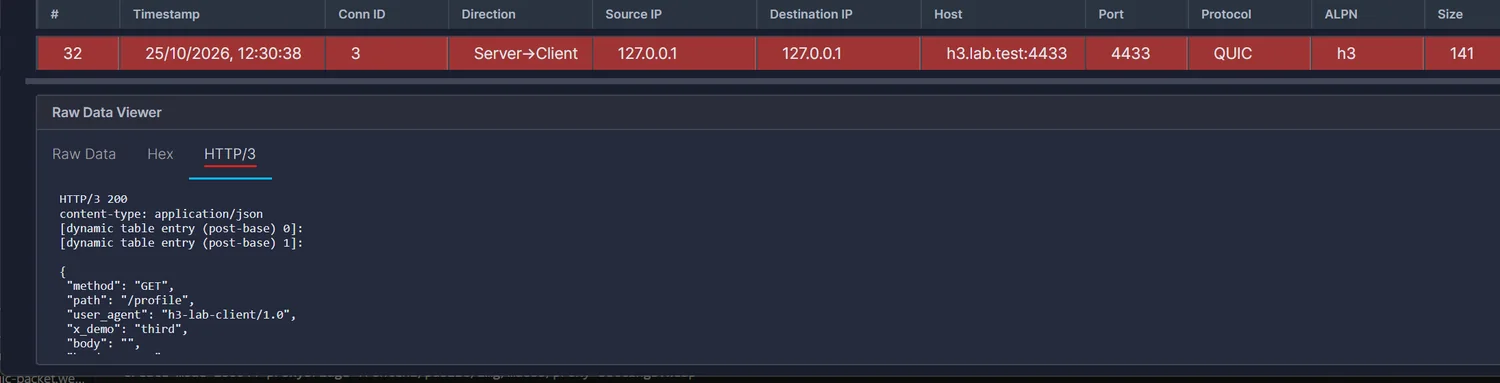
这里还有一点值得注意。在抓包中,13 字节的请求(第 30 行)先于 114 字节的编码器流条目(第 31 行)到达。这是设计允许的。QPACK 允许请求流等待(“阻塞”),直到它需要的插入到达。服务器声明它最多可以维持 16 条阻塞流(就是我们上面看到的 QPACK_BLOCKED_STREAMS 设置)。之后,服务器在它的解码器流上返回了一个单字节 88。这是对流 8 的 Section Acknowledgment,流 8 就是第三个请求:解码器告诉编码器,它已处理了一个需要该表的头块(RFC 9204, section 4.4.1)。
因此,对测试人员来说有两点:
- 你无法用该扩展编辑这些请求。从源代码来看:如果头块使用动态表,该扩展不会重建它,你的编辑也不会生效。
- 数据并没有丢失。这些值在 Hex 视图中的编码器流条目里,也在原始字节里。你仍然可以转发、丢弃和重放它们。只是无法把它们当作文本读取。
如何绕过这个问题?
- 利用连接的开头。在实验环境中,前两个请求完全没有使用动态表,因为客户端还没有插入任何内容。这一点是否适用于你的客户端取决于其 QPACK 编码器,因此请自行验证。
- 在全新连接上重放,并做修改。新的 QUIC 连接从空表开始。当你在 HTTP/3 标签页中编辑请求时,扩展仅使用静态表来写入它,因此不依赖任何先前的状态。下一节正是这样做的,服务器给出了响应。
- 不要原样重放依赖动态表的请求。如果你在新连接上发送 Replay 中那个 13 字节的请求,服务器永远不会响应,也永远不会记录该请求。这符合 QPACK 的工作原理。该请求指向了这条新连接从未收到过的表项,因此无法被读取。
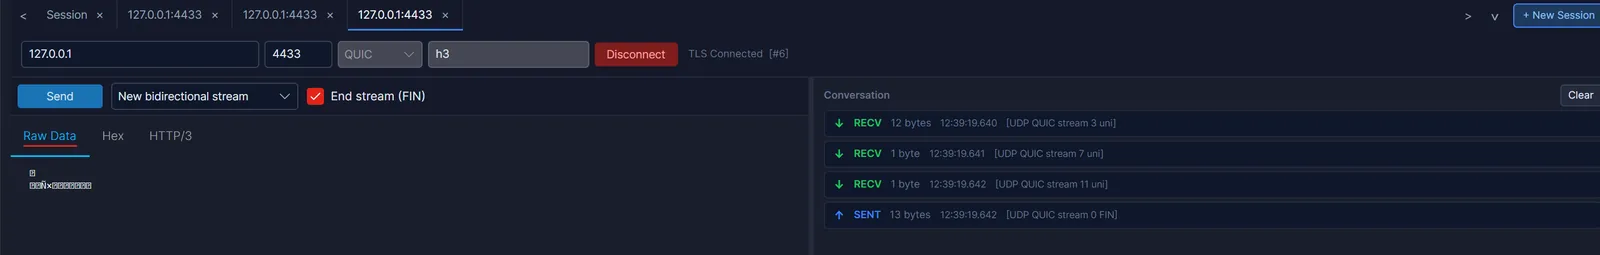
- 查看编码器流。它以 Huffman 形式包含了真实的值。如果你必须读取它们,可以手动解码 Huffman 字符串,或编写一个小型扩展来跟踪该表。
Replay:发送你自己的 HTTP/3 请求
在 Proxy History 中右键单击某一行,选择 Send to Replay。
会话打开时已填好各项详情:host、port、协议 QUIC、ALPN h3、New bidirectional stream,以及勾选的 End stream (FIN)。HTTP/3 请求流是由客户端发起的双向流,因此这是正确的选择。FIN 标志很重要,因为实验服务器只有在看到请求结束后才会响应。
在实验中,主机名 h3.lab.test 只是 TLS 握手中的一个名称,并不会被解析,因此请把 host 改为 127.0.0.1。在 HTTP/3 标签页中,把路径改为 /admin,把 x-demo 改为 replayed,然后按 Send。
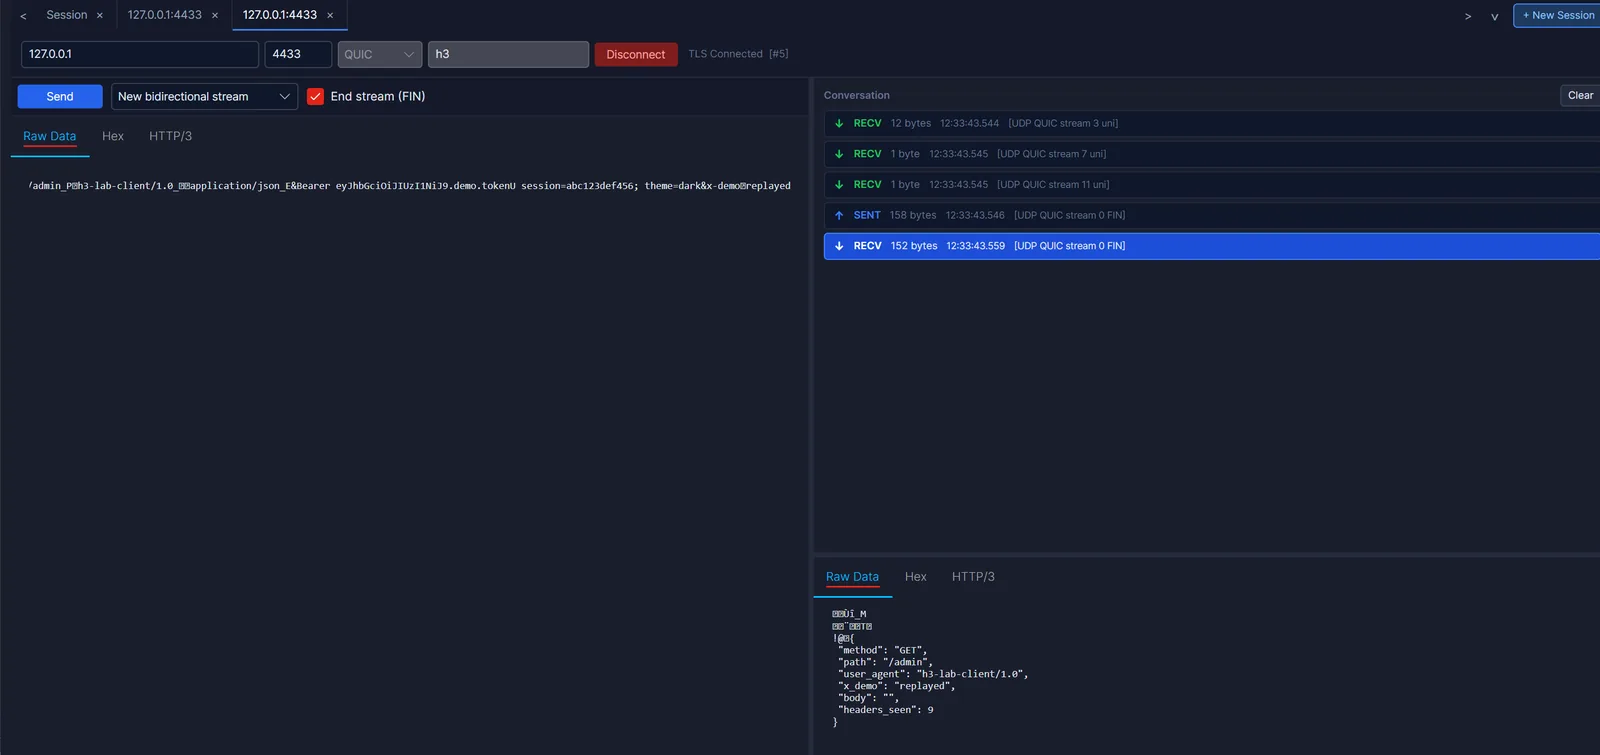
会话显示了链路上实际发生的情况:
- 服务器在其单向流上发来了三个包:流 3(12 字节,其控制流)、流 7(1 字节,QPACK 编码器)和流 11(1 字节,QPACK 解码器)。这些流编号符合开头表格中的规则:它们的二进制结尾是 11,因此是服务器发起的单向流。
- SENT 158 bytes on stream 0 with FIN 是请求。
- RECV 152 bytes on stream 0 with FIN 是响应。
服务器打印了 GET /admin x-demo= replayed,响应 JSON 显示 "path": "/admin" 和 "x_demo": "replayed"。
损坏的请求是什么样子
如果编辑后的文本留下了损坏的头部块,Replay 只会发送几个字节(此处为 25 个),随后服务器关闭连接:
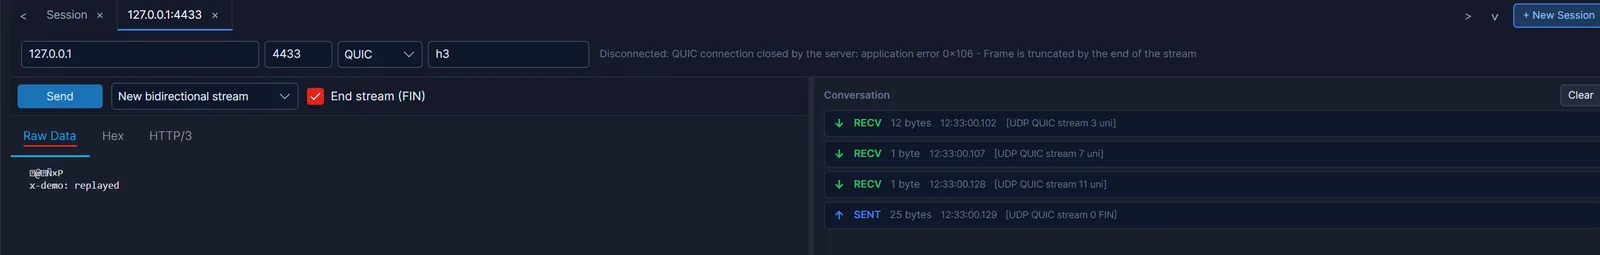
0x106 是 H3_FRAME_ERROR。RFC 9114 规定,如果流结束且其上最后一个帧被截断,接收方必须将其视为该类型的连接错误(RFC 9114 第 7.1 节)。通俗地说:帧头承诺的字节数多于流实际提供的字节数。如果你在 Raw 或 Hex 标签页中手工构造 HTTP/3 字节,这将是你会最先遇到的错误。它意味着你的帧长度与你的数据不匹配。
需要了解的局限
- 仅支持 QUIC 版本 1。尚不支持 QUIC 版本 2。
- ECH。如果连接使用了 Encrypted Client Hello,则无法被拦截。
- 客户端必须信任该 CA。QUIC 始终使用 TLS。如果应用固定了其证书,或不信任你的 CA,它将拒绝代理的证书。
- UDP 路径必须能到达代理。如果应用不支持 SOCKS5 UDP,请从外部重定向它,例如使用 ProxyBridge UDP 规则。
- 该扩展一次读取一条记录。它解码请求流、响应流和控制流。它不跟踪 QPACK 表,因此动态表头部会显示为占位符,且无法编辑。
- 大体积正文。在后续记录中继续的正文无法作为文本编辑。
你可以在协议兼容性矩阵中找到当前列表。
简短检查清单
- 将 UDP 流量路由到代理(SOCKS5 UDP,或重定向它)。
- 在运行客户端的机器上信任代理 CA。
- 先查看历史记录。预计每个请求会有许多小行。
- 使用 HTTP/3 标签页读取和编辑仅使用静态表的请求。
- 如果看到 [dynamic table entry ...],请在 Hex 中查看编码器流记录,或在一个全新连接上测试。
- 使用 Replay 在没有客户端的情况下重发和修改请求。
相关阅读:Replay 文档、Proxy History 文档、HTTP/3 扩展源码,以及当 mitmproxy 不够用时拦截 QUIC 和 HTTP/3。
你可以通过 7 天试用在自己的服务器上尝试所有这些。只测试你拥有或获准测试的服务器。
准备好拦截非 HTTP 流量了吗?
InterceptSuite 是唯一面向 TCP、TLS、DTLS 和 UDP 的原生 GUI MITM 代理——被全球渗透测试人员和协议工程师使用。
相关指南
- 调试自定义二进制协议:捕获、编辑、重发
- 当 mitmproxy 不够用时拦截 QUIC 和 HTTP/3 流量
- InterceptSuite 2.0.0:Replay、拦截规则、范围与 AI 访问(MCP)
- 厚客户端渗透测试:方法论、检查清单和工具
- 拦截厚客户端流量:TCP、TLS、UDP 和 QUIC
- Replay:面向原始 TCP、UDP、TLS、DTLS 和 QUIC 的重放器
- InterceptSuite 与 mitmproxy、Burp、PETEP、PolarProxy 和 Echo Mirage 对比