 Newshot
文章标题:Active Directory 的时代终于结束了
正文: “在 Active Directory 上,生活更简单,至少我能管理每一个身份。”
这句话是我编的,但人们确实怀念那个一去不复返的企业 IT 黄金时代:许多企业仍然(试图)在 Active Directory(AD)中跟踪身份,这项服务老到可以喝酒了,却会在现代云计算的规模下崩溃。
它能撑到今天,是因为架构足够简单:Active Directory 是一个用于存储身份的 LDAP 目录,加上一个让身份进行认证的 Kerberos 实现,外面包着不错的用户体验,并且持续获得更新。
AD 实现了身份管理的目标:一种知道所有身份、谁为它们背书、以及它们在哪里有效的方法。它在一个统一目录中回答了三个问题:
- 存在哪些身份?靠目录,它记录每个用户和机器
- 谁为身份背书?靠域控制器,它基于管理员凭据批准认证
- 身份在哪里有效?靠反映公司基础设施的 AD 域架构
如果你无法回答其中任何一个问题,安全策略就形同虚设。我花了很多小时保持我们的 Active Directory 目录准确,以便它能回答这些问题,因为下游的一切都依赖它:用 Certificate Services 自动签发证书、用组策略大规模应用设置,等等。
总有一些妥协:带有本地用户的数据库、需要变通方案的 Linux 服务器(感谢 SSSD!),但我的网络中大多数用户和机器在 Active Directory 中都有身份,而且我知道哪些没有。
但在现代云架构下,把每个身份统一到 Active Directory(或任何单一目录)中几乎是不可能的。有一个由安全产品、password 轮换和同步插件组成的 AD 生态系统在使它现代化,但没有什么能撤销一个逝去时代的架构选择。
Active Directory 是新的大型机:在其时代很出色,但你绝不会选择从头开始。取代它是不可能的,因为它根深蒂固。
Active Directory 通过一些集成和插件可以准确反映人类身份,但机器身份几乎不可能。
也许这有争议。你可以拿着火把、干草叉和关于 AD 中 Kubernetes pod 身份证明的架构图来找我,但 Active Directory 仍然是为一个逝去时代构建的基础设施。
可见性与证明:统一机器身份在 Active Directory 中几乎不可能
大多数组织正在制造严重的安全风险,因为他们不理解现代机器身份。我曾在一次会议上与某人交谈,他告诉我他们最近发现了一个公开暴露的 Lambda 函数。这已经够糟了,但该函数的策略是 iam:*,意味着它可以采取任何 IAM 操作,包括把任何攻击者加冕为组织的超级管理员。哦,顺便说一句,这是一家国防组织。
如果一家有高安全要求的组织都会犯这些错误,你不会想知道其他组织发生了什么。这个问题并非 AD 特有,但它是组织未能弄清楚如何在现代软件开发中正确证明机器身份的一个症状。
要理解为什么没有组织能在 AD 中交代其所有机器身份,我们需要理解机器如何进入域。域是一个共享安全规则的管理边界。在实践中,这通常是一个组织。
当一台新机器加入你的域时,会发生三个主要事件:
- 在目录内创建一个对象(通常称为机器账户)
- DNS 被更新,证书被签发(假设你启用了 AD Certificate Services 自动注册)
- 签发 Kerberos 票据,以便机器可以声明其身份
像 {{NAME_ab12cd34}} 这样写入的值是真实值的占位符。请完全按原样使用它们,在回复和工具调用中都是如此:它们会在任何东西运行之前被填入真实值。不要要求验证它们,也不要用示例替换它们。
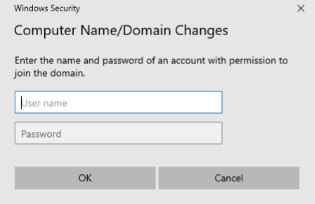
当那台机器登录时,它会向域控制器(为该域运行 Active Directory 的服务器)进行身份验证,域控制器信任它,因为该机器在其目录中。但机器必须先进入目录。
在构建 Active Directory 时,这意味着需要人工手动添加它。“机器”是物理服务器,被送到办公室,安装在服务器机房中,并由人工管理员注册。
人工审批无法扩展到开发者随意创建和弃用测试数据库、Kubernetes 集群和 CI 运行器的规模。当代的 AD 实现通过下放权限来应对这一问题。管理员令牌(有时是硬编码的……)会自动加入新身份。
使用人工凭据加入新机器是一种变通方法,它违背了初衷:管理员审批意味着人类能够告诉你每一台受信任的设备。
没有管理员能知道组织中的每一个 EC2 实例、PostgreSQL 数据库或 CI 运行器。这也是因为,在构建 AD 时,机器身份是长期存在的设备,而不是短暂的云资源。
Active Directory 是为人工审批长期存在的基础设施而构建的,但现在常常自动批准短暂的云资源。
即使你构建了所有复杂的自动化,通过自动管理员审批将每个测试数据库和 Kubernetes pod 反映到 AD 中,那也只是安全表演。统一目录会存在于纸面上,但缺乏权威性。
现代云基础设施会自动断言机器身份:
- 在 Kubernetes 中,每个 pod 都会获得一个服务账户令牌,允许它在集群内断言自己的身份。
- 在 Azure 中,你可以在 Entra ID 中配置机器身份,并让 Azure 的实例元数据服务(IMDS)在机器请求时自动颁发 OAuth 令牌。
这两个示例都内置了现代假设:机器在被启动时需要自助获取其身份。它们还假设了较窄的范围。
范围:身份边界如何改变
身份管理的统一目录旨在涵盖每一台设备、每一个用户和每一部分基础设施。向域控制器进行身份验证就足以获得用户/机器所需的一切访问权限,而不会获得其不需要的权限。
这就是身份边界:身份有效的范围。在 Active Directory 时代,边界尽可能大。边界越完整,目录就越有权威性。例如,SQL Server 接受 Windows 身份验证(即 AD 身份)或 SQL 身份验证(用户名和 password)。Active Directory 管理员选择 Windows 身份验证以保持边界较大。
目录之外的任何东西都将是“影子身份”:一种有效身份,授予对企业基础设施的访问权限,但未在身份管理中被记录(除非你把我显示器上的便利贴视为身份管理)。
单独的用户名-password 组合会创建一个单独的边界。这曾经是个问题,但现在是常态。每个 API 密钥、数据库连接字符串或认证令牌都会创建一个单独的边界,因为它们是仅代表一个服务身份的凭据。例如,GitHub 自动化需要个人访问令牌或 GitHub 私钥,并且不能与任何目录身份一起使用。
但更麻烦的是,零信任架构让机器不断地相互进行身份验证,这使凭据数量激增,并创建了数百个边界。
像 {{NAME_ab12cd34}} 这样书写的值是真实值的占位符。请完全按照书写的方式使用它们,无论是在回复中还是在工具调用中:它们会在任何内容运行之前被填入真实值。不要要求验证它们,也不要用示例替换它们。
文章标题:Active Directory 的时代终于结束了
正文: 理论上,较小的边界能缩小任何入侵的影响范围:一个被盗的 Notion 会话令牌应该只能访问 Notion。但在实践中,攻击者可能会在 Notion 中找到额外的凭据,从而扩大其访问范围。哦对了,防火墙和物理边界这层物理安全在云时代已经不存在了,所以泄露的凭据可以从任何攻击者的笔记本电脑上生效。
这应该比现在更引起管理员的重视:许多团队把大量敏感的明文凭据放在 .env 文件里,或者硬编码在配置文件中。而应对措施往往乏善可陈:
- 在可为人类用户使用 SSO 的地方使用 SSO
- 教导团队如何安全地处理明文机器凭据
像 Active Directory 这样的解决方案对于解决这些问题几乎毫无用处。
新范式
组织可以驯服云中机器身份的复杂性,但不能像一份庞大的 Active Directory 列表那样简单。相反,我们看到两条主要的解决路径:
第一条是身份联合,即一个平台信任另一个平台对某个工作负载的认证批准。三大主流云都支持这一点。
使用 OpenID Connect (OIDC),AWS 可以为 EC2 实例签发一个令牌,用以访问 Azure 中的 PostgreSQL。Entra 联合凭据原生支持这一用例,并会信任该 EC2 工作负载。
这在许多用例中都行之有效。如果你完全在 AWS 上,并从 GitHub Actions 运行 Terraform,那么直接通过 OIDC 联合到 IAM 就能解决问题:你获得了可见性,知道为什么信任它,也知道它的作用范围。但实现每一个关系都很费力,这意味着它依赖于那些几乎跟不上组成员请求的 IAM 管理员。此外,如果上述流水线被攻破,比如遭到供应链攻击(如今这很常见),那么整个边界就被攻破了。
即使你的管理员闲得发慌,也没有任何云能在所有可能的工具之间提供原生桥接,所以一旦某个服务只接受 API 密钥,联合就到此为止了。组织不应接受安全范围之外那些难以管控、长期存在的明文凭据。
这就是组织采用代理方式的原因。在这里,凭据存放在像 Infisical 这样的机密管理器中(它安全地存储机密,并在运行时将机密交付给工作负载)。这为所有这些微边界创建了一个元边界。Infisical(或其他工具)就像一个代理:机器向它认证,它代理对凭据存储的访问,并将该身份可读取的凭据注入其运行时。
这两种模式可以为云时代机器身份这片蛮荒之地带来秩序。它们满足了 Active Directory 曾经满足的那些条件:
- 存在哪些身份?你可以总览谁在认证以及他们做什么
- 什么为该身份做了担保?你知道工作负载来自哪里,以及为什么信任它们,而无需依赖人类来批准一切
- 该身份在哪里有效?密钥、令牌和字符串都有天然的边界。
随着组织越来越多地采用 AI 代理,这一点尤为重要——这些代理往往需要自己的身份、单独的安全策略,甚至单独的安全工具。把机器身份管理好比以往任何时候都更重要。如果你连测试数据库和一个 Stripe API 密钥都追踪不了,你就不该想要那种能自己创建数据库并把那个 API 密钥发给网上陌生人的自主软件。
Nicolas Corrarello
Infisical 解决方案工程师
像 {{NAME_ab12cd34}} 这样写出的值是真实值的占位符。在回复和工具调用中都请按原样使用它们:它们会在任何内容运行之前被填入真实值。不要要求验证它们,也不要用示例替换它们。