 Newshot
新一轮攻击活动正通过密码猜解的方式入侵暴露在公网的微软SQL Server系统。攻击者使用包含超过2700个密码的字典尝试登录,成功后在被控机器上安装加密货币挖矿程序和远程访问木马(RAT)。
这轮攻击活动至少从2026年10月初就已启动。数据库服务器存储着高价值数据,一直是攻击者重点瞄准的目标。本次攻击会先扫描公网上的暴露服务器,批量尝试登录,成功后执行命令拉取更多恶意软件。
这类基础攻击手法已存在多年,今年早些时候就有攻击者利用扫描类恶意软件持续攻击MS-SQL服务器。
Fortinet旗下FortiGuard Labs的研究人员在2026年11月12日发布的报告中,完整披露了该恶意软件的感染链。
FortiGuard Labs 分析师 Xiaopeng Zhang 指出,此次攻击活动滥用微软SQL的扩展语言T-SQL在被控服务器上执行命令,FortiGuard将该活动风险等级评为高危。
初始载荷扫描1433端口,高并发爆破弱口令入侵
攻击链的初始载荷是名为dllhost.exe的文件。该文件用Go语言编写,经UPX加壳隐藏内部代码,文件名仿冒Windows系统合法进程,以此规避检测、隐藏自身。
该样本内置开源Naabu端口扫描器。它会先连接攻击者的服务器,接收待扫描的IP地址段。随后逐个检测段内随机地址是否开放TCP 1433端口——这是SQL Server的默认服务端口。
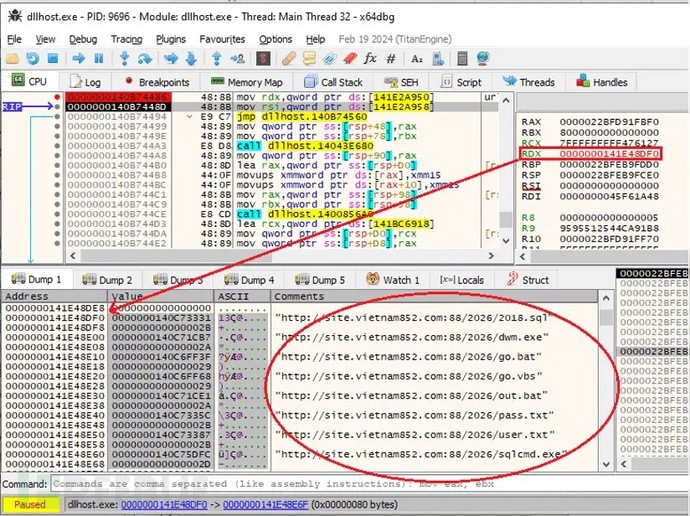
恶意软件会将所有发现的开放端口主机记录到Result.txt文件中,之后向服务器请求下一批扫描IP段。它还会下载8个辅助文件,包括go.vbs、go.bat脚本,以及名为dwm.exe的工具。
本次恶意攻击活动的感染链(来源:Fortinet)
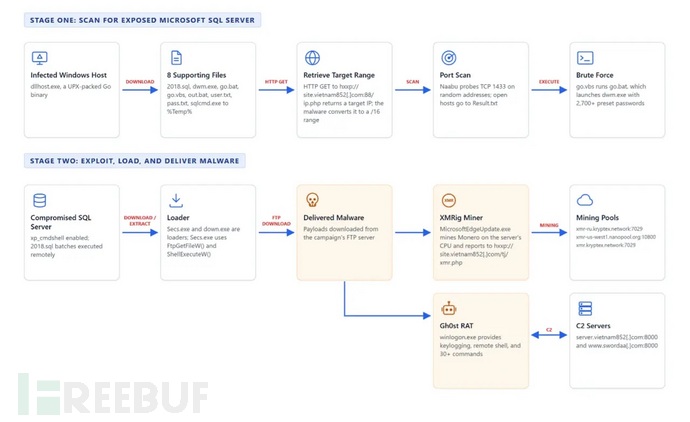
名为dwm.exe的工具并非系统进程,而是一个基于.NET编写的登录猜解程序。它会从配置文件中读取“sa”“admin”等常见用户名,从另一个文件中加载超过2700个密码。猜解环节最高可启动500个线程并发尝试登录。
暴露在公网的服务器若使用弱密码或重复复用密码,就会被攻击者成功入侵。这类弱点并不新鲜,此前就有犯罪分子通过暴力破解MSSQL登录权限投放勒索软件。
一旦登录成功,工具就会在服务器上执行名为2018.sql的文件。文件中的命令会开启xp_cmdshell功能,允许SQL Server直接执行Windows系统命令。
之后攻击者会向C:\Users\Public目录下载程序,命名为Google.exe或payload.exe。他们还会创建名为Microsoft_UPDATES的每日执行计划任务,并将Secs.exe文件放入系统启动文件夹实现开机自启。
恶意软件还会创建一个每30分钟执行一次的计划任务,命名方式伪装成微软Edge更新程序。
入侵后植入两类恶意载荷,兼具挖矿与远控窃密能力
下载器Secs.exe会连接FTP服务器拉取更多文件,保存到系统Temp文件夹后执行,同时再创建一个伪装成Edge更新的计划任务。
随后它会收集受害服务器的公网IP地址、所属国家/地区、Windows版本、处理器参数、内存容量、用户名和主机名,回传给攻击者,将该服务器登记到攻击者的被控资产列表中。
其中一个载荷名为MicrosoftEdgeUpdate.exe,本质上并非Edge更新程序,而是经过Themida和自定义LZSS两层加壳保护的门罗币挖矿程序。
该程序会占用服务器CPU资源挖矿,连接nanopool、kryptex等矿池,同时在挖矿启动时向攻击者服务器发送通知。最终会导致服务器运行卡顿、电力成本上升、算力资源被无端浪费。
第二个载荷名为winlogon.exe,是Gh0st RAT的变种,允许攻击者远程控制受害服务器。它通过三种方式实现持久化:添加Run注册表启动项、创建Windows系统服务、注册计划任务。
需下载的8个额外辅助文件(来源:Fortinet)
该RAT具备键盘记录、文件管理、远程Shell执行、事件日志清除等功能,还能窃取即时通讯软件QQ的本地数据。它支持超过30种控制指令,可通过插件扩展截屏、远程桌面操作能力。
该恶意软件会遍历检测78种安全产品的进程名。Fortinet团队对样本进行分析时,其命令控制服务器已处于离线状态,因此研究人员只能分析脱壳后的样本。该恶意软件家族并非首次出现,此前就有报告披露过针对MS-SQL服务器的HiddenGh0st恶意软件活动。
建议收紧服务器访问配置,附完整入侵指标清单
不要将SQL Server直接暴露在公网,应将其部署在防火墙或VPN后方,阻断外部网络对1433端口的访问。为账号设置长且唯一的高强度密码,重命名或禁用默认sa账号,开启多次登录失败后的账号锁定机制。
非必要场景下一律关闭xp_cmdshell功能。日常运维需重点监测三类异常:伪装成Edge更新的新增计划任务、C:\Users\Public目录下的未知文件、CPU使用率突然飙升。
近期多起利用C2框架劫持MS-SQL服务器的攻击报告显示,这类数据库服务器始终是攻击者的稳定目标。
入侵指标(IoC)
| Type | Indicator | Description |
|---|---|---|
| Domain | site.vietnam852[.]com:88 | Campaign file server |
| Domain | ftp.vietnam852[.]com:88 | FTP and registration server |
| Domain | server.vietnam852[.]com:8000 | Gh0st RAT C2 |
| Domain | www.swordaa[.]com:8000 | Gh0st RAT C2 |
| Domain | site.hfgjjkrewjk[.]com | Mining status reporting |
| Domain | site.jiancai008[.]com | Payload hosting |
| URL | hxxp://site.vietnam852[.]com:88/ip.php | Target IP range |
| URL | hxxp://site.vietnam852[.]com:88/2026/2018.sql | Malicious T-SQL |
| URL | hxxp://site.vietnam852[.]com:88/2026/dwm.exe | Brute-force tool |
| URL | hxxp://site.vietnam852[.]com:88/down.exe | Downloader |
| URL | hxxp://ftp.vietnam852[.]com:88/post.php | Host registration |
| URL | hxxp://site.jiancai008[.]com:88/test/winlogon.exe | Gh0st RAT |
| URL | hxxp://ftp.vietnam852[.]com:88/test/MicrosoftEdgeUpdate.exe | XMR miner |
| URL | hxxp://site.vietnam852[.]com/tj/xmr.php?data= | Miner reporting |
| SHA-256 | 8CE2CD98EF6CEEECE8239936E4AEA042C41807F632CD691D5091705BF6C0076D | dllhost.exe |
| SHA-256 | F5444E8E9E9E019693AACB363B7441AC0B8ECFE96A77FD94B9C312A017588EB4 | 2018.sql |
| SHA-256 | 2A0D2889241885D5EA6FE7DD1B1ADC83653A0C07B8AAA1B0832E5F9C0225B379 | go.bat |
| SHA-256 | 79596CF6E267EF5CB658BD97D04E42A41001D36595E370441ADB3C2B5DD5666C | go.vbs |
| SHA-256 | D6E3FD28F479138B336E2C2088AD2E86B7646A163AA453B1703905A4B359070F | sqlcmd.exe |
| SHA-256 | 124774698FD3EDE0800015D19C2BD6C1869D03BBC2E6E8DBE2F69D2978F7F4D0 | dwm.exe |
| SHA-256 | 125D3A0EFE7699BB20397C13F0F4993AD893952727487B4D190E386A5B14C427 | down.exe / Google.exe / payload.exe |
| SHA-256 | 20983573B840447E1AACD6D3F6DD240732B15037D268D6456F0D3C4EC5051CB0 | down.exe / Google.exe / payload.exe |
| SHA-256 | 58DB0CA2054ABE2989412D7A1C8ED16718577F893C196825C848FCD56C7E8F05 | Embedded downloader in 2018.sql |
| SHA-256 | 2A23E10BFC097E98295CBFF8124BD403C4CB677E709B48CCC53D6ACA216C3061 | MicrosoftEdgeUpdate.exe (XMR miner) |
| SHA-256 | DA4128AA5D006E05C58F0D240C2D8E5FB02774B6ACF314F1230059C7A3498724 | MicrosoftEdgeUpdate.exe (XMR miner) |
| SHA-256 | 3F64B0146B323C5716043360E84384A5A197A897F46088DF93A910470A29E1A0 | winlogon.exe (Gh0st RAT) |
说明:所有IP地址与域名均已做去活化处理(例如将.替换为[.]),防止用户意外解析或点击恶意链接。请仅在MISP、VirusTotal或内部SIEM等受控威胁情报平台中还原地址。
Hackers Use 2,700 Passwords to Break Into Microsoft SQL Servers and Deploy Remote Access Malware