 Newshot
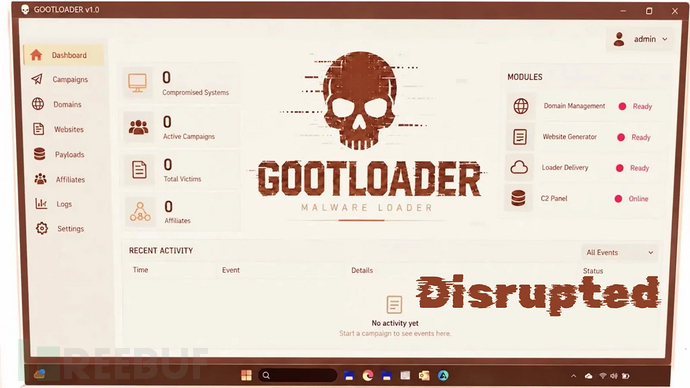
欧洲刑警组织联合国际合作伙伴,摧毁了关联Gootloader、CastleRAT、StealC三类恶意软件的地下基础设施,重点打击支撑勒索软件攻击与数据窃取的恶意软件服务。2026年11月12日,执法部门公布本次终局行动(Operation Endgame)的最新战果:共捣毁235台服务器、257个域名,还从犯罪基础设施中追回640万条受害用户数据集。
本次行动瞄准“网络犯罪即服务”模式。该模式下,犯罪分子提供攻击工具或网络访问权限,供其他攻击者入侵企业网络。这类服务串联起从初始感染到密码窃取、远程控制、勒索软件部署的全攻击流程。捣毁其服务器和域名,可打断攻击链的多个环节,而非仅打击最终的勒索软件载荷。
Gootloader与CastleRAT基础设施被捣毁,阻断前置攻击链路
Gootloader通过被入侵网站(包括遭篡改的WordPress站点)上托管的伪造法律文件诱导受害者访问。执法部门通报称,本次行动共拆除该恶意软件关联的14台服务器、218个域名,清理681个被感染的网站。此前的相关报道披露了Gootloader的搜索投毒技术原理:攻击者伪造论坛页面、操纵搜索结果排名,诱导用户下载恶意JavaScript文件。
这种投递方式会把用户搜索合同、商业协议等普通上网行为,转化为攻击者的入侵入口。恶意代码执行后,Gootloader会向系统投放额外攻击工具。作为恶意加载器,它是勒索软件运营者的重要支撑,攻击者可利用其获取的访问权限筹备后续攻击。
研究人员2025年首次发现CastleRAT,该恶意软件可让攻击者远程控制受感染计算机。本次行动共缴获该恶意软件关联的120台服务器、39个域名。此前的技术分析显示,CastleRAT存在Python和C语言两个版本,具备键盘记录、屏幕截图、剪贴板监控等功能,可帮助攻击者收集敏感信息、维持持久访问权限。
StealC窃密基础设施被捣毁,受害数据将用于风险预警
StealC主要窃取用户密码、保存的登录凭证和数字身份,窃得的数据会被用于诈骗及后续攻击。本次行动共拆除该恶意软件关联的102台服务器。早在2026年6月,欧洲刑警组织就曾开展行动打击StealC,同期处置的还有SocGholish、Amadey恶意软件,可见执法部门对该类犯罪服务保持持续高压打击态势。
值得注意的是,本次通报中三类恶意软件对应的服务器总数为236台,比公布的总战果235台多出1台。执法部门未解释这一差异,目前数据偏差原因尚不明确。域名统计数量则与公布的257个总数完全吻合。这一差异会影响外界对本次行动实际规模的评估。
本次追回的受害数据将同步至Have I Been Pwned、DIVD、CheckjeHack、NoMoreLeaks、Sekoia、Shadowserver、NL-NCSC等平台,用于向受影响用户发送风险告警。欧洲刑警组织下属欧洲网络犯罪中心为本次行动提供情报支撑、资金追踪及受害者通知服务,欧洲司法组织(Eurojust)则协调各国司法部门开展联合行动。
执法部门敦促WordPress站点所有者及时修改登录凭证、启用多因素认证、修补已知漏洞。删除站点内的未知账号、保持系统版本更新,也能降低再次被感染的风险。本次捣毁行动虽然破坏了犯罪团伙的基础设施,但受影响用户仍需主动加固已暴露的账号和系统,防范后续攻击。
Europol Takes Down 235 Servers and 257 Domains Linked to Gootloader, CastleRAT, and StealC Malware