 Newshot

- AI 编码智能体需要的不仅仅是仓库级知识,才能交付可靠的软件。将 Augment 的 Code Context Engine 提供的代码上下文与 Harness 的 Software Delivery Knowledge Graph 提供的交付上下文相结合,有助于智能体理解整个 SDLC 中的依赖关系、生产影响和发布风险。
- 受治理的智能体工作流通过自动化审查、策略门禁、审批和持续验证,将上下文、执行和治理连接起来,确保 AI 生成的变更可以安全发布。
- 虽然更深入的双向上下文共享仍在计划中,但 Harness 和 Cosmos 正在朝着 Autonomous SDLC 的方向构建,让交付证据持续为未来的工程决策提供依据。
上下文悬崖:AI 智能体打开 PR 之后会发生什么
一个 AI 编码智能体可以读取仓库、追踪其依赖关系、编辑十几个文件,并打开一个能通过自身测试的拉取请求。随后 PR 进入交付流水线,而智能体学到的大部分内容都留在了原地。
流水线产生的证据智能体从未看到:构建失败、扫描标记出的存在漏洞的依赖、部署后的延迟回归、追溯到某个看似安全的变更的事故。这些证据本可以改进原始变更并防止下一次失败,但前提是有某种机制将其带回工程工作流。
编写代码往往不再是缓慢的环节。让变更经过构建、测试、安全、部署和运行时才是,而其中每个阶段都是一个风险问题。跨 SDLC 的上下文工程就是将这些环节连接起来的工作。
本文介绍智能体需要哪些上下文,Code Context Engine 和 Software Delivery Knowledge Graph 如何提供其中的两半,以及目前哪些已经可用、Harness 表示哪些已在计划中。
上下文工程:在正确的时间提供正确的信息
上下文工程是选择、组织、检索和维护 AI 智能体在完成任务时所知内容的工作。它涵盖的范围不止于提示词措辞。智能体可能需要架构决策、依赖关系、仓库约定、测试结果、安全发现、部署历史和运行约束。
智能体记忆和上下文工程承担不同的职责。记忆存储跨会话可能有用的内容。上下文工程决定当前任务中放到智能体面前的内容。当检索到的材料过时、相互矛盾或无关时,庞大的记忆存储也无济于事。
Augment Code 在其 2026 年 2 月的 Context Engine MCP 基准测试中测量了检索质量的影响。其最有用的发现与模型选择有关:上下文出色的较弱模型(使用 MCP 的 Sonnet)可以胜过上下文糟糕的较强模型(不使用 MCP 的 Opus)。启用 MCP 的运行还需要更少的工具调用和对话轮次。
该测试运行了 300 个 Elasticsearch 拉取请求,每个请求使用三个提示词,共 900 次尝试,按正确性、完整性、最佳实践、代码复用和未经请求的文档进行评分。加入 Code Context Engine 后,Claude Code 的结果提升了 80%,Cursor 提升了 71%,使用 Composer-1 的 Cursor 提升了 30%。原始文章是在 Opus 4.5 上运行这些测试的,而 Augment 的产品页面现在在 Opus 4.6 下列出了相同的数字。
这些是 Augment 自己在单一代码库上的结果。它们表明检索质量会影响智能体的输出,但并不能预测在你的仓库上能获得多少提升。
问题的两半:代码上下文与交付上下文
仓库展示代码如何运作。它不展示哪些服务对业务至关重要、哪些环境会接收到变更,或者上一次部署做了什么。智能体需要这两类上下文。
代码上下文来自 Code Context Engine,这是 Harness 通过收购 Augment Code 资产一并引入的。它会对代码库建立索引,使 agent 能够找到相关代码及其关系,而不是靠 grep 逐个搜索文件。Harness 的 governed software factory 文章将其描述为对 1 亿行以上代码进行实时索引,包括提交历史以及哪些代码仍处于活跃状态。该文章称,通用文本嵌入对代码帮助不大,因为外观相似的代码往往并不相关,因此 Code Context Engine 使用在代码结构上训练的嵌入模型。它通过 MCP 对外暴露,因此任何兼容的 agent 都可以使用它。
交付上下文来自 Software Delivery Knowledge Graph,这是一个描述软件如何构建、测试、加固、部署和运行的带类型模型。Harness 的 governed software factory 文章报告称,该图谱涵盖 CI、CD、安全、成本和运行时领域的 80 多种实体类型,并称通过该图谱回答一个 agent 问题约消耗 12K tokens,而通过原始 API 则需 250K+ tokens。
底层的估算数据出自 Harness 更早的一篇 knowledge graph 文章。对于这样一个问题——哪些流水线在跨服务和漏洞维度上失败率最高——该文给出:通过原始 MCP API 调用约需 250,000 至 350,000 个输入 tokens 和 5 次以上 LLM 调用,而通过图谱约需 12,000 个 tokens 和 2 至 3 次调用。该文将来源标注为内部基准测试,但未说明方法,因此应将这些数字理解为针对单个查询的数量级示意,而非基准测试结果。
关于 Harness 如何校验图谱给出的答案,参见 validation 文章,其中报告 27 个场景中有 22 个通过验证,覆盖率约 81%。architecture 文章则解释了 schema、同步和声明式查询如何使这些答案具备可重复性。
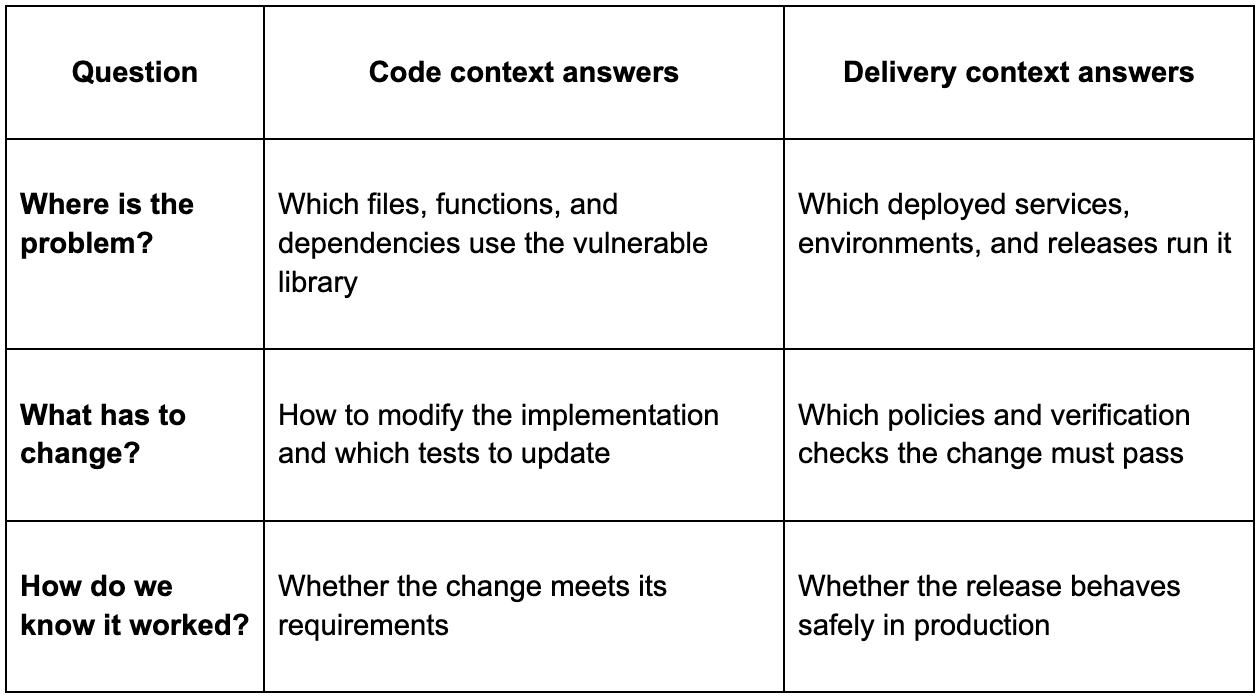
代码上下文解释变更本身。交付上下文解释变更的后果。
当前可用与计划中的功能
2026 年 10 月 8 日,Harness 宣布收购 Cosmos、Code Context Engine 及相关技术。Cosmos 现为 Harness Cosmos Software Factory Agent,可从想法到代码自动化完成工程工作。它加入了 Harness Autonomous SDLC Platform,在该平台中,Software Delivery、Security Testing、Runtime Protection 和 Cost Management 这几个 agent 负责将代码推进到生产环境及更远阶段。
factory 文章目前描述的内容(发布于 10 月 13 日,更新于 10 月 19 日):
- 一次扫描标记出一个严重 CVE,并启动一个 Cosmos 工作流
- 一个 Expert 使用 Code Context Engine 找出该存在漏洞的依赖在何处被导入,然后查询 Knowledge Graph,获取生产环境中受影响的服务的运行情况、其业务关键性以及剩余 SLO 预算
- 修复以 PR 形式提交,由评审者和 Verifier 进行检查
- 每次合并都会触发一条流水线,OPA 策略和审批门禁按服务的风险等级设置
- Continuous Verification 监视每次部署,审计轨迹记录整个过程
将 Code Context Engine 连接到 Software Delivery Knowledge Graph 在公告中被描述为计划中的工作,因此应将这一双向连接理解为方向,而非已交付的功能。Harness 计划实现三条流程:
- 交付上下文流入编码环节,使测试预期、安全要求和部署约束在变更编写之前就对其形成影响
- 代码库理解流入交付环节,使 Harness 的各 agent 能够就依赖、风险以及变更所需的验证做出更好的决策
来自评审、测试、安全检查与部署验证的发现会带着纠正和重新验证该变更所需的证据,回流到工程工作流中
务实的解读是:如今 agent 已可在同一个工作流中使用这两类上下文,而两者之间更紧密的双向连接仍是尚在建设中的部分。
The Agent Harness:上下文、执行、治理
在这篇文章中,agent harness 指的是围绕编码 agent 构建的架构,它使自主工作变得可靠。它包含三层:
- Context 为 agent 提供理解任务所需的代码库、交付和运行时信息
- Execution 协调 agent 与工具,通过可重复的工作流来规划、实现、审查、测试并交付变更
Governance 强制执行访问控制、安全策略、审批和审计追踪,使自主工作始终保持在约定范围内
Harness 的 agent 提供治理层。agent 的建议不授予任何部署权限:policy as code、RBAC、审批门禁、持续验证和回滚决定什么可以继续推进。在受治理的软件工厂设计中,流水线工作在客户自有网络内的 Delegate 上运行,Zero Trust Service 在每项任务运行前对其进行检查。Shell 脚本被解析为 AST 并对照命令允许列表进行检查,容器镜像对照镜像仓库允许列表进行检查,每个步骤对照解析后的流水线 YAML 进行检查。该服务采用失败即关闭(fail to close)的策略,因此如果它不可达,任何操作都不会执行。
AI 代码审查和受治理的流水线回答的是不同的问题。审查告诉你某个 diff 看起来是否正确。受治理的流水线决定该变更是否可以发布,并检查它在发布后的实际表现。
一个 CVE,一个上下文闭环
共享库中的一个严重 CVE 展示了这两类上下文如何结合。这些步骤遵循 Harness 在其受治理软件工厂文章中描述的流程。
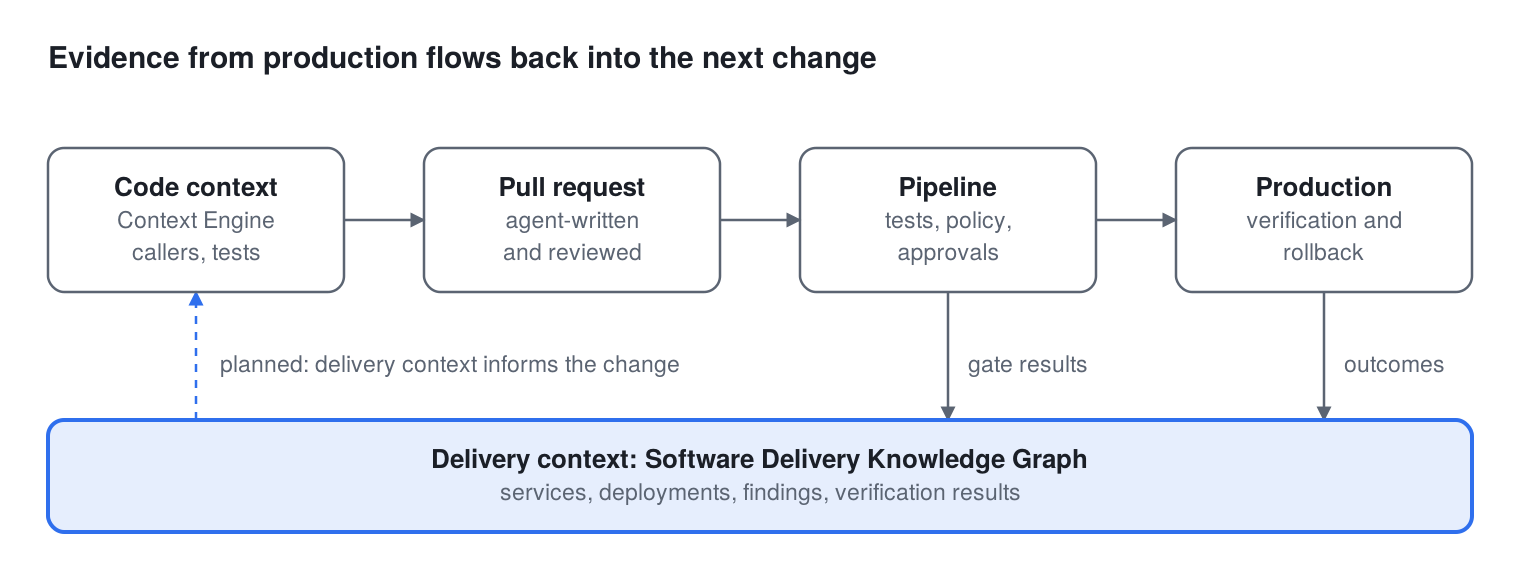
该图展示了四个阶段,下面的第 5 步和第 6 步是经由 Knowledge Graph 的返回路径。实线箭头表示变更进入生产环境,其结果落入 Software Delivery Knowledge Graph。虚线箭头是计划中的链接,让交付上下文为下一次变更提供信息。
- 在代码中确定范围。Security Testing Agent 的扫描会指出依赖项和有漏洞的版本。Expert 使用 Code Context Engine 找出该依赖项在何处被导入、哪些函数调用它,以及哪些测试覆盖它。
- 在生产环境中确定范围。Software Delivery Knowledge Graph 显示哪些受影响的服务在生产环境中运行、哪些是业务关键服务,以及每个服务还剩多少 SLO 预算。同一个库出现在内部工具和面向客户的身份验证服务中,会获得不同的优先级。
- 修复与审查。agent 提出升级方案,更新代码和测试,并在每个受影响的仓库中打开 pull request。审查者和 Verifier 检查正确性、安全性和可维护性。
- 门禁。Software Delivery Agent 的流水线根据服务的风险等级应用策略和审批门禁。未通过强制检查的变更不会继续推进。
- 在生产环境中验证。Continuous Verification 将每次部署与部署启动时捕获的基线进行比较。如果行为出现偏差,流水线会回滚该部署,并附上异常指标和日志作为证据。
- 学习(计划中)。失败的检查、部署结果和运行时发现应成为下一次变更的输入。Harness 的公告将把证据直接返回工程工作流列为其下一步。
这个闭环读作:检测、理解、修复、验证、交付、学习。治理决定哪些步骤无需人员参与即可运行。同样的模式适用于部署失败、回归或反复发生的事件。
各部分在实践中是什么样子
每层一个小例子。前两个来自厂商的文档。第三个在本地进行了测试。
通过 MCP 以本地模式将 Context Engine 添加到 Claude Code(Augment 的快速入门):
        npm install -g @augmentcode/auggie@latest

auggie login

claude mcp add-json auggie --scope user '{"type":"stdio","command":"auggie","args":["--mcp","--mcp-auto-workspace"]}'
对于 CI 及其他非交互式环境,quickstart 添加了一个 env 块,其中 AUGMENT_SESSION_AUTH 取自 auggie token print 的输出。
交付上下文。Knowledge Graph 接受自然语言提问。Harness 的文档给出了示例,例如“过去七天内 payment-api 的哪些生产部署未通过策略评估?”对于结构化查询,Harness CLI 运行 HQL:
harness execute hql:run --query 'find entity "platform:project" | select { * } | limit 10'
部署和策略评估的实体名称来自 hql:grammar。
治理。该策略拒绝任何没有审批步骤的部署阶段,因此 agent 编写的变更无法在无人签字的情况下进入环境。它遵循 Harness 的 Policy as Code quickstart 中的模式:
        package pipeline

deny[msg] {
  input.pipeline.stages[i].stage.type == "Deployment"
  not stages_with_approval[i]
  msg := sprintf("Deployment stage '%s' has no HarnessApproval step", [input.pipeline.stages[i].stage.name])
}

stages_with_approval[i] {
  input.pipeline.stages[i].stage.spec.execution.steps[_].step.type == "HarnessApproval"
}
将其添加到 Pipeline 实体上的 Policy Set,在 On Run 时评估,失败行为设为 Error and exit。对于部署阶段仅包含 ShellScript 步骤的 pipeline,它返回 deny 消息。在该阶段添加 HarnessApproval 步骤后,它返回空列表。我们用 OPA 0.70 检查了这两种情况。
团队在信任 agent 之前应评估什么
编码 agent 可以在不理解生产风险的情况下生成看似合理的补丁。pipeline 可以报告成功,却无法证明应用满足其运行目标。incident agent 可以根据相关性提出根因。每个缺口都源于缺失的上下文或缺失的验证,而仅靠更强的模型无法弥合任何一个。
一个可靠的自主工作流回答三个问题:
- agent 能否理解当前情况?它需要当前的代码和交付上下文。
- 它能否在边界内行动?权限、策略和审批规则限制它可以做什么。
- 组织能否验证结果?测试、部署检查、运行时信号和审计轨迹提供证据。
风险等级决定一项变更获得多少自主权。在 Cosmos 设计中,低风险 PR 可以路由到策略门控的自动审批,而较高风险的 PR 则等待人工处理。自动审批可以按变更类别逐步扩大。
factory 文章给出了确切的自动审批规则以及 Cosmos 团队自己的合并和回滚数字。这些是内部、供应商报告的数据,因此阅读时请留意这一点。评判一个 AI 编码 agent 不应只看它生成补丁的速度。要问它能否:
- 检索变更所涉及的架构和仓库上下文
- 识别变更影响的服务和依赖
- 使用安全和交付证据来排定工作优先级
- 在明确的权限和策略边界内运作
- 产生可测试、可审查、可追踪的变更
- 利用验证结果改进后续工作
强大的模型、大上下文窗口和专用 agent 只覆盖了问题的一部分。其余部分是一个跨越 SDLC 连接上下文、执行、治理和证据的架构。
从哪里开始
Cosmos 现已可用。选择一个工作流,例如将工单转化为经过审查的 pull request,并针对你已有的交付 pipeline 运行它。Harness agents 将变更带到生产环境,无论它由哪种编码工具编写,Harness Developer Hub 涵盖了交付侧。
要使用你自己的 agent 试用 Context Engine,Augment 2026 年 2 月的文章描述了两种 MCP 模式。本地模式将 Auggie CLI 作为 MCP server 运行,适合活跃开发。远程模式连接到托管的 MCP,以获取跨所有仓库的上下文。设置方法见 Augment 的 MCP 文档。
Animesh Pathak
Animesh Pathak 是一名 Developer Relations Engineer,重点专注于 Database DevOps、API、测试和开源创新。
像 {{NAME_ab12cd34}} 这样写出的值是真实值的占位符。请完全按照书写原样使用它们,无论是在回复中还是在工具调用中:它们会在任何内容运行之前被替换为真实值。不要要求验证它们,也不要用示例替换它们。