 Newshot
文章标题:重访 Leander 诉瑞典案与 Big Brother Watch 案
正文: 欧洲各国政府正蓄势待发,准备增强其大规模监控能力。而《欧洲人权公约》是对其野心的一种制约。在本文中,我希望着重介绍欧洲人权法院(ECtHR)近期的判例法,并结合当前网络安全与人工智能的发展来解读这些案例法。这种解读可能对今后评估 SIGINT 及其他大规模数据收集项目具有参考意义。因为几年前看似合理的做法,如今可能已不再合理。
简要版本:许多欧洲政府机构收集并存储与人们私人和家庭生活相关的大量数据。这些数据的大部分永远不会有用或被使用,但其中极小一部分可能被选中用于进一步处理和情报工作。欧洲人权法院长期以来主张,仅仅存储和收集此类数据就已构成对第八条权利的侵犯;2021 年该法院认为,这种侵犯是真实存在的但尚可管控,因为尚未有人在查看这些数据。在本文中,我认为到了 2026 年,即便只是收集和存储数据,风险也已大幅增加且可被证实。机构被黑客攻击并泄露机密数据的想法不再遥不可及,立法者和法院应当重新校准对机构托管大量可能被泄露或在云平台上共享的数据所带来的风险的评估。同样,代表美国政府运营的数据收集设施已被证实遭到与中国相关的行为体入侵,凸显了仅仅收集数据所涉及的风险。法院和立法者应考虑这一不断变化的格局,并要求强有力的技术监督。最后,某些国家试图将“仅仅存储”制度扩展至“仅仅黑客攻击和安装监控软件”的做法,应当受到严厉审视。
《欧洲人权公约》第八条:
1 人人有权享有使自己的私人和家庭生活、住所和通信得到尊重的权利。
2 公共机构不得干预上述权利的行使,但是,依照法律规定的干预以及基于在民主社会中为了国家安全、公共安全或者国家的经济福利的利益考虑,为了防止混乱或者犯罪,为了保护健康或者道德,为了保护他人的权利与自由而有必要进行干预的,不受此限。
这两句话引发了数百甚至数千页的相关讨论,例如在实用出版物《〈欧洲人权公约〉第八条指南》中(具体见第 680 段左右)。
就本文而言,“民主社会中所必需”这一概念至关重要。法院在 Gillow 诉英国案中解释道:
必要性的概念意味着紧迫的社会需求;特别是,所采取的措施必须与所追求的合法目的相称。
在 Leander 诉瑞典案中,法院指出:
然而,法院承认,国家当局享有一定的判断余地,其范围不仅取决于所追求合法目的的性质,还取决于所涉干预的具体性质。在本案中,被诉国保护其国家安全的利益必须与对申请人私生活受尊重权利的干预的严重程度相权衡。
因此,如果确有必要,对私生活和通信受尊重权利的干预是允许的,且可接受的干预程度随着国家(国家安全)利益的严重性而提高。
定向监控与大规模监控
重访 Leander v Sweden 与 Big Brother Watch
当进行第8条权衡时,显然一个国家可以对谋杀嫌疑人进行全面监控。将此人定罪(如果确有罪!)并让其不再出现在街头,存在紧迫的社会需要。这通常在国家法律中通过规定(比如说)对可判处超过 x 年刑罚的犯罪可授权进行电话监控来体现。
除了这种针对性监控之外,许多国家还拥有情报、警察、军事和安全机构,它们也进行大规模监控和数据收集,而被捕获和/或存储的几乎全部数据与任何正在进行的犯罪或令人担忧的活动毫无关系。这些机构获授权对这些数据进行分析,并从中挑选特定片段作进一步审查,目的都是为了增强(国家)安全。
很难将这种大规模数据处理与第8条协调起来。你如何为收集和存储大量关于未涉嫌任何(未来)犯罪的人的数据提供正当理由?在 ECtHR 判例中,逐渐形成这样一种理论:处理数据所造成的侵害取决于对该数据进行的审查程度,并且最初可能非常有限,以至于大规模收集和/或存储数据是可以接受的。有人可能会认为,这一理论是事后形成的,目的是以某种方式使历史上和现有的批量拦截制度合法化。
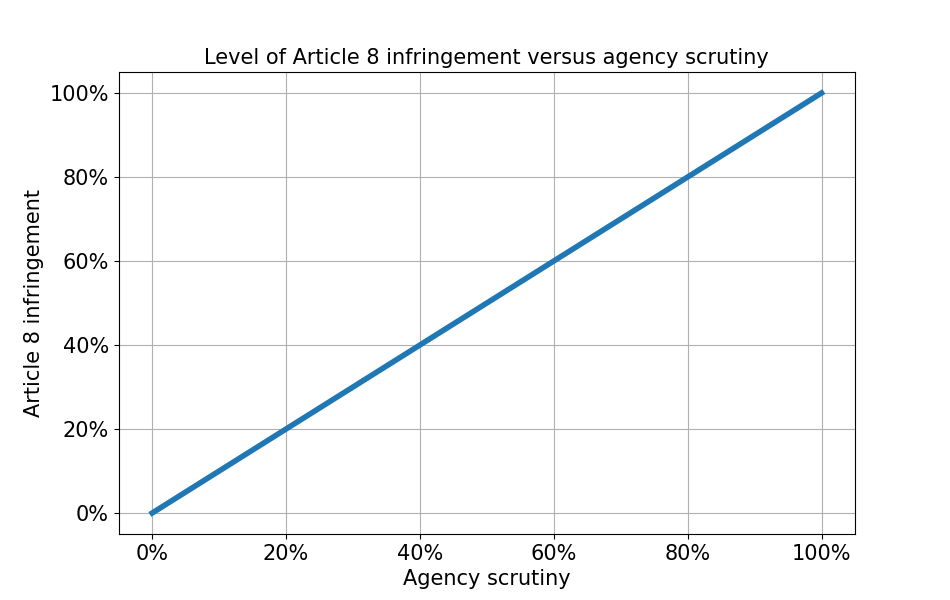
在 Big Brother Watch and Others v. The United Kingdom 第325段中,大法庭提议将处理过程分为四个阶段:
(a) 拦截通信及相关通信数据并初步保留(即属于被拦截通信的流量数据);(b) 对已保留的通信/相关通信数据应用特定选择器;(c) 由分析人员审查选定的通信/相关通信数据;以及 (d) 随后保留数据并使用“最终产物”,包括与第三方共享数据。
大法庭还指出,“第8条适用于上述每个阶段。虽然初步拦截随后立即丢弃部分通信并不构成特别重大的侵害,但随着大规模拦截过程的推进,对个人第8条权利的侵害程度将会增加”。
当我们从 (a) 推进到 (d) 时,对通信的审查和对第8条权利的侵害都会增加。以图表形式表示:
在 Big Brother Watch 案中,大法庭还重申了 Leander 案裁决中的一个关键见解:
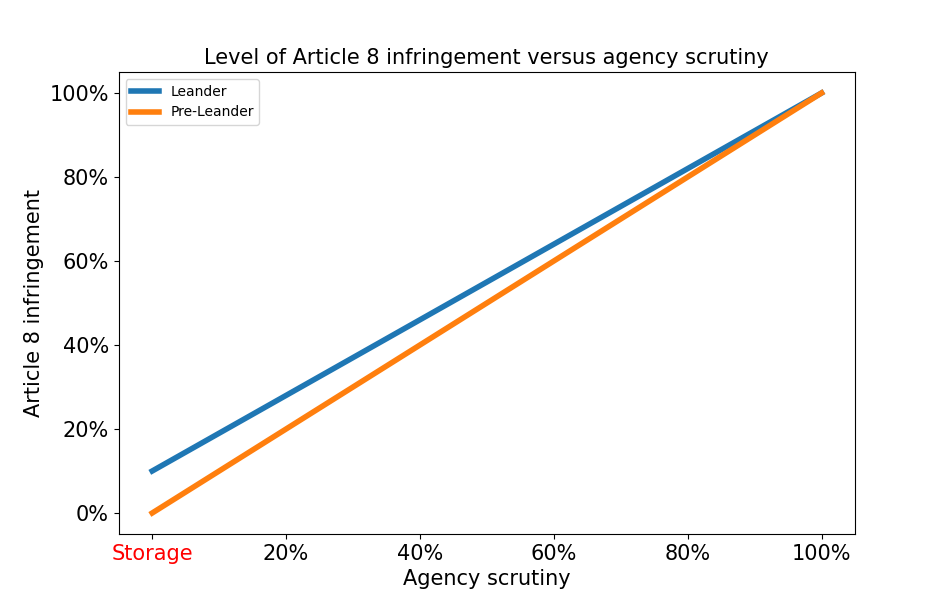
在这方面,法院已明确指出,即使仅仅存储与个人私生活有关的数据,也构成第8条意义上的干预
这为国家需要进行的权衡设定了一个有用的下限:即使数据只是被存储,也已经构成对第8条所保护权利的干预。这意味着,仅仅存储与某人私生活有关的数据始终需要正当理由,并且至少需要某种“紧迫的社会需要”才能使其具有正当性。
以图表形式表示如下:
那么,“仅仅被存储”的数据如何侵害权利?原因有很多:
- 内部滥用可能性:可获取的数据可能被用于
- 寒蝉效应“监控与人权的寒蝉效应:来自乌干达和津巴布韦定性研究的见解”,《人权实践杂志》,第16卷,第1期,2024年2月,第397–412页:如果人们知道自己的数据被记录和存储,就会注意言辞并自我限制言论自由
- 政权更迭:我们不知道未来谁掌权,如果是非民主倾向的权力,掌握公民的所有数据可能会以不良方式帮助他们
一位警官最近对我说,他不担心单纯的数据泄露,因为他没什么可隐瞒的。我要补充的是,说这种话相当自私,因为事实上许多人确实有重要的东西需要隐藏。例如,最近荷兰的T-Mobile/Odido数据泄露,如果你正试图向施虐的前任隐藏新地址,这可能极为有害。
顺便说一句,基于一种流行理论——仅仅捕获和存储数据本身只是轻微干涉——一项拟议的荷兰新情报法包含了监管极轻的权力,可以入侵手机和电脑,甚至在其上安装监控软件。监管制度如此宽松,以至于个别团队负责人就可以授权这种“预黑客”行为。荷兰机构只有在黑客行为产生意图进入分析阶段的数据后,才需要常规监督批准的许可。
1987年以来发生了什么变化
1987年的Leander案涉及的是物理(纸质)文件,这些文件被锁存在瑞典的国家安全设施中,数据不太可能被盗、泄露或在线出售。即便如此,法院仍裁定这些数据构成需要正当理由的侵权行为。
尽管情报机构此前曾遭受渗透和数据泄露,但此类事件很少见。泄露通常涉及特定的高价值数据,与调查目标相关,而非大多数人口。然而值得注意的是,2015年美国负责协调安全许可的机构的文件被整体黑客攻击,泄露了数百万美国人最私密的细节(和指纹),显然流向了中国2015年美国人事管理办公室数据泄露,维基百科。
截至2026年,几乎所有数据都存储在计算机中。而且,这些数据越来越多地存储在网上或云端,甚至在军队、警察以及令人震惊的情报机构中也是如此“德国情报机构依赖谷歌”,Tagesschau,2026年10月26日。
AI驱动的黑客攻击的出现导致安全弱点的发现大幅增加“AI正在加速和放大威胁:必须立即采取行动”,荷兰国家网络安全中心。这些弱点正在被解决,但这跟不上新弱点的发现速度“新报告警告,攻击者利用AI的速度快于防御者的跟进速度”,Booz Allen Hamilton via Cyberscoop。因此,尤其是较旧的系统面临被入侵的风险。各国政府自己也敲响了警钟,因为他们发现自己无法跟上最新威胁“AI发现的漏洞引发安全恐慌后政府网站下线”,路透社。
因此,“仅仅存储”的数据泄露风险已大大增加。这不再是关于保存在保险库中的纸质文件。而是关于将数据存储在正被到处黑客攻击的平台上。
额外风险:收集
甚至在数据的“单纯存储”开始之前,就必须先收集数据。收集此类数据必然涉及与外部世界通信,特别是如今已被(国家)行为者大量渗透的外部网络。这意味着数据的“单纯收集”已经是一种风险。引用维基百科:
2024年8月27日,The Washington Post 报道称,美国至少两家主要互联网服务提供商已被中国黑客攻陷。后来有报道称,这些黑客影响了美国至少九家电信公司,包括 AT&T、Verizon、Lumen Technologies 和 T-Mobile,并且还影响了其他数十个国家。[…] 这些黑客还能够访问用于进行法院授权窃听的窃听系统。此次攻击后来被归因于与中国国家安全部(MSS)有关联的 Salt Typhoon 高级持续性威胁行为体。[..] 这些黑客获得了几乎完整的被窃听电话号码列表。
这一威胁如此巨大,以至于美国政府建议人们使用“加密消息应用”,而不是电话通话。
来源:New York Times
后来,美国政府与大多数西方情报机构一道,发布了一份指南“Countering Chinese State-Sponsored Actors Compromise of Networks Worldwide to Feed Global Espionage System”,由一大批情报与安全机构编写,说明了“Salt Typhoon”这一中国行为体攻陷电信公司的多种方式,包括窃听接口。
再举一个例子,荷兰三大电信公司均被发现其供政府使用的窃听设施存在严重安全漏洞(Vodafone Ziggo、KPN、Odido/T-Mobile来自荷兰数字基础设施管理局 RDI 的报告 )。
由此产生的结果是,第三方已经可证明地通过我们或许可称为“单纯收集能力”的行为,获取了受保护的私人和家庭生活。
因此,恭敬地说,在2026年,我们可以不同意法院在2021年的表述:“初始截取随后立即丢弃部分通信内容,并不构成特别重大的干涉。”如今,在实践中,这种截取(能力)确实构成重大风险。
法院关于实施的表述
在 Podchasov v. Russia 案中(具体为第80段),法院已经明确,技术细节在判断对个人私人通信的侵害是否与目的相称时极为重要。
对于“单纯存储数据”,这可能意味着各国应在其程序中以与2026年严峻的信息安全态势相称的方式保护数据。这意味着机构不能只是声称他们对数据非常小心,而应以可证明的方式实施最佳实践,努力防止其数据泄露或被窃取。如果它们不能以可证明的方式做到这一点,那么即使只是在一定期限内存储任何可能涉及侵权的数据,也可能不再相称。
同样,鉴于上文所述在单纯收集数据过程中安全松懈的例子,机构必须能够证明已尽最大努力,不使截取过程本身成为风险因素。
无论是收集数据
文章标题:重访 Leander 诉瑞典案与 Big Brother Watch 案
正文: 此外,仅仅为了收集此类数据并加以存储而搭建基础设施本身,已被证明是一个重大风险因素。这两个因素导向了下面的“侵权图谱”:
请注意,侵权行为从收集和存储阶段就已经开始
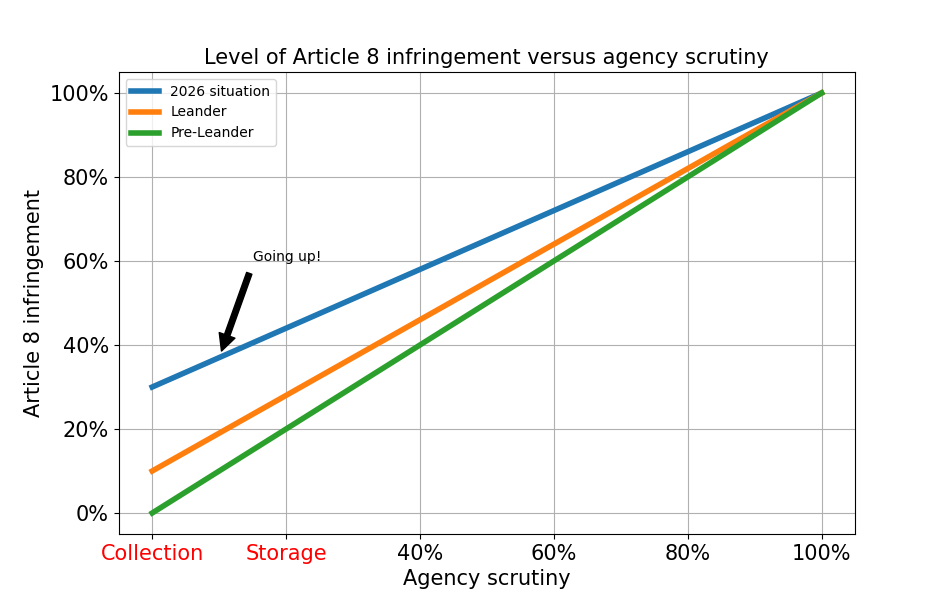
任何法院,无论是国内法院还是 ECtHR 本身,在进行国家保护其(国家安全)利益的需要与尊重私人和家庭生活及通信的权利之间的权衡时,都应当充分考虑这两个因素。
反过来,正在改造其大规模拦截/国家安全框架的国家——新的荷兰情报法走得太远,Bits of Freedom 违宪?德国情报机构将获得更多权力,Deutsche Welle——最好不要在技术和法律监督两方面吝啬。法院很可能会将“监督的技术质量”作为一个因素纳入考量,尤其是当它们希望坚持那种将大规模筛选和数据存储视为“并非特别具有侵权性”的模式时。
法院很可能会注意到外部事态的发展,并就仅仅大规模收集和存储数据的相称性得出新的结论。无论如何,我当然希望它们会这样做!
关于(真正)技术性监督的一些说明
当我担任荷兰情报与安全机构监管权力委员会的成员时,我的任务是连接技术与法律现实。我深情地回忆那段时光,也希望这篇文章,与我以前的工作类似,有助于更好地理解(大规模)拦截的判例与法律。
值得注意的是,荷兰的这个委员会(迄今为止)由(前)法官组成,但也设有一名全职技术成员(就像我当年那样),以确保关于复杂黑客或拦截行动的决策由一个充分知情、完全理解所发生情况的委员会做出。这名技术成员作为“非司法机构”(用 ECtHR 的话说)的一部分运作,但不需要具备正式的法律背景。
我可以向所有必须对情报与安全机构进行监督的法院或非司法同等机构推荐这种设置。仅有技术支持是不够的。技术知识必须 100% 强制性地、不可或缺地成为法院或委员会的组成部分。
在 2026 年,主张这样的法院或委员会应完全由法律专业人士领导,实在是很奇怪。
延伸阅读
- Big Brother’s Little, More Dangerous Brother(Mark Klamberg),对 Centrum för Rättvisa 诉瑞典案的分析——关键引文:“缺乏适当的[由法院进行的]审查可以用多种方式解释,包括可能缺乏技术知识,以及认为国家安全最终是行政部门而非法院的事务。这就引出了一个问题:当国家出于国家安全原因进行监控时,国内和国际法院是否能够行使有效控制”
像 {{NAME_ab12cd34}} 这样写出的值是真实值的占位符。请完全按照所写的方式使用它们,无论是在回复中还是在工具调用中:它们会在任何东西运行之前被填入真实值。不要要求验证它们,也不要用示例替换它们。