 Newshot
微软FORGE实验室采用AI驱动的扫描系统,在Linux内核中发现59个安全漏洞,部分漏洞已潜伏超过20年未被发现。
截至目前,相关工作已促成33个CVE编号分配,微软已证实其中8个漏洞存在可利用的本地root提权PoC。
研究团队使用代号为MDASH的工具开展扫描,扫描周期为2026年5月下旬至6月中旬,整个项目由一名全职研究员和一名实习生牵头,历时三个月完成。
目前已有38份漏洞报告对应的修复补丁合入Linux内核主线,这一成果也让今年本就繁忙的内核安全工作再添进展。
其他团队此前也展示过AI挖掘漏洞的效率,例如OpenAI的GPT-6 Cyber模型就曾生成数百个可实际运行的Linux漏洞利用程序。但微软此次报告的不同之处在于,它同时展现了AI完成初步扫描后,仍需要大量人工投入完成后续工作。
微软研究人员在题为《59份Linux内核漏洞报告带来的经验》(Lessons from 59 Linux Kernel Bug Reports)的博客文章中披露了这些漏洞及挖掘流程。发现漏洞只是相对简单的环节,确认漏洞、梳理原理、推动修复需要耗费远多于此的时间。
多轮校验筛除误报,漏洞最长潜伏21年
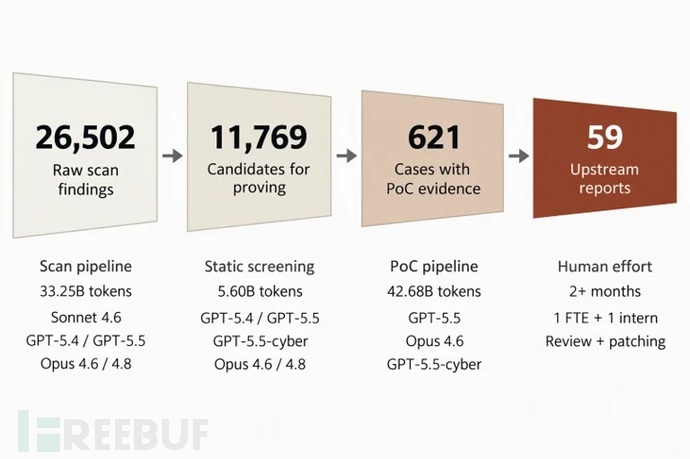
MDASH在两台服务器上运行约两周,共产出26502条原始发现结果。其中大量结果可信度低或为误报,团队通过置信度评级和额外筛查Agent过滤低置信度结论,将候选池缩减至11769个。
随后,AI Agent在名为QEMU的测试环境中尝试复现每一个候选漏洞。专家再对其中存在PoC证据的621个案例进行审核,梳理漏洞根因、合并重复案例,并为Linux社区准备上报报告。
代码扫描环节主要使用Sonnet 4.6、GPT-5.4、GPT-5.5模型,漏洞复现环节主要使用GPT-5.5,搭配Opus 4.6、GPT-5.5-cyber模型。
最终621个案例中仅有59个(占比9.5%)成为公开漏洞报告。约266个案例与其他案例存在共同根因,可通过同一个补丁统一修复;163个案例因安全影响较低被剔除;另有133个案例已被其他人员上报或修复。
扫描至报告工作流(来源:微软)
这些漏洞的存在时间普遍较长。已上报漏洞平均在内核中潜伏8.1年,其中6个已存在15至19年,3个存在时间至少达20年。
存在时间最久的是cls_u32移位越界漏洞,编号为CVE-2026-74544,已潜伏至少21年。此前也曾出现过类似长期隐藏的漏洞,例如潜伏约15年未被发现的GhostLock Linux内核漏洞。
8个漏洞可本地提权,修复周期最长超百日
目前已分配的33个CVE中,有24个评级为高危及以上,即CVSS v3.1评分不低于7.0。其中8个漏洞已在实验室环境中验证存在可利用的本地root提权路径,部分漏洞的利用需要非默认配置或关闭防护机制,多数属于释放后重用漏洞——即内核在内存被释放后仍继续调用该段内存。
微软详细披露了CVE-2026-64563的细节,这是存在于内核共享可伸缩哈希表rhashtable中的一行代码漏洞。
2018年的一次代码改动在哈希表遍历暂停时保存了指针,但其中一个恢复路径忘记清空该指针。如果遍历暂停期间哈希表被调整大小、对应表项被释放,内核后续就会读取已释放的内存。
该漏洞隐藏了8年未被发现,因为同一次遍历过程中需要同时满足三个罕见条件才会触发。多数代码可以一次性完成遍历,因此该问题几乎不会意外触发。
上游的修复方案仅需添加一行代码,清空失效指针即可。
该漏洞的实际风险取决于调用rhashtable库的代码模块。可被利用的调用方是Netlink套接字诊断模块,在标准内核配置下,无特权的本地用户即可访问该模块。
本地攻击者可以暂停列表遍历、释放对应套接字、植入伪造指针,实现有限的64位内存写入。这一能力足以在Linux系统以及开启SELinux强制模式的Android设备上完成权限提升。
NebuSec的Yuan Tan和Frank Wu也参与了该漏洞的研究,其中Tan独立发现了这一问题。
管理员如果想了解这类漏洞的被利用方式,可以参考此前的nftables提权漏洞——该漏洞同样通过释放后重用问题实现root权限获取。这类漏洞都需要本地访问权限才能利用,攻击者通常先通过窃取登录凭证或攻击其他存在弱点的服务获取本地访问权限。
当前漏洞挖掘与修复环节的人力投入严重失衡。此次上报59个漏洞共耗费超过4人月的工作量,五个月过去仅有38个修复补丁被合入主线。
其中半数补丁首次提交就被接纳,其余需要经过1到4次修订。从首个公开补丁发布到正式合入主线版本的中位周期为41天,最长可达108天。
Linux内核维护者通常要求每份漏洞报告附带可正常运行的补丁。AI Agent可协助起草初始修复方案,但仍需人工完成审核,并与维护者沟通协调。
大量真实漏洞的集中上报会让漏洞研究人员和内核维护者都不堪重负,因此研究团队应优先聚焦高危问题。此次扫描仅覆盖了内核的一小部分区域,内核中大概率仍存在更多未被发现的漏洞。
入侵指标(IoCs)
| CVE编号 | 所属模块 | 漏洞类型 |
|---|---|---|
| CVE-2026-64554 | net/ipv6 | 桥接IPv6分片处理中的释放后重用漏洞 |
| CVE-2026-64563 | lib/rhashtable | 哈希表遍历过程中的释放后重用漏洞 |
| CVE-2026-64580 | net/ipv6 | IPv6 IPsec路由中的引用计数下溢漏洞 |
| CVE-2026-74561 | net/ipv4 | 下一跳替换过程中的释放后重用漏洞 |
| CVE-2026-74562 | net/ipv4 | 下一跳替换过程中的释放后重用漏洞 |
| CVE-2026-89789 | drivers/net | GTP隧道驱动中的释放后重用漏洞 |
| CVE-2026-98222 | security/keys | 加密密钥更新中的堆缓冲区溢出漏洞 |
| CVE-2026-98364 | net/xfrm | IPsec路由中的释放后重用漏洞 |
注: 文中涉及的IP地址和域名均已做无害化处理(例如将.替换为[.]),防止意外解析或触发超链接。请仅在MISP、VirusTotal或自身SIEM等受控威胁情报平台中恢复原始地址。
Microsoft Discovers 59 Linux Kernel Security Bugs Using AI, Including Flaws Hidden for Over 20 Years