 Newshot
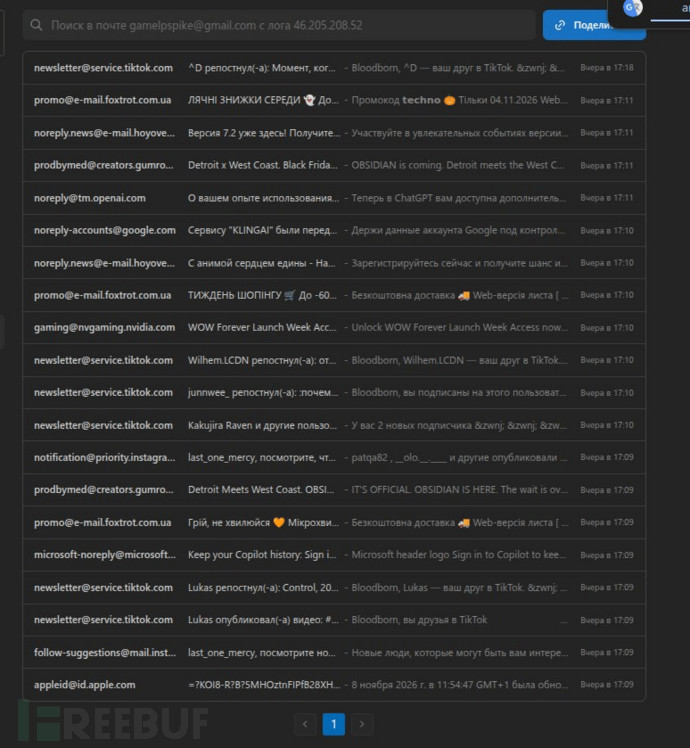
近期有黑客工具开发者在地下渠道推广一款Gmail窃密功能,月费定价1000美元,声称即便受害者修改密码、撤销会话,攻击者依然可以持续访问邮箱。目前该功能的实际效果尚未得到独立验证。
Remus推邮箱持久访问功能,企业版月费千美元
Hudson Rock发布的报告写道:“Remus Stealer正在向犯罪分子兜售一种能力,可直接通过被盗设备记录打开已失陷的Gmail收件箱。其最新宣传的功能更进一步:运营者声称,即使用户修改密码或撤销会话,访问权限依然不会失效。”
Remus Stealer是一款信息窃取器,也就是专门从受感染设备上窃取数据的恶意软件。按照宣传,攻击者可以直接在被盗设备的控制面板中使用可搜索的收件箱功能。Hudson Rock表示,团队已经采访过该工具的开发者和一名实际使用的客户,后者提供了功能截图,其中包含邮件内容、时间戳,以及将邮箱共享给其他攻击者的控制按钮。
如果这一宣传属实,带来的风险将远不止单个Gmail邮箱失陷。攻击者可以读取邮件中的密码重置链接和验证码,进而接管该邮箱绑定的所有其他在线账号。由于绝大多数互联网服务都支持通过Gmail重置账号密码,这一功能的潜在危害极大。
报告还提到:“在已披露的1.3.9版本公告中,Remus宣传其无需收集浏览器Cookie文件即可拦截邮箱验证码,声称修改密码、撤销会话都无法阻断其访问,同时还推出了可共享的邮箱链接功能。该功能仅向企业版用户开放,主销售帖中该版本的订阅价格为每月1000美元。所谓共享功能,是指攻击者可通过该服务将已经拿下的收件箱权限开放给其他运营者。现有资料并未显示受害者点击这类链接就会被感染。”
实现机制尚未公开,功能有效性未获验证
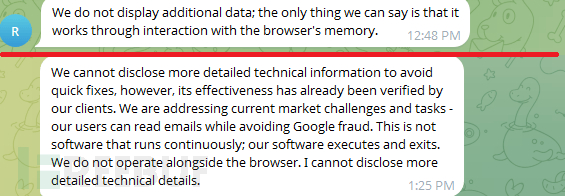
目前该工具的具体工作机制仍不明确。Hudson Rock确认Remus Stealer不会窃取浏览器Cookie,开发者仅声称修改Gmail密码不会阻断访问,但始终没有公开具体技术细节。开发者只提到恶意软件会与浏览器内存交互,但这一说法无法解释为何密码修改、会话撤销后访问权限依然有效。
Hudson Rock推测,Remus可能在受害者通过浏览器登录Gmail时,获取或生成了一个授权令牌。只要Google仍然认可该令牌的有效性,即便恶意软件已经停止运行,远程组件依然可以凭借这份授权访问用户邮件。Tom’s Guide报道称,该工具可绕过Google的反欺诈检测,该媒体已就此事联系Google寻求置评。
但多家媒体的报道指出,该功能的实际效果存在诸多不确定性。CyberInsider表示,Hudson Rock尚未证实该工具确实能在用户修改密码后保持访问,也没有确认该功能利用了Gmail的相关漏洞。Hudson Rock并未开展受控测试,无法证明在用户修改密码、撤销现有会话、移除第三方应用访问权限后,Remus依然可以访问新收到的邮件。Cybernews提到,开发者将该功能描述为Gmail 0Day,但尚无第三方独立复现验证这一说法。
主要瞄准企业高价值目标,用户需做好基础防护
该工具的商业模式已经较为清晰。CyberInsider确认,这款邮箱持久访问功能仅在企业版中提供,订阅价格为每月1000美元,支持生成可共享的邮箱链接,方便攻击者将已经拿下的收件箱权限转交给其他同伙。Remus Stealer运营者推出的MaaS共分为三个订阅档位:基础版每月250美元,专业版每月500美元,企业版每月1000美元。
这类持久访问的宣传并非首次出现。2023年末,名为PRISMA的开发者曾披露一款利用程序,通过操控令牌与账户ID对重新生成持久化Google Cookie,随后Lumma恶意软件便利用该能力,实现了密码重置后仍保持账号访问的效果。不过这只是历史先例,无法作为Remus功能有效的证据,因为后者的实现机制目前完全未知。Hudson Rock依然将修改Google密码作为账号失陷后的核心恢复步骤,同时建议受害者全面排查攻击者可能保留访问权限的其他路径。
该工具主要面向“企业”客户营销,普通个人用户不太可能成为攻击目标,预计其主要攻击对象为各类组织机构和高知名度个人。Hudson Rock建议,账号失陷的用户首先要断开并清理受感染的电脑,再操作其他可信账号;随后使用干净设备修改所有失陷账号的密码,检查账号的已登录设备列表,移除可疑会话和第三方应用访问权限。
Hudson Rock还提醒用户检查Gmail设置是否存在未授权修改,同时做好所有绑定该失陷邮箱的其他账号的安全防护,避免攻击者通过验证码或重置链接接管这些账号。常规基础防护措施依然有效:警惕内容紧急、存在拼写错误或发件地址可疑的钓鱼邮件,保持杀毒软件版本更新。Tom’s Guide认为,如果该工具的实际效果真如开发者宣传的那样,Google大概率会推出额外的Gmail安全防护机制。
目前所有相关信息都仅来自厂商的营销宣传,虽有客户提供的截图和Hudson Rock的初步调查作为支撑,但并不能证明Gmail本身存在已确认的安全漏洞。一个关键细节可以让用户稍感安心:攻击者必须先感染受害者的设备、拿下初始邮箱权限,才能使用这款持久访问工具。
报告总结道:“Remus正在宣传其集成的邮箱读取能力,已有客户为其声称的持久访问效果背书。目前最合理的推测是,该工具复用了终端失陷期间获取或建立的访问权限。现有证据既未明确其具体实现机制,也无法证明用户完成全面账号恢复后,攻击者仍能访问新收到的邮件。”
Hackers Advertise a $1,000 Gmail Tool That Allegedly Survives Password Resets