 Newshot
Qlik Sense服务器遭定向攻击,活动关联CACTUS过往行动
2026年10月,研究人员观测到威胁行为者针对多环境下的Qlik Sense服务器发起攻击,尝试投放PowerShell反弹Shell命令,但未取得成功。
Cynet旗下CyOps与研究团队表示,他们在2026年10月监测到相关可疑活动,攻击针对数名欧盟地区客户,整个时间窗口仅三分多钟。
经分析,该活动与Arctic Wolf 2023年11月记录的一场攻击行动存在部分特征重叠。当时,与CACTUS勒索软件运营方关联的威胁行为者,将Qlik Sense当时新披露的漏洞武器化,获取目标环境的初始访问权限。
Qlik Sense已于2023年8月至9月间为此次涉及的所有漏洞发布补丁,这些漏洞影响Windows平台的Qlik Sense Enterprise,具体包括:
- CVE-2023-41265(CVSS评分9.6):HTTP隧道漏洞,可导致权限提升,攻击者能够在托管存储库应用的后端服务器上执行HTTP请求。
- CVE-2023-41266(CVSS评分8.2):路径遍历漏洞,未经身份验证的远程攻击者可创建匿名会话,向未授权端点发送HTTP请求。
- CVE-2023-48365(CVSS评分9.6):未经身份验证的远程代码执行漏洞,成因是HTTP头校验不当,攻击者可通过HTTP隧道请求提升权限,在后端服务器上执行HTTP请求。
值得注意的是,CVE-2023-48365(又名DoubleQlik)是针对CVE-2023-41265的补丁,并未完全修复原漏洞。
在2023年11月的CACTUS勒索软件攻击行动中,研究人员观测到威胁行为者利用上述漏洞建立立足点,下载额外载荷,通过部署ManageEngine统一终端管理与安全平台(UEMS)、AnyDesk、Plink实现持久化驻留与远程控制。
攻击投递PowerShell反弹Shell,可实现持久化与跨平台侦察
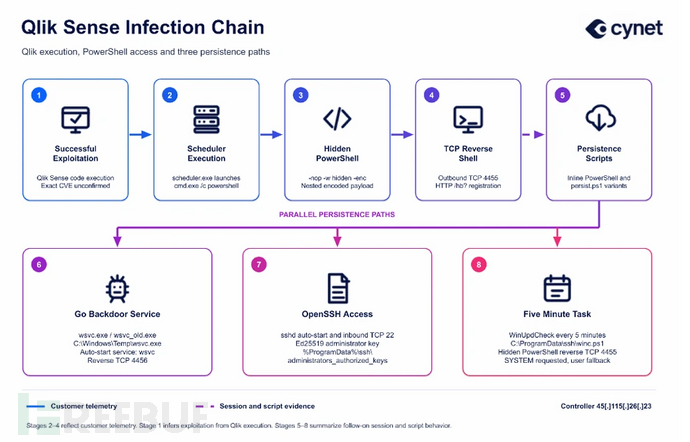
Cynet监测到的最新攻击活动使用了包含单行反弹Shell的PowerShell命令,会连接45.115.26[.]23的4455端口。目前暂未明确攻击者入侵Qlik Sense服务器所利用的具体漏洞。
该安全厂商表示:“该命令通过scheduler.exe进程执行,与2023年CACTUS组织针对Qlik的入侵活动特征相似。”
尽管攻击者投放反弹Shell的尝试已被拦截,但Cynet在受控环境中对该反弹Shell进行测试后发现,攻击者可通过这个交互通信通道开展侦察活动,并投递用于实现持久化的PowerShell脚本。
持久化通过Go语言编写的Windows反弹Shell实现,该Shell会连接45.115.26[.]23的4456端口。攻击者后续会通过这个后门查找正在运行的Apache ActiveMQ相关进程。在Linux环境下,该恶意软件还会尝试收集系统信息,读取/etc/shadow与/etc/passwd文件。
该PowerShell脚本的另一个变种会尝试安装OpenSSH,创建名为“WinUpdCheck”的计划任务,每隔五分钟启动写入路径C:\ProgramData\ssh\winc.ps1的PowerShell反弹Shell。
Cynet表示:“如果sshd服务不可用,脚本会从攻击暂存服务器下载OpenSSH-Win64.zip压缩包,解压后运行install-sshd.ps1脚本。脚本会将sshd设为自动启动,开启该服务,并添加TCP 22端口的入站防火墙规则。该压缩包是攻击者复用的合法OpenSSH安装包。”
攻击者预置多产品漏洞工具,疑似筹备更大范围攻击
研究人员对攻击基础设施做进一步分析后,发现45.115.26[.]23的8012端口存在一个暴露目录,其中包含Windows平台定制Go后门、SSH持久化脚本、针对CVE-2023-46604的ActiveMQ漏洞利用工具,以及针对CVE-2024-40711的修改版公开Veeam工具链。
这表明威胁行为者可能正在为后续发起更大范围的攻击做准备。
Hackers Target Qlik Sense Servers With Reverse Shells, Stage ActiveMQ and Veeam Exploits