 Newshot
一款名为GhostFrame的新型攻击工具包为攻击者提供统一控制面板,可接管VMware ESXi服务器及运行在其上的虚拟机。
Recorded Future旗下Insikt Group的研究人员在追踪名为TAG-218的威胁组织时发现了该框架,该组织的活动与Settra勒索软件存在关联。这款工具无需在托管的虚拟机内部运行任何程序,即可提取虚拟机存储的Windows凭证。
GhostFrame的核心特点在于其运行位置。ESXi属于虚拟机监控程序(hypervisor),是在单台物理服务器上运行多台虚拟机的核心层。攻击者一旦控制这一层,就能访问其上运行的所有系统。
每台虚拟机内部的安全工具通常无法感知底层发生的操作。Insikt Group的报告指出,该框架并非通过利用漏洞入侵ESXi主机,攻击者必须事先获取ESXi主机的root权限才能完成部署。
GhostFrame驻留ESXi服务器,无文件运行可窃取多类凭证
该框架自带Web控制面板,分为“Sessions”和“Builder”两个模块。Builder模块可生成名为vmhostd-core的ESXi植入物。植入物运行后,会将自身复制到/opt/vmhostd-core路径,并修改启动脚本/etc/rc.local.d/local.sh,实现每次重启后自动运行。
该脚本还会关闭ESXi防火墙与execInstalledOnly配置——后者默认会阻止未签名程序运行。上述操作每隔约5秒就会执行一次,即便管理员重新开启防护,也会几乎立刻被再次关闭。
植入物会调用/sbin/auto-backup.sh脚本保存修改,确保重启后配置不失效。它还会将自身重命名为vmhostd,伪装成VMware官方的vmware-hostd服务,混迹于合法进程中躲避检测。
植入物会同时尝试6个网络端口连接命令控制服务器,端口分别为53、2222、3389、4444、8443、9443。它会保留第一个成功建立的连接,丢弃其余连接。如果30秒内所有连接均失败,会等待5至12秒后重试。这种行为模式会表现为:单台ESXi主机向同一地址发起6个几乎同时的连接请求,可为防御方提供有效的狩猎线索。
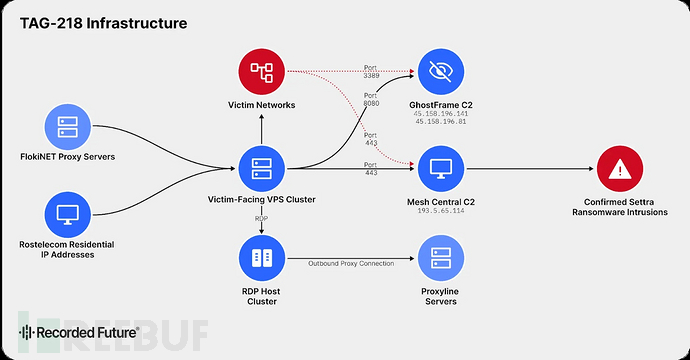
成功连接后,植入物会直接将代码加载到内存中运行,不会向磁盘写入任何文件。如果无法申请到足够内存执行该操作,它会退而使用基础的/bin/sh反向shell。
GhostFrame支持操作者列出所有虚拟机、调整虚拟机电源状态、创建或删除快照。它可以开启VNC远程屏幕访问功能,并将屏幕画面通过自身服务器转发到控制面板。它还可以暴露ESXi HTML Host Client,即虚拟机监控程序的管理Web页面。名为gfsox的SOCKS5代理工具支持操作者通过ESXi主机转发流量,访问无法从互联网直连的内部系统。
凭证窃取功能是该工具最核心的危害。名为sdkmon的组件会修改ESXi服务配置,捕获后续ESXi登录的用户名与密码。
GhostFrame还包含开源工具VMkatz,可从虚拟机内存快照、虚拟磁盘镜像,或对数据存储上所有虚拟机的扫描结果中提取敏感信息。它可恢复的数据包括NTLM哈希、WDigest凭证、Kerberos票据、SAM与LSA密钥,以及NTDS.dit数据。简而言之,攻击者无需在虚拟机内部安装任何恶意软件,即可从外部窃取Windows凭证。
关联Settra勒索软件,初始访问利用VPN设备漏洞
Insikt Group监测到,2026年8月底至10月期间,TAG-218组织的服务器针对美国和欧洲的VPN设备发起攻击,目标主要为SonicWall、派拓网络(Palo Alto Networks)、Fortinet的产品。
其中四名受害者后续出现在Settra勒索软件的泄露站点上。同一批攻击服务器还连接了两台GhostFrame命令控制服务器,以及一台用于维持访问的MeshCentral服务器。2026年10月12日,研究人员观测到一台Fortinet VPN设备同时与GhostFrame和MeshCentral建立通信。
Huntress此前已将MeshCentral与Settra勒索软件关联。其报告显示,该组织会安装MeshAgent实现持久化访问,利用存在漏洞的驱动,清除Windows日志,并阻断系统恢复流程。我们此前关于Settra勒索软件及其MeshAgent攻击技巧的报道,对上述步骤有更详细的介绍。
这一攻击时间线与近期CVE-2026-0257漏洞的利用活动吻合。该漏洞存在于派拓网络GlobalProtect产品中,攻击者无需有效凭证或MFA即可建立VPN会话。Unit 42的更新指南提到,在一起攻击案例中,入侵者从VPN边界横向移动至虚拟化层。
攻击者关闭execInstalledOnly配置,使用定制工具直接从虚拟磁盘中导出域控制器的凭证数据,绕过了虚拟机内部的安全软件。我们此前曾报道攻击者利用该派拓网络VPN漏洞从VMware磁盘中窃取凭证的活动,本次发现的GhostFrame攻击手法与该模式完全吻合。派拓网络早在2026年5月就已发布该漏洞的修复补丁。
建议强化ESXi访问管控,监测异常特征防范攻击
防御方首先应严格限制ESXi的访问范围,仅允许可信系统访问管理端口,排查所有异常root登录或配置变更行为。重点监测/etc/rc.local.d/local.sh文件的修改、/opt路径下的新增文件,以及防火墙和execInstalledOnly配置被反复篡改的情况。
同时应分析网络日志,排查单台主机向同一地址发起6个并发连接尝试的特征。及时为VPN设备安装补丁,可参考此前针对勒索软件攻击VMware ESXi的相关报道获取更多加固方案。
Insikt Group目前尚未确认GhostFrame是否为Settra组织独有,也不清楚该工具的传播范围。但研究人员判断,其他逐利型攻击者极有可能使用GhostFrame或类似ESXi攻击工具。企业应将虚拟机监控程序列为高价值防护对象,参照域控制器的标准对其进行重点监测。
New GhostFrame Malware Lets Hackers Hijack VMware ESXi VMs and Steal Windows Credentials