 Newshot
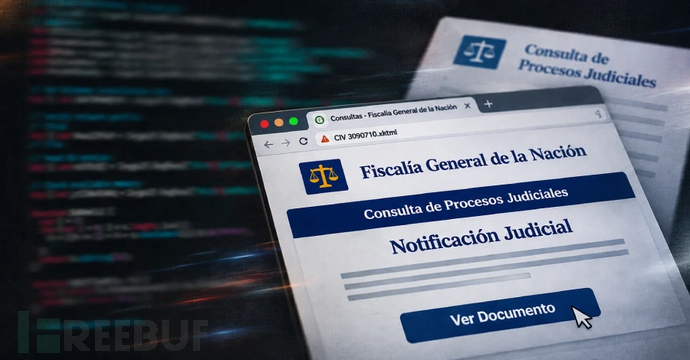
名为Blind Eagle的威胁组织近期再次活跃,针对拉丁美洲组织机构发起新一轮攻击活动。该团伙使用司法、行政主题的钓鱼诱饵,投递一款与AsyncRAT、DCRat同源的RAT。
Zenox在向The Hacker News提供的报告中表示:“本次活动使用葡萄牙语和西班牙语制作诱饵,内容伪装成法院通知、检察院公告、保护令文书及行政文件。”
Blind Eagle又名APT-C-36,据评估为西班牙语黑客团伙,2018年起便开始活跃。该组织长期使用鱼叉式钓鱼诱饵,投放AsyncRAT、BitRAT、Lime RAT、NjRAT、Quasar RAT、Remcos RAT等各类通用RAT。
本次攻击的初始入口为钓鱼邮件,目标是机构内负责处理案件、合同、司法或机构服务申请的工作人员,诱骗其打开夹带恶意程序的附件。
钓鱼附件伪装司法文书,HTML走私绕过邮件防护
研究人员发现,一类伪装成哥伦比亚司法文书的XHTML附件,实际是经过武器化的可缩放矢量图形(SVG)文件。用户打开文件后,会看到伪造的网页,页面冒充哥伦比亚总检察院官方站点。
该伪造网页利用HTML走私技术,在用户本地浏览器内通过ZipCrypto算法组装下一阶段的ZIP压缩包载荷,直接绕过邮件安全防护机制的检测。
压缩包内藏有一款JavaScript释放器,伪装成版本号为2.7.298的网络配置审计工具。这段恶意代码会执行环境侦察,收集系统版本、网络配置、系统安装日期、内存大小、计算机名、环境变量,以及系统内葡萄牙语、西班牙语本地化目录路径等信息。
多阶段载荷逐级投递,驻留主机后内存加载RAT
JavaScript文件运行后,会启动VBS脚本。该脚本可绕过Windows反恶意软件扫描接口(AMSI)与Windows事件跟踪(ETW)防护机制,同时弹出伪造的刑事传唤页面,以此分散用户注意力。
与此同时,恶意程序会删除原始XHTML文件,清除文件的网络标记(MotW)元数据,抹除入侵痕迹。它还会在Windows启动文件夹下配置持久化机制,确保系统重启后自动执行恶意代码。
攻击流程的最终阶段,恶意程序通过PowerShell在内存中解码并加载最终RAT载荷。研究人员通过代码结构、配置参数、编译特征及实际行为分析判断,该木马是AsyncRAT的派生版本,带有DCRat的代码谱系特征。
成功入侵可窃取敏感信息,归因确认属APT-C-36活动
目前暂无证据表明这些攻击已在真实环境中成功得手。一旦攻击者成功入侵目标系统,可开展环境侦察、窃取文档、建立远程控制通道、记录键盘输入、截取屏幕、实施持续监控,并通过加密通道外传窃取的数据。
Zenox表示:“针对司法、检察、行政及教育机构的定向攻击,可让攻击者获取高度敏感的法律、财务及机构内部信息。结合本次活动使用的葡萄牙语、西班牙语诱饵,部署在巴西的攻击基础设施,攻击活动对应的时区以及区域受害者特征,可以确定这是APT-C-36通过巴西作战集群发起的攻击行动。”
Blind Eagle Uses Fake Court Notices to Deliver Remote Access Trojan Across Latin America